


Мошенники бомбардируют iPhone алертами MFA в попытке захвата аккаунта

Мошенники бомбардируют iPhone алертами MFA в попытке захвата аккаунта

Мошенники бомбардируют iPhone алертами MFA в попытке захвата аккаунта

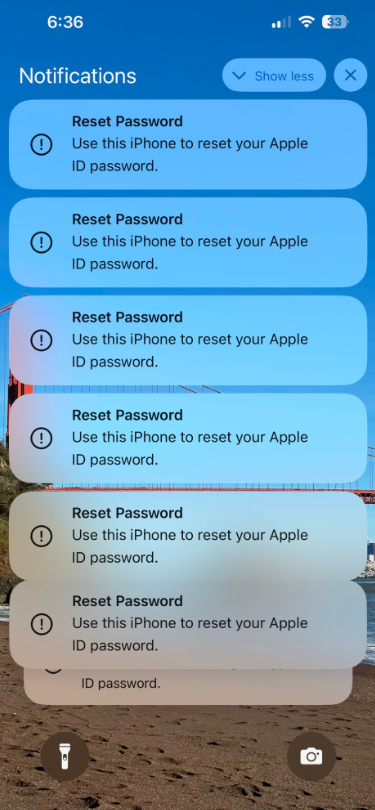
Злоумышленники нашли какой-то баг в системе многофакторной аутентификации Apple (MFA) и рассылают на гаджеты десятки запросов на сброс пароля iCloud, а затем звонят от имени техподдержки и просят сообщить одноразовый код подтверждения.

Несколько таких случаев привел в своем блоге известный своими расследованиями журналист Брайан Кребс (Brian Krebs). Мошенники при этом работали по одному и тому же сценарию, пытаясь заставить пользователя действовать по их плану через атаку MFA fatigue.

Примечательно, что бесконечная череда системных сообщений появляется на экранах всех привязанных к Apple ID устройств (телефонов, часов, лэптопов), затрудняя работу с ними. Избавиться от помехи можно лишь ответной реакцией на каждый алерт — запретом на сброс пароля или согласием; в последнем случае MFA высылает юзеру код подтверждения.


Через некоторое время намеченной жертве звонят, якобы из техподдержки Apple (отображается правильный номер, но подмену устроить нетрудно), и сообщают о попытках взлома аккаунта. Чтобы развеять опасения, им нужен высланный одноразовый код.

Если пользователь его сдаст, авторы атаки смогут изменить пароль, эффективно закрыв ему доступ ко всем сервисам Apple, и даже удаленно стереть все данные на его устройствах. Важно помнить: в рамках данной схемы нажатие кнопки «Allow» в MFA-сообщении лишь выводит окно сброса пароля; доступ к аккаунту злоумышленники получат, если убедят юзера выдать код подтверждения.

Для реализации подобного сценария потребуется номер телефона, привязанный к целевому Apple ID, — такие данные можно приобрести, например, на сайте PeopleDataLabs. Также нужно найти способ обхода ограничений MFA на число запросов сброса пароля; авторы текущих атак, видимо, в этом преуспели.

Лучший ответ на звонки «техподдержки Apple» — пообещать перезвонить и отключиться. Сотрудники компании никогда не используют телефон для связи с клиентами, только если те сами попросят о таком контакте.

Подпишитесь на новости

Positive Technologies собрала 64 проверки Kubernetes в единый стандарт

Positive Technologies разработала PT CRIS Kubernetes — прикладной набор проверок конфигурации Kubernetes. Компания называет его первым российским стандартом такого типа: он переводит требования и рекомендации по защите контейнерной инфраструктуры в 64 конкретных технических теста.

Проверки охватывают API-сервер, Kubernetes Controller Manager, планировщик, хранилище etcd, роли и кластерные разрешения, пространства имён, Service Account и рабочие нагрузки.

Система ищет анонимный доступ, избыточные права, проблемы с TLS и сертификатами, небезопасный securityContext, запуск контейнеров от root, возможность повышения привилегий и другие подарки потенциальному взломщику.

Каждому отклонению присваивается уровень опасности — от низкого до критического. В итоге команда получает не мешок разрозненных предупреждений, а список проблем с понятными приоритетами: что можно оставить до пятницы, а что лучше чинить прямо сейчас.

Для стандарта подготовили матрицу соответствия CIS Kubernetes Benchmark 2.0.0, NIST SP 800-190, PCI DSS 4.0 и приказу ФСТЭК России № 118. Она связывает общие требования документов с конкретными настройками кластера.

При этом сама Positive Technologies подчёркивает: наличие такого сопоставления ещё не означает автоматического соответствия всем перечисленным стандартам.

Практическая реализация PT CRIS Kubernetes уже появилась в PT Container Security 1.2. Новый компонент проверяет конфигурации центрального и подключённых дочерних кластеров, показывает найденные отклонения и их критичность. Разработчики также обещают меньшее потребление памяти и более быстрый анализ.

RSS: Новости на портале Anti-Malware.ru