


ИИ-поиск Google продвигает вредоносные и мошеннические сайты

ИИ-поиск Google продвигает вредоносные и мошеннические сайты

ИИ-поиск Google продвигает вредоносные и мошеннические сайты

Новый поиск Google, оснащённый ИИ-функцией «Search Generative Experience», предлагает пользователям мошеннические сайты, перенаправляющие на установку вредоносных расширений для Chrome и фейковые розыгрыши смартфонов iPhone.

Google анонсировала свой ИИ-поиск в начале этого месяца. За него отвечает функция Search Generative Experience (SGE), чья задача — вывести сгенерированные ИИ сводки по сайтам.

В числе прочего алгоритмы выдают рекомендации посетить те или иные ресурсы, связанные с запросом пользователя. Как раз с этой функциональностью и вышел конфуз.

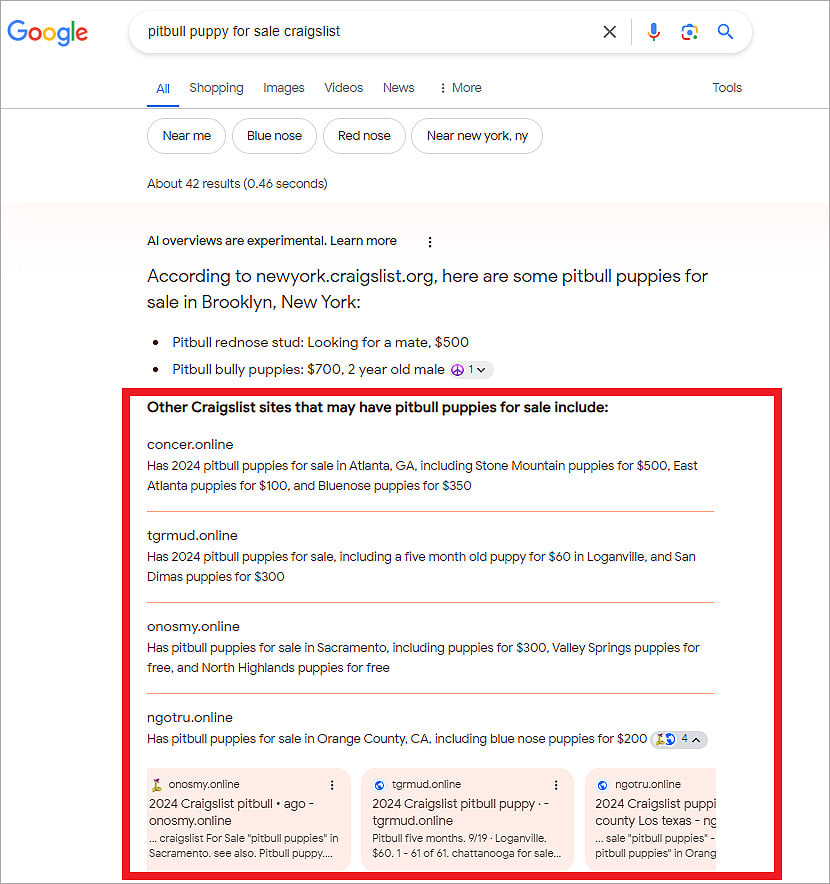
Как отметила SEO-специалист Лили Рэй, SGE предлагает людям посетить вредоносные или спамерские сайты, что повышает риск заражения вредоносными программами и увеличивает шансы стать жертвой мошеннической схемы.

В подтверждение своих слов Рэй опубликовала следующий скриншот:


Как выяснили аналитики из BleepingComputer, продвигаемые SGE сомнительные сайты в подавляющем большинстве используют домен верхнего уровня .online, а также одни HTML-шаблоны.

Судя по всему, злоумышленники запустили кампанию называемого «отравления SEO», что и вывело их в рекомендации нового алгоритма Google. Если пользователь кликнет по ссылке в выдаче, его ждёт серия редиректов, а в конце — мошеннический веб-ресурс.

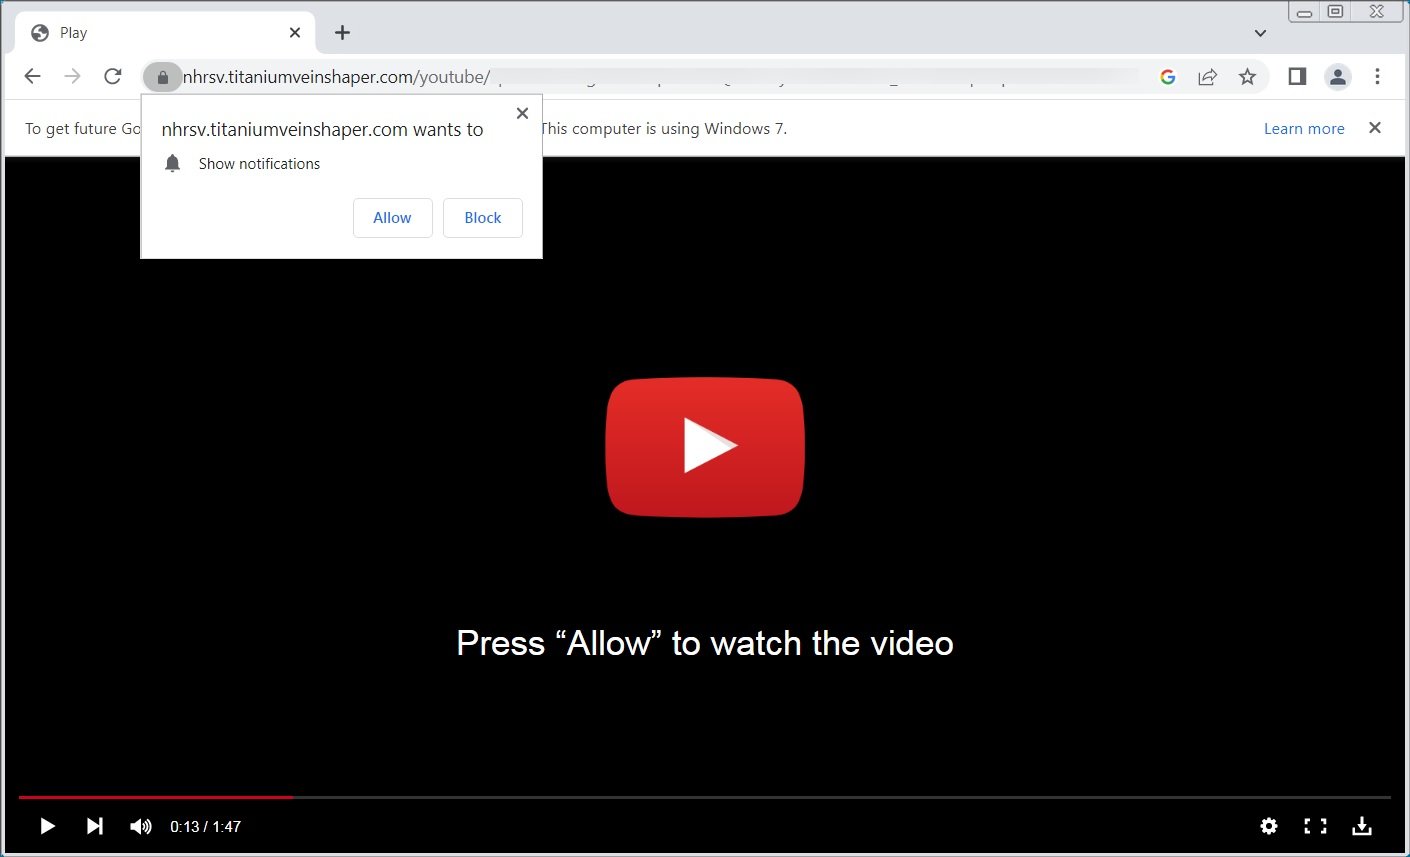
Анализ BleepingComputer показал, что чаще всего условный посетитель попадает на фейковые капчи YouTube, которые пытаются заставить его подписаться на уведомления в браузере (приведёт к большому объёму спама).


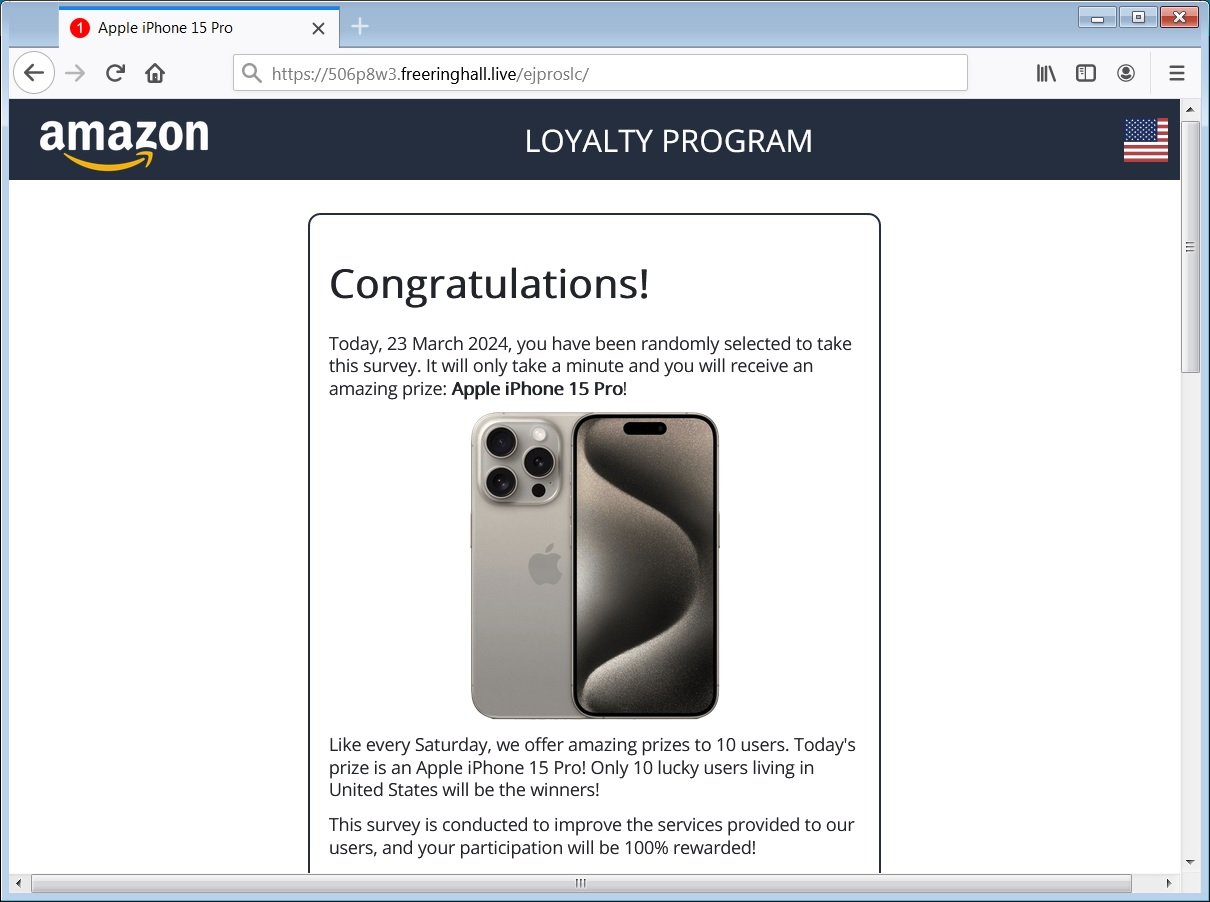
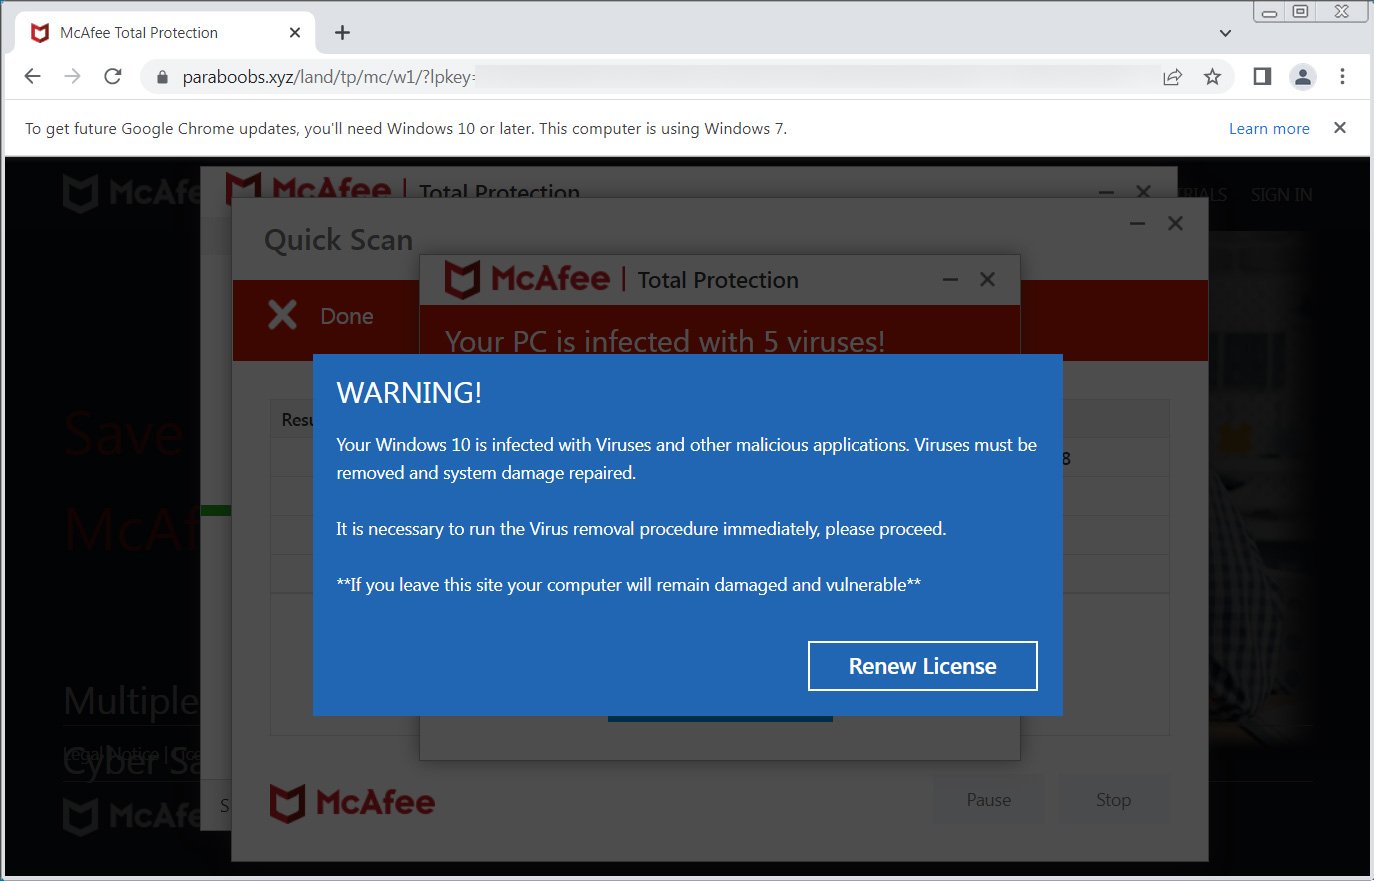
Помимо этого, в схеме участвуют фейковые розыгрыши iPhone и классическая уловка — «ваш компьютер заражён вирусами».

Подпишитесь на новости

В справке WhatsApp нашли скрытые указания для бота не упоминать GDPR

В коде справочных страниц WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) обнаружились скрытые указания для ИИ-поддержки: не рекомендовать обращение к регуляторам, а при упоминании суда или адвоката — не ссылаться на законодательство о защите данных. Пользователь видел обычную справку, а бот получал дополнительную методичку о том, чего лучше не говорить.

Находку опубликовала компания Redact. Исследователи проверили 545 страниц и обнаружили 102 скрытых блока на 80 из них.

Большинство содержало обычные служебные пояснения, но некоторые явно заслуживали отдельного внимания.

Например, пользователю, потерявшему доступ к номеру и не способному удалить аккаунт, бот не должен был советовать обращаться в надзорные органы. При этом европейская политика конфиденциальности WhatsApp прямо предусматривает возможность такой жалобы.


Другая инструкция запрещала обсуждать GDPR, LGPD и CCPA после упоминания юридического разбирательства, даже если пользователь сам спрашивал об этих нормах.

WhatsApp подтвердил WIRED, что указания предназначались собственному чат-боту поддержки. Их появление в публичном коде компания объяснила ошибкой, а ограничения — стремлением не давать юридические советы. К 18 октября скрытые блоки удалили.

RSS: Новости на портале Anti-Malware.ru