


ИИ-поиск Google продвигает вредоносные и мошеннические сайты

ИИ-поиск Google продвигает вредоносные и мошеннические сайты

ИИ-поиск Google продвигает вредоносные и мошеннические сайты

Новый поиск Google, оснащённый ИИ-функцией «Search Generative Experience», предлагает пользователям мошеннические сайты, перенаправляющие на установку вредоносных расширений для Chrome и фейковые розыгрыши смартфонов iPhone.

Google анонсировала свой ИИ-поиск в начале этого месяца. За него отвечает функция Search Generative Experience (SGE), чья задача — вывести сгенерированные ИИ сводки по сайтам.

В числе прочего алгоритмы выдают рекомендации посетить те или иные ресурсы, связанные с запросом пользователя. Как раз с этой функциональностью и вышел конфуз.

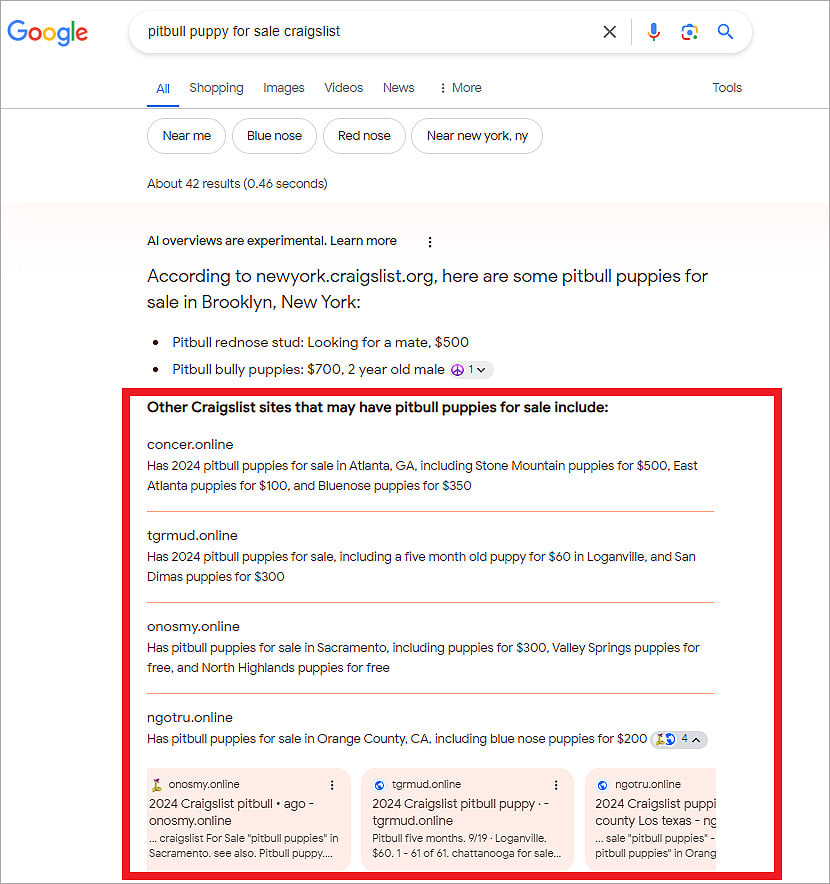
Как отметила SEO-специалист Лили Рэй, SGE предлагает людям посетить вредоносные или спамерские сайты, что повышает риск заражения вредоносными программами и увеличивает шансы стать жертвой мошеннической схемы.

В подтверждение своих слов Рэй опубликовала следующий скриншот:


Как выяснили аналитики из BleepingComputer, продвигаемые SGE сомнительные сайты в подавляющем большинстве используют домен верхнего уровня .online, а также одни HTML-шаблоны.

Судя по всему, злоумышленники запустили кампанию называемого «отравления SEO», что и вывело их в рекомендации нового алгоритма Google. Если пользователь кликнет по ссылке в выдаче, его ждёт серия редиректов, а в конце — мошеннический веб-ресурс.

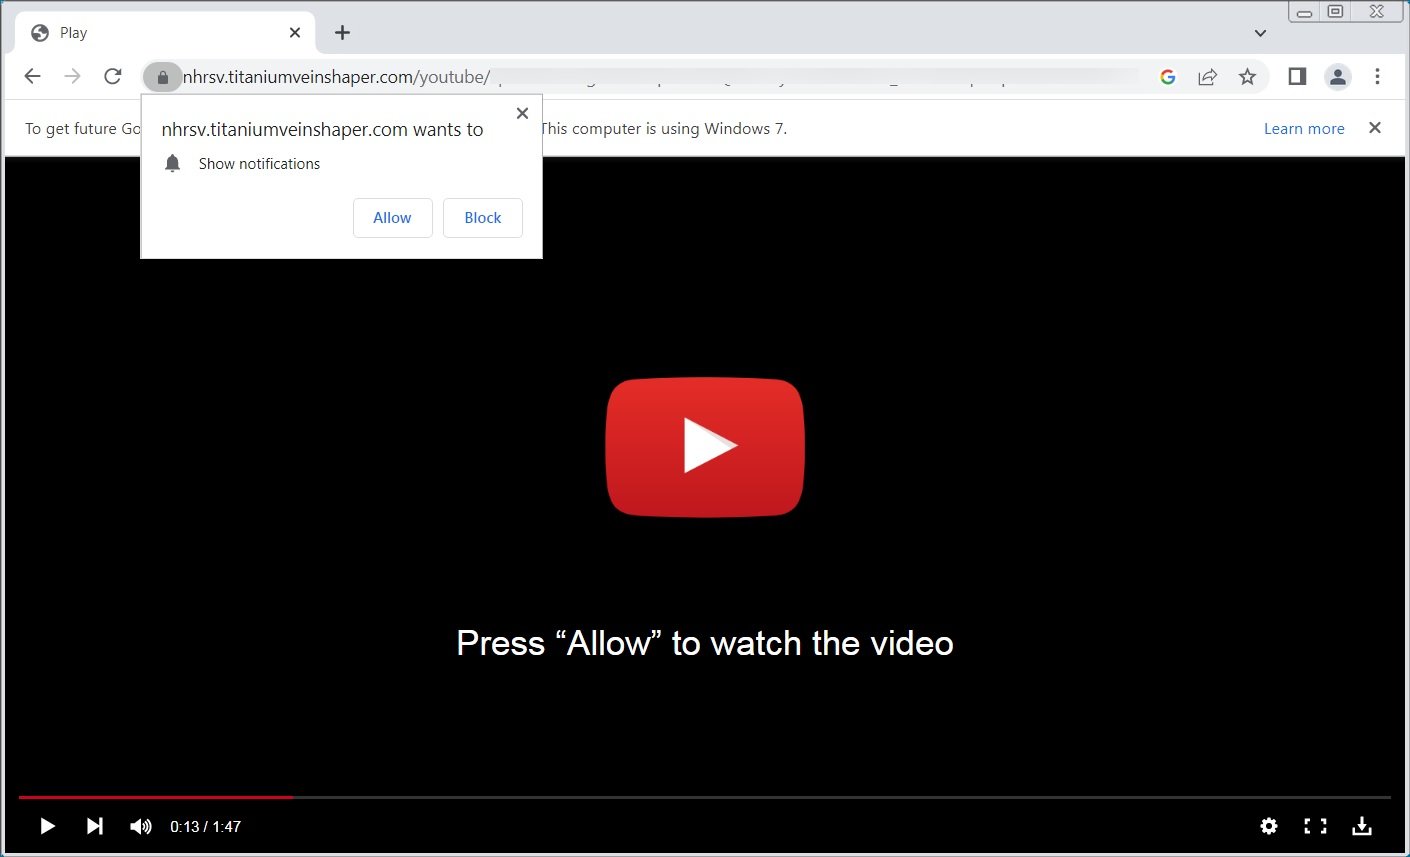
Анализ BleepingComputer показал, что чаще всего условный посетитель попадает на фейковые капчи YouTube, которые пытаются заставить его подписаться на уведомления в браузере (приведёт к большому объёму спама).


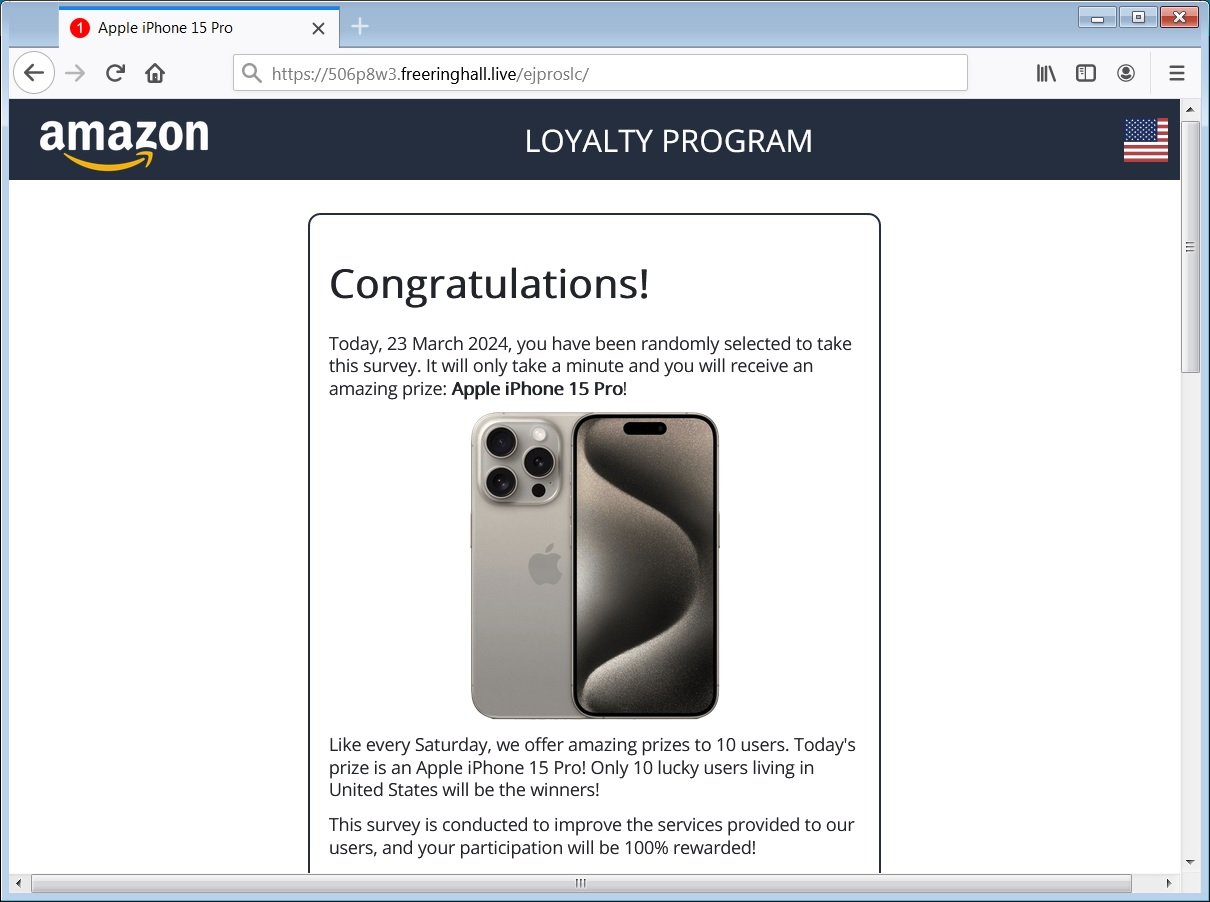
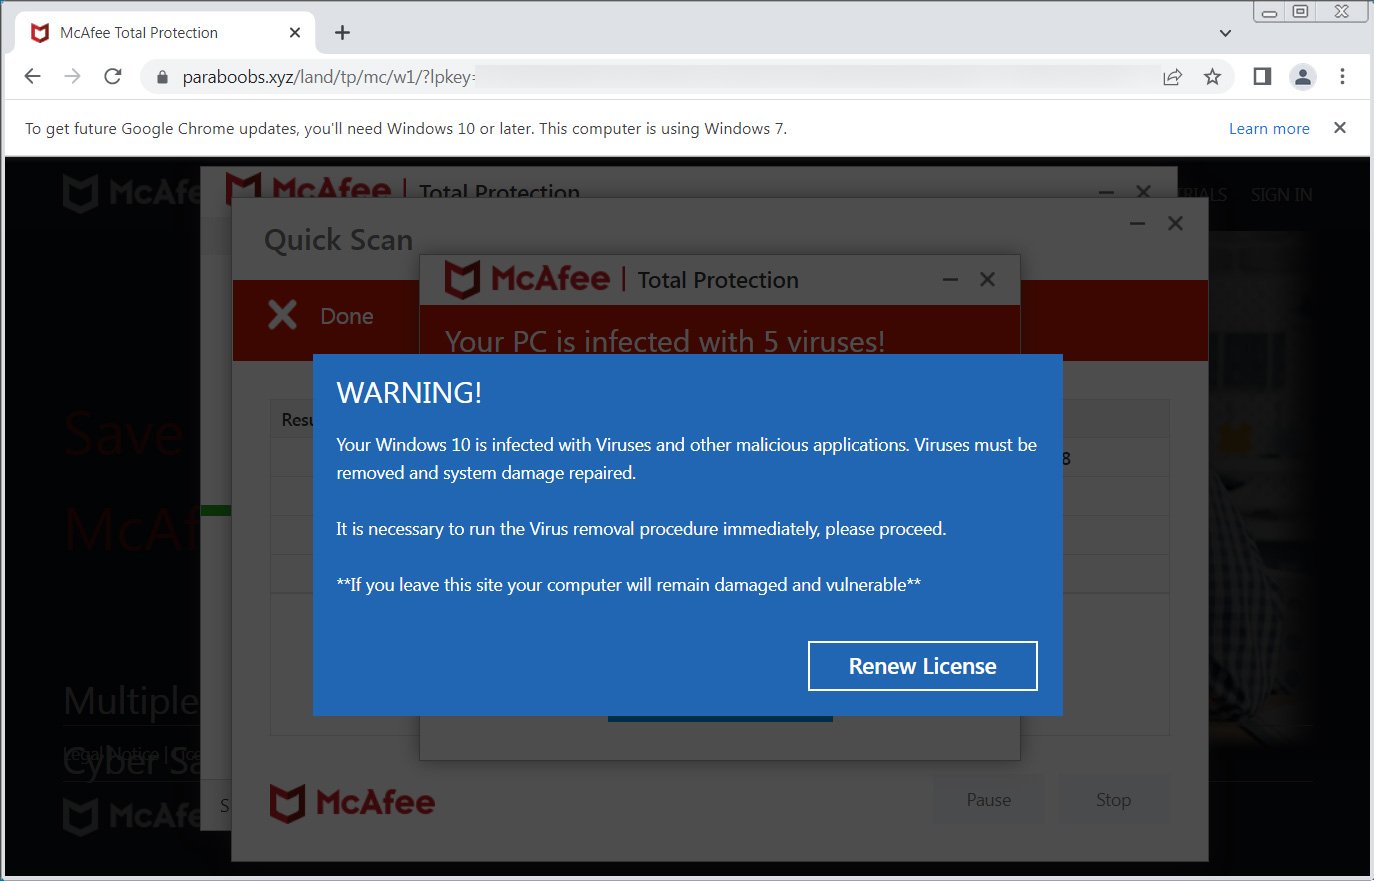
Помимо этого, в схеме участвуют фейковые розыгрыши iPhone и классическая уловка — «ваш компьютер заражён вирусами».

Подпишитесь на новости

Взлом без клика: раскрыта доставка шпионского софта через рекламу

Интернет-реклама умеет больше, чем продавать вам очередную ненужную вещь. Исследователи обнаружили объявления израильской Discover-Tech в сетях госструктур, НАТО и ООН. Компания использовала рекламную инфраструктуру для сбора данных об устройствах и помогала поставщикам шпионского софта проводить атаки без единого клика пользователя.

Схему подробно разобрали специалисты Citizen Lab в исследовании AdFection. Они также с высокой уверенностью установили заражение устройств в сети Al Jazeera шпионской программой Candiru через таргетированную рекламу.

Механика простая: показ объявления передаёт на серверы Discover-Tech IP-адрес и рекламный идентификатор устройства. Если пользователя выбирают для атаки, следующая стадия доставляет вредоносный код. Нажимать на баннер и скачивать якобы важное обновление не требуется.


Исследователи обнаружили рекламные показы на миллионах устройств в десятках стран. Среди сетей госорганов, где встречались объявления, есть и российские.

При этом показ рекламы сам по себе ещё не доказывает заражение. Для госструктур подтверждён риск профилирования, а возможные взломы требуют отдельной проверки.

RSS: Новости на портале Anti-Malware.ru