


Таск-менеджер Asana c 20 марта недоступен в России

Таск-менеджер Asana c 20 марта недоступен в России

Таск-менеджер Asana c 20 марта недоступен в России

Как оказалось, операторы сервиса по управлению проектами Asana тоже ввели ограничения для российских компаний. Об этом неделю назад сообщил в Telegram представитель Rocket, компании-партнера Asana в РФ.

Причина блокировки — декабрьские санкции ЕС, запрещающие поставки в Россию софта для управления предприятиями, промышленного дизайна и производства.

«Наши партнеры в лице компании Asana вчера уведомили нас, что в связи с запуском последнего пакета санкций ЕС они не могут продолжить предоставлять подписку сервиса для компаний, штаб-квартира которых располагается на территории Российской Федерации, — гласит сообщение Rocket в тематическом телеграм-канале. — Ограничения стартуют 20 марта 2024».

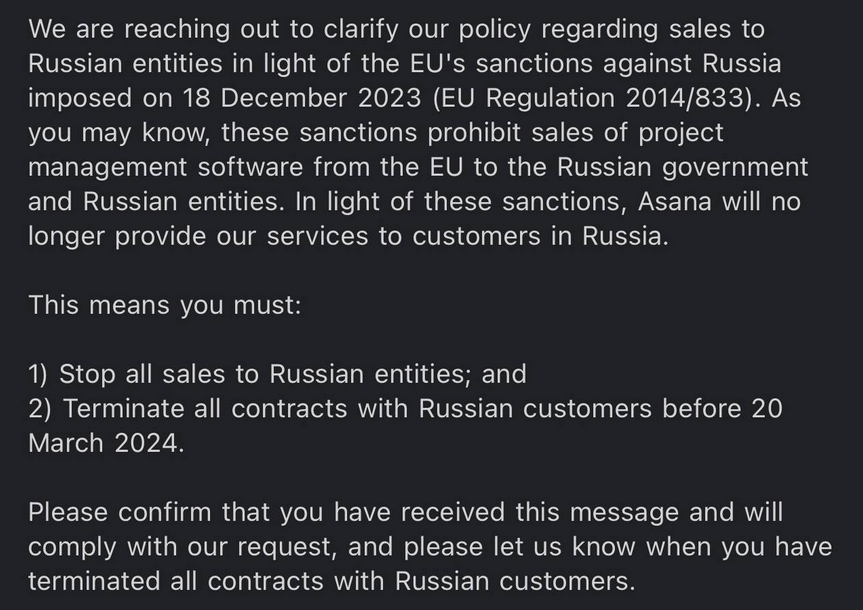
В той же группе опубликован скриншот уведомления зарубежного сервис-провайдера. В нем указана причина ухода из России и приведены инструкции: Rocket должна прекратить все продажи российским организациям и расторгнуть все контракты с клиентами в стране до 20 марта.


Смогут ли пользователи выгрузить свои данные после этого срока, пока неизвестно. Оказавшиеся в одной лодке с Asana провайдеры Microsoft, Amazon и Google такую возможность рассматривают.

Кстати, выяснилось, что ограничения Microsoft, вводимые с 20 марта, суммарно затрагивают полсотни продуктов. Полный список Softline, со слов ТАСС, привела в тематическом чате,  в основном он состоит из корпоративных приложений.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru