


Таск-менеджер Asana c 20 марта недоступен в России

Таск-менеджер Asana c 20 марта недоступен в России

Таск-менеджер Asana c 20 марта недоступен в России

Как оказалось, операторы сервиса по управлению проектами Asana тоже ввели ограничения для российских компаний. Об этом неделю назад сообщил в Telegram представитель Rocket, компании-партнера Asana в РФ.

Причина блокировки — декабрьские санкции ЕС, запрещающие поставки в Россию софта для управления предприятиями, промышленного дизайна и производства.

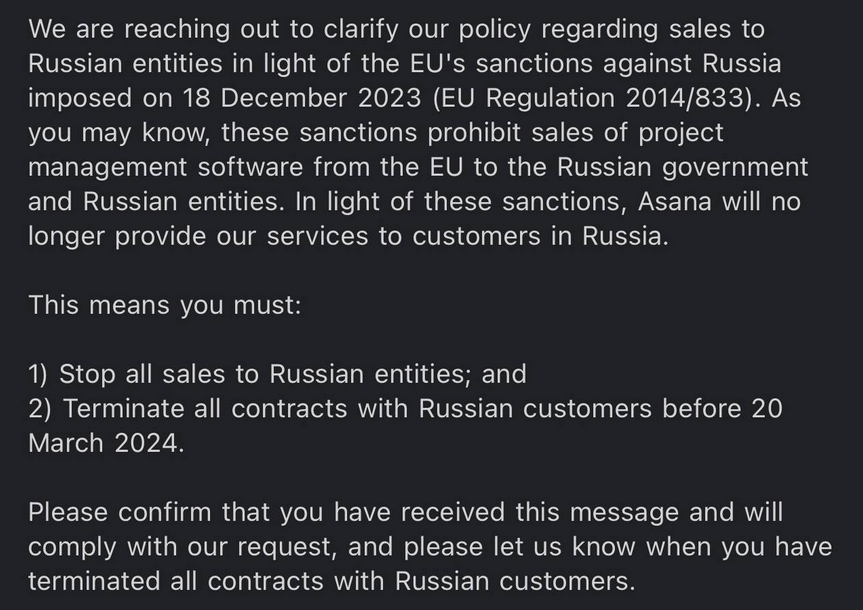
«Наши партнеры в лице компании Asana вчера уведомили нас, что в связи с запуском последнего пакета санкций ЕС они не могут продолжить предоставлять подписку сервиса для компаний, штаб-квартира которых располагается на территории Российской Федерации, — гласит сообщение Rocket в тематическом телеграм-канале. — Ограничения стартуют 20 марта 2024».

В той же группе опубликован скриншот уведомления зарубежного сервис-провайдера. В нем указана причина ухода из России и приведены инструкции: Rocket должна прекратить все продажи российским организациям и расторгнуть все контракты с клиентами в стране до 20 марта.


Смогут ли пользователи выгрузить свои данные после этого срока, пока неизвестно. Оказавшиеся в одной лодке с Asana провайдеры Microsoft, Amazon и Google такую возможность рассматривают.

Кстати, выяснилось, что ограничения Microsoft, вводимые с 20 марта, суммарно затрагивают полсотни продуктов. Полный список Softline, со слов ТАСС, привела в тематическом чате,  в основном он состоит из корпоративных приложений.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru