


Таск-менеджер Asana c 20 марта недоступен в России

Таск-менеджер Asana c 20 марта недоступен в России

Таск-менеджер Asana c 20 марта недоступен в России

Как оказалось, операторы сервиса по управлению проектами Asana тоже ввели ограничения для российских компаний. Об этом неделю назад сообщил в Telegram представитель Rocket, компании-партнера Asana в РФ.

Причина блокировки — декабрьские санкции ЕС, запрещающие поставки в Россию софта для управления предприятиями, промышленного дизайна и производства.

«Наши партнеры в лице компании Asana вчера уведомили нас, что в связи с запуском последнего пакета санкций ЕС они не могут продолжить предоставлять подписку сервиса для компаний, штаб-квартира которых располагается на территории Российской Федерации, — гласит сообщение Rocket в тематическом телеграм-канале. — Ограничения стартуют 20 марта 2024».

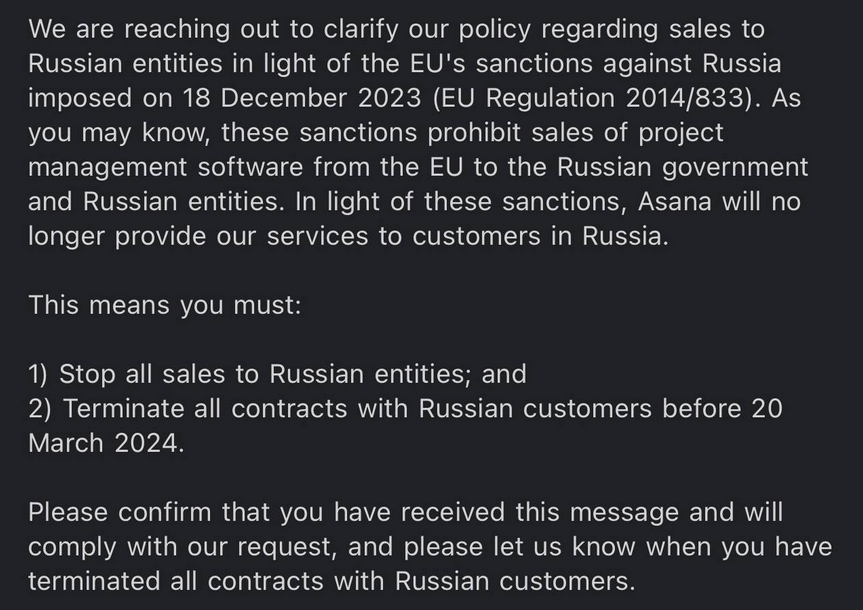
В той же группе опубликован скриншот уведомления зарубежного сервис-провайдера. В нем указана причина ухода из России и приведены инструкции: Rocket должна прекратить все продажи российским организациям и расторгнуть все контракты с клиентами в стране до 20 марта.


Смогут ли пользователи выгрузить свои данные после этого срока, пока неизвестно. Оказавшиеся в одной лодке с Asana провайдеры Microsoft, Amazon и Google такую возможность рассматривают.

Кстати, выяснилось, что ограничения Microsoft, вводимые с 20 марта, суммарно затрагивают полсотни продуктов. Полный список Softline, со слов ТАСС, привела в тематическом чате,  в основном он состоит из корпоративных приложений.

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru