


Гарда выводит на рынок WAF-решение с опцией защиты API

Гарда выводит на рынок WAF-решение с опцией защиты API

Гарда выводит на рынок WAF-решение с опцией защиты API

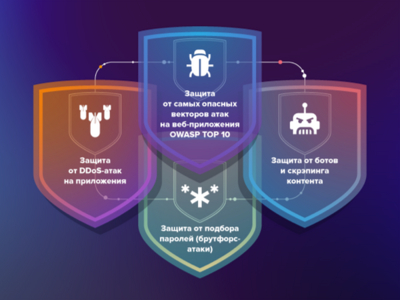
Группа компаний «Гарда» представила новое защитное решение — межсетевой экран для веб-приложений «Гарда WAF». Файрвол представляет собой автоматизированную платформу и отличается от других продуктов этого класса опцией защиты API.

Из-за этого новинка позиционируется как WAAP, Web Application and API Protection. Целевая аудитория — владельцы финансовых и платежных систем, сервисов электронной коммерции, высоконагруженных веб-приложений.

Платформа предоставляет расширенный набор инструментов для выявления аномалий и защиты от атак, утечек и уязвимостей, в том числе нулевого дня. Требования к аппаратной составляющей, со слов разработчиков, минимальны, настройка и кастомизация не вызовут затруднений.

Выявлять уязвимости «Гарда WAF» помогают встроенный сканер и использующий эвристики анализатор трафика. Эксплойты 0-day блокируются методом виртуального патчинга. Предусмотрен также механизм защиты от DDoS-атак.

Поставки будут осуществляться в виде SaaS и on-premise. Возможно также использование в комбинации со спецзащитой Anti-DDoS и Threat Intelligence компании.

Онлайн-запуск «Гарда WAF» запланирован на 10 апреля. Осенью ожидается сертификация ФСТЭК.

«Объем рынка межсетевых экранов для веб-приложений, в совокупности облачных и on-prem, на 2024 оценивается в среднем в 10 миллиардов, — с удовлетворением отметил Лука Сафонов, технический директор продукта «Гарда WAF». — Есть пространство для развития и большие планы: импортозамещение в стране еще не завершено, бизнес растет, дозревает до той степени, когда приходиться совершенствовать системы защиты информации, появляются новые предприятия. В ближайшие минимум два года будет чем заняться».

Подпишитесь на новости

В России предложили создать общий кодекс против деструктивного контента

Уполномоченный по правам человека в России Яна Лантратова предложила Евразийскому альянсу омбудсменов разработать общий кодекс этики регулирования деструктивного контента. Документ должен защищать детей и подростков в интернете. С предложением она выступила 16 ноября на XI заседании альянса в Москве.

Выступление омбудсмена приводит РАПСИ. По словам Лантратовой, в российском законодательстве до сих пор нет определения деструктивного контента, и это мешает блокировать опасные материалы.

Национальные системы защиты в разных странах сильно отличаются, а цифровые платформы работают поверх границ, поэтому нужны общие подходы. Кодекс мог бы закрепить общее определение деструктивного контента, критерии его оценки и принципы защиты детей. Омбудсмен также предложила создать банк лучших практик разных стран.

Лантратова насчитала не меньше семи направлений деструктивного контента, среди них нормализация насилия, склонение к суициду, кибербуллинг, мошенничество и вербовка подростков в террористические и экстремистские группы.

По ее данным, число уголовных дел о терроризме в отношении подростков, которые Следственный комитет направил в суд, выросло с 86 в 2024 году до 239 в 2025-м. Отдельно она упомянула дипфейки, с помощью которых шантажируют детей.

Самым перспективным омбудсмен назвала подход, основанный на работе с платформами. Запретительная модель, по ее словам, несет риски, потому что запреты вызывают у детей интерес, а возрастные ограничения на регистрацию в соцсетях подростки обходят.

В заседании участвовали омбудсмены Бахрейна, Ирана, Казахстана, Киргизии, Монголии, Таджикистана, Узбекистана и Шри-Ланки, представители Сербии и Армении подключились по видеосвязи.

RSS: Новости на портале Anti-Malware.ru