


Новая звуковая атака вытащит набранный текст даже в шумном помещении

Новая звуковая атака вытащит набранный текст даже в шумном помещении

Новая звуковая атака вытащит набранный текст даже в шумном помещении

Специалисты показали в деле новый вектор звуковой атаки по сторонним каналам. С её помощью условный злоумышленник может вычислить клавиши. которые нажимает пользователь, учитывая его паттерны ввода. Говорят, метод работает даже в шумных помещениях.

Новый вектор, стоит признать, демонстрирует менее впечатляющие результаты, чем, например модель обучения, продемонстрированная летом 2023 года (с точностью в 95%).

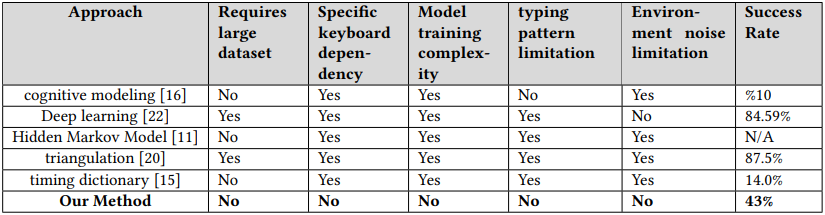
В ходе тестирования свежей находки исследователям удалось добиться лишь 43% удачных попыток. Тем не менее есть и плюсы: вектор не зависит от благоприятных для записи звука условий и конкретной платформы для набора текста.

Другими словами, новый способ можно легче задействовать в реальных атаках, при этом он способен предоставить вполне пригодные для дешифровки данные. Исследователи провели сравнение, результаты которого можно посмотреть в таблице:


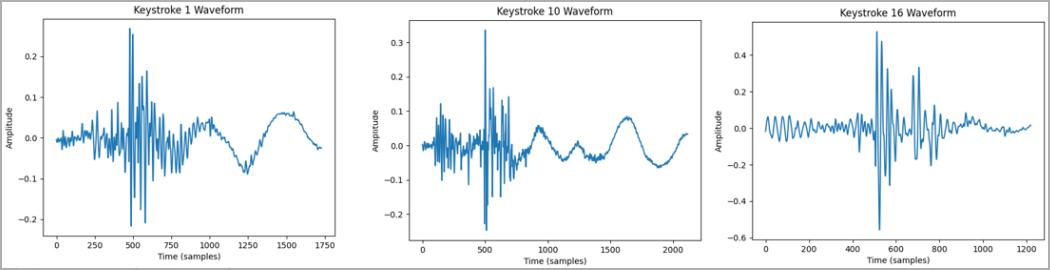
Согласно техническому анализу (PDF), недавно обнаруженный вектор атаки берёт в оборот звуки, издаваемые разными клавишами клавиатуры, а также паттерны набора текста. Всё это фиксируется специальным софтом, помогающим собрать данные.

Для успеха атаки необходимо добыть несколько образцов набора текста целевого пользователя и соотнести отдельные клавиши и целые слова с соответствующими звуковыми волнами.

В отчёте исследователей описываются несколько способов сбора такой информации. Например, можно использовать вредоносные программы, сайты или расширения для браузера.


Теперь о том, что выделяет этот вектор атаки. Она сработает даже в том случае, если:

  • в полученных записях присутствуют шумы окружающей среды;
  • записи содержат звук, полученный от разных моделей клавиатур;
  • записи сделаны через плохой микрофон;
  • потенциальная жертва использует разные стили набора текста.
Подпишитесь на новости

Яндекс собрал защиту облаков, паролей и ботов под брендом Yandex Security

Yandex B2B Tech запускает новое направление Yandex Security и собирается защищать уже не только собственное облако. В зону ответственности войдут локальные, гибридные и мультиоблачные инфраструктуры, даже если ресурсы компании разложены по нескольким провайдерам.

Центром управления станет Security Deck. Платформа будет собирать в одном интерфейсе информацию о правах доступа, рисках и ошибках конфигурации в разных облаках.

Подключение, по заявлению компании, займёт несколько минут, а до конца года Яндекс рассчитывает привлечь нескольких крупных облачных провайдеров-партнёров.

Одной сменой вывески дело не ограничится. Как сообщила Yandex B2B Tech, в Security Deck появится модуль Access Analyzer. Он будет искать избыточные полномочия, неиспользуемые сервисные аккаунты и предлагать более узкие роли в соответствии с принципом минимальных привилегий. Потому что выдавать всем права администратора — быстро, удобно и очень удобно злоумышленникам.

Сервис Identity Hub получит беспарольную аутентификацию на базе WebAuthn и FIDO2. Сотрудники смогут входить в корпоративные системы по лицу, отпечатку пальца или с помощью аппаратного ключа. Администраторы смогут настроить MFA либо полностью запретить пароли, которые невозможно украсть только в одном случае — когда их вообще нет.

Обновится и Yandex Smart Web Security. Новый механизм JS-Challenge будет проверять посетителей сайта в фоне и показывать капчу лишь при наиболее подозрительной активности. Обычный пользователь пройдёт незаметно, а ботам придётся доказывать, что они не боты. Иронично, но справедливо.

Yandex Security объединит собственные разработки компании и решения SolidLab. Главная ставка — централизованная защита инфраструктуры независимо от места её размещения.

RSS: Новости на портале Anti-Malware.ru