


Новая звуковая атака вытащит набранный текст даже в шумном помещении

Новая звуковая атака вытащит набранный текст даже в шумном помещении

Новая звуковая атака вытащит набранный текст даже в шумном помещении

Специалисты показали в деле новый вектор звуковой атаки по сторонним каналам. С её помощью условный злоумышленник может вычислить клавиши. которые нажимает пользователь, учитывая его паттерны ввода. Говорят, метод работает даже в шумных помещениях.

Новый вектор, стоит признать, демонстрирует менее впечатляющие результаты, чем, например модель обучения, продемонстрированная летом 2023 года (с точностью в 95%).

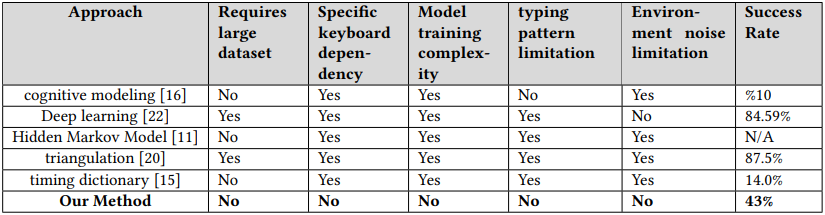
В ходе тестирования свежей находки исследователям удалось добиться лишь 43% удачных попыток. Тем не менее есть и плюсы: вектор не зависит от благоприятных для записи звука условий и конкретной платформы для набора текста.

Другими словами, новый способ можно легче задействовать в реальных атаках, при этом он способен предоставить вполне пригодные для дешифровки данные. Исследователи провели сравнение, результаты которого можно посмотреть в таблице:


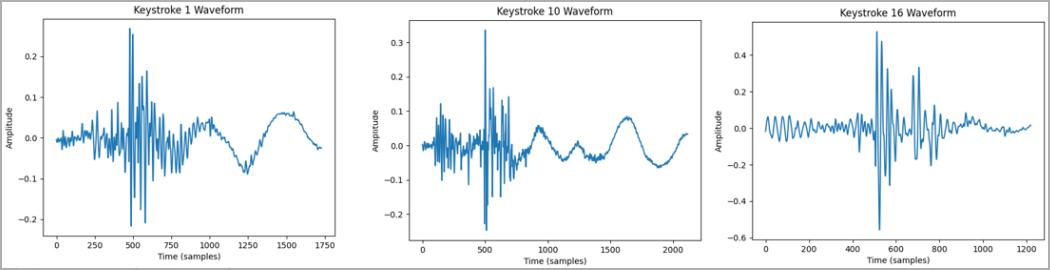
Согласно техническому анализу (PDF), недавно обнаруженный вектор атаки берёт в оборот звуки, издаваемые разными клавишами клавиатуры, а также паттерны набора текста. Всё это фиксируется специальным софтом, помогающим собрать данные.

Для успеха атаки необходимо добыть несколько образцов набора текста целевого пользователя и соотнести отдельные клавиши и целые слова с соответствующими звуковыми волнами.

В отчёте исследователей описываются несколько способов сбора такой информации. Например, можно использовать вредоносные программы, сайты или расширения для браузера.


Теперь о том, что выделяет этот вектор атаки. Она сработает даже в том случае, если:

  • в полученных записях присутствуют шумы окружающей среды;
  • записи содержат звук, полученный от разных моделей клавиатур;
  • записи сделаны через плохой микрофон;
  • потенциальная жертва использует разные стили набора текста.
Подпишитесь на новости

Минцифры увидело риск блокировки российских приложений на Android

Новый механизм проверки разработчиков Android может осложнить установку российских приложений, особенно уже удалённых из официальных магазинов. Минцифры оценивает угрозу и вместе с отраслью готовит варианты, как не позволить Google превратить установку APK в квест с непредсказуемым финалом.

Об этом заявил глава ведомства Максут Шадаев. По его словам, сейчас приложения на Android можно свободно устанавливать из сторонних источников, но изменение правил верификации способно ограничить такую возможность.

«Мы смотрим на это как на риск того, что, условно, завтра нельзя будет поставить приложения», — сказал Шадаев на конференции «День ТризТех». Министр уточнил, что речь идёт о сценарном анализе, а не об уже объявленном Google запрете.

Google вводит обязательную регистрацию разработчиков и приложений, распространяемых не только через Google Play, но и за его пределами. Новые правила должны заработать 30 сентября 2026 года в Бразилии, Индонезии, Сингапуре и Таиланде, а с 2027 года компания планирует расширить их на сертифицированные Android-устройства по всему миру.

Разработчики, не прошедшие проверку, рискуют лишиться обычного канала установки. При этом Google обещает оставить продвинутый режим загрузки неподтверждённых приложений с дополнительными предупреждениями, а также возможность установки через ADB.

Интересно также, что команда LineageOS решила успокоить своих пользователей: на устройства с этой кастомной прошивкой новая система проверки разработчиков не повлияет.

Наиболее уязвимыми могут оказаться российские банки, маркетплейсы и другие сервисы, ранее удалённые из зарубежных магазинов. Для них установка APK с сайта стала запасным аэродромом.

Напомним, на «День ТризТех» Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства.

RSS: Новости на портале Anti-Malware.ru