


26% российских компаний планируют повысить безопасность с помощью ИИ

26% российских компаний планируют повысить безопасность с помощью ИИ

26% российских компаний планируют повысить безопасность с помощью ИИ

Согласно результатам совместного исследования Yandex Cloud и ДРТ (бывш. Deloitte), ИБ-бюджет в 2023 году увеличили более 50% российских компаний (в среднем на 20%). В 75% случаев основными статьями являлись обновление софта и покупка лицензий новых сервисов.

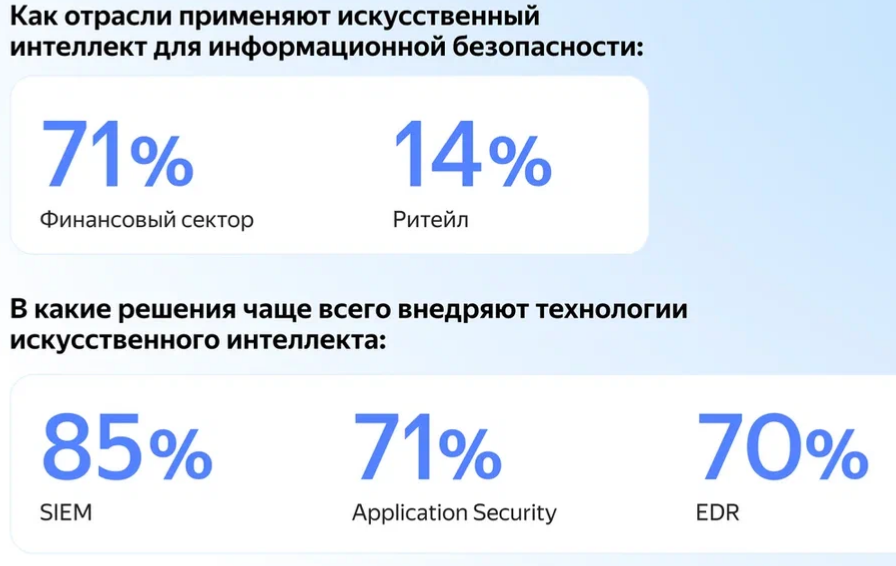
Повышение безопасности за счет внедрения ИИ-технологий запланировали 26% бизнес-структур. Такие инструменты обычно используются для выявления аномалий при больших объемах данных, а также для управления инцидентами.


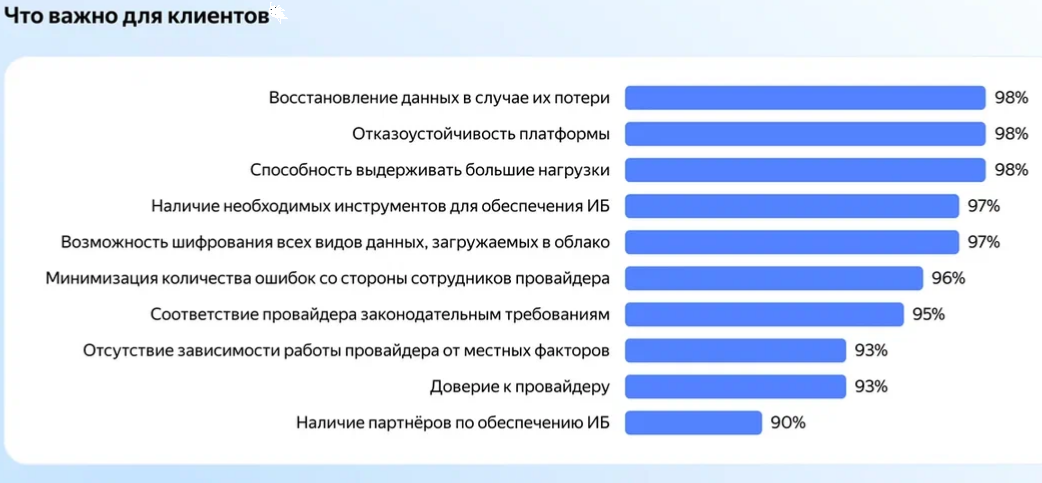
Исследование также показало рост популярности облачных платформ как средства безопасной разработки и автоматизации работы с ИБ-сервисами. В 74% компаний ценят такие услуги и выбирают провайдеров по набору предоставляемых инструментов обеспечения безопасности инфраструктуры — технологий мониторинга, защиты от DDoS, хранения секретов и т. п.

Напомним, минувшей осенью «Яндекс» запустил сервис Smart Web Security, позволяющий блокировать DDoS-атаки уровня приложений (L7), проводимые с ботнетов. Услуга пока работает в режиме Public Preview и доступна тем, кто разместил свои сайты в Yandex Cloud.


В исследовании приняли участие более 300 представителей различных сфер российского бизнеса, включая финансы, ретейл и промышленность. В основном это специалисты и топ-менеджеры ИТ / ИБ, а также руководители программ цифровой трансформации.

Подпишитесь на новости

В России предложили создать библиотеку сценариев ответа на кибератаки

Комитет Совета Федерации по экономической политике рекомендовал создать национальную библиотеку типовых сценариев реагирования на кибератаки. Предполагается, что компании смогут использовать её материалы для автоматизации защиты информационных систем.

Как сообщают «Ведомости», рекомендация включена в протокол по итогам октябрьского круглого стола о безопасности критической инфраструктуры. Подлинность документа изданию подтвердил источник в Совфеде.

Комитет предлагает назначить ответственным Минцифры. Однако, по словам собеседника газеты, знакомого с обсуждением, задачу могут поручить ФСБ России. Также рассматриваются отдельные наборы сценариев для разных отраслей. Окончательное решение о создании библиотеки в публикации не приводится.

Консультант по безопасности Positive Technologies Алексей Лукацкий считает, что ресурс может помочь малому и среднему бизнесу, если у специалистов есть навыки его применения. Главной трудностью он называет регулярное обновление сценариев с учётом новых атак и приёмов злоумышленников.

В «К2 Кибербезопасность» отмечают, что крупные компании и центры мониторинга уже используют собственные базы, собранные по результатам расследований.

По мнению Александра Боярского, слишком общие инструкции мало пригодны для дежурной смены, а сценарии под конкретные продукты сложно переносить в другую инфраструктуру. Механическое следование шаблону также может помешать реагированию на нестандартную атаку.

RSS: Новости на портале Anti-Malware.ru