


26% российских компаний планируют повысить безопасность с помощью ИИ

26% российских компаний планируют повысить безопасность с помощью ИИ

26% российских компаний планируют повысить безопасность с помощью ИИ

Согласно результатам совместного исследования Yandex Cloud и ДРТ (бывш. Deloitte), ИБ-бюджет в 2023 году увеличили более 50% российских компаний (в среднем на 20%). В 75% случаев основными статьями являлись обновление софта и покупка лицензий новых сервисов.

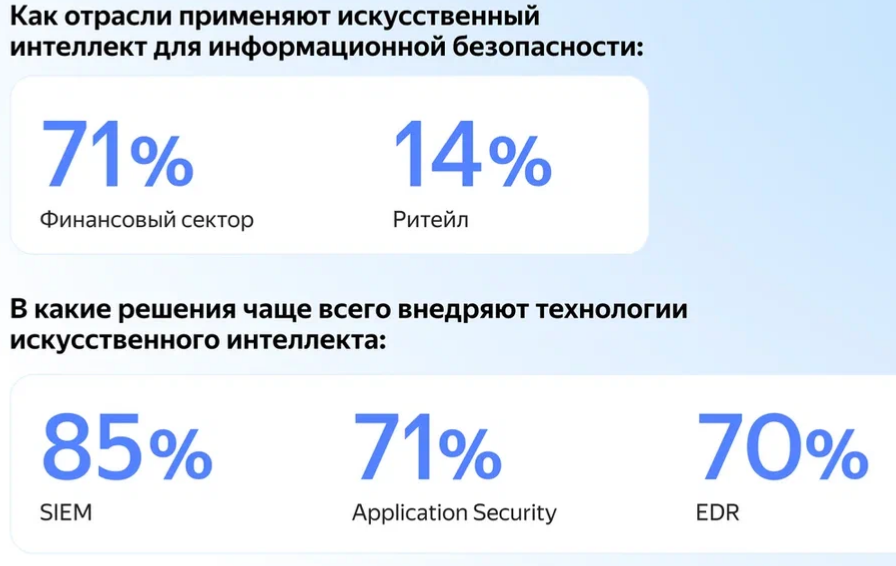
Повышение безопасности за счет внедрения ИИ-технологий запланировали 26% бизнес-структур. Такие инструменты обычно используются для выявления аномалий при больших объемах данных, а также для управления инцидентами.


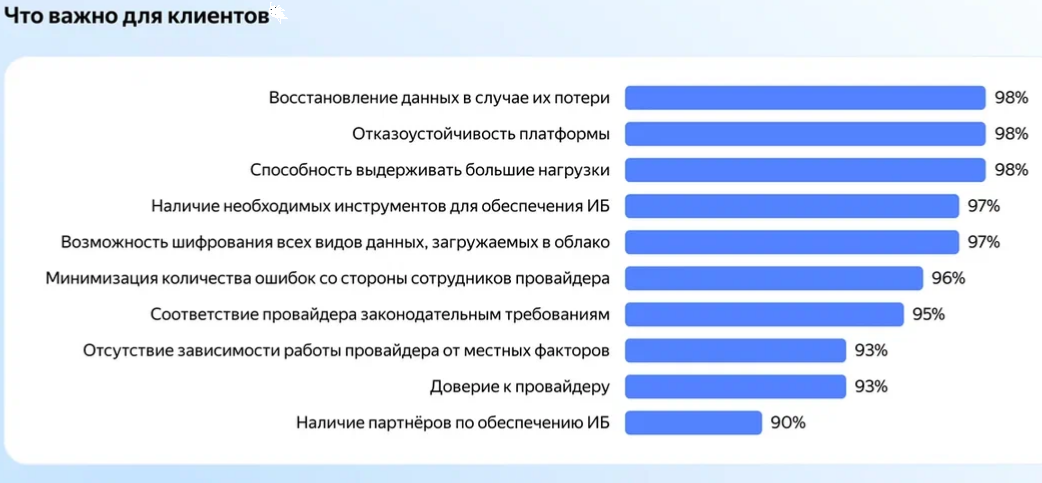
Исследование также показало рост популярности облачных платформ как средства безопасной разработки и автоматизации работы с ИБ-сервисами. В 74% компаний ценят такие услуги и выбирают провайдеров по набору предоставляемых инструментов обеспечения безопасности инфраструктуры — технологий мониторинга, защиты от DDoS, хранения секретов и т. п.

Напомним, минувшей осенью «Яндекс» запустил сервис Smart Web Security, позволяющий блокировать DDoS-атаки уровня приложений (L7), проводимые с ботнетов. Услуга пока работает в режиме Public Preview и доступна тем, кто разместил свои сайты в Yandex Cloud.


В исследовании приняли участие более 300 представителей различных сфер российского бизнеса, включая финансы, ретейл и промышленность. В основном это специалисты и топ-менеджеры ИТ / ИБ, а также руководители программ цифровой трансформации.

Подпишитесь на новости

Объекты КИИ третьей категории переведут на российское ПО к 2036 году

Правительство утвердило порядок и сроки перехода субъектов критической информационной инфраструктуры на российское ПО на значимых объектах. Переход начнётся 1 декабря 2026 года. Базовый срок завершения — 1 сентября 2028 года, однако документ предусматривает основания для более позднего перехода.

Постановление № 1522 опубликовано 18 ноября и вступило в силу в тот же день. Для объектов третьей категории значимости установлен срок до 1 января 2036 года. По данным Минцифры, на них приходится около 92% значимых объектов КИИ.

Для первой и второй категорий сроки зависят в том числе от готовности необходимых программ и реализации особо значимых проектов (ОЗП). Если соответствующий ОЗП завершён до 1 марта 2028 года, предусмотрен переход до 1 января 2031 года. Если проект начат, но не завершён к этой дате, срок — до 1 января 2036 года. Постановление содержит и другие основания для переноса сроков.

В АРПП «Отечественный софт» считают, что документ поможет разработчикам планировать проекты и оценивать будущий спрос. При этом ассоциация намерена обсудить с регуляторами распределение потребностей и бюджетов заказчиков по отраслям, категориям ПО и срокам.

Среди других вопросов рассматриваются доступ разработчиков к сведениям о будущих закупках без раскрытия защищаемой информации, предотвращение дублирования готовых продуктов собственными разработками заказчиков и ответственность за срыв сроков перехода.

RSS: Новости на портале Anti-Malware.ru