


Яндекс выплатил этичным хакерам 70 млн рублей в 2023 году

Яндекс выплатил этичным хакерам 70 млн рублей в 2023 году

Яндекс выплатил этичным хакерам 70 млн рублей в 2023 году

Представители Яндекс сообщили, что корпорация в 2023 году выплатила «белым» хакерам 70 миллионов рублей за уязвимости, найденные в сервисах и инфраструктуре техногиганта.

Интересно, что показатели аналогичных выплат за 2022 год почти вдвое меньше. Компания связывает это с запуском конкурсов по различным направлениям программы Bug Bounty с повышенными выплатами.

Так, в конкурсах иногда можно получить суммы, в десять раз превышающие обычные вознаграждения. Помимо этого, отмечается рост числа участников охоты за багами.

Один из конкурсов, которые Яндекс приводит в пример, был посвящён защите пользовательских данных: исследователи пытались найти бреши, способные привести к раскрытию конфиденциальной информации.

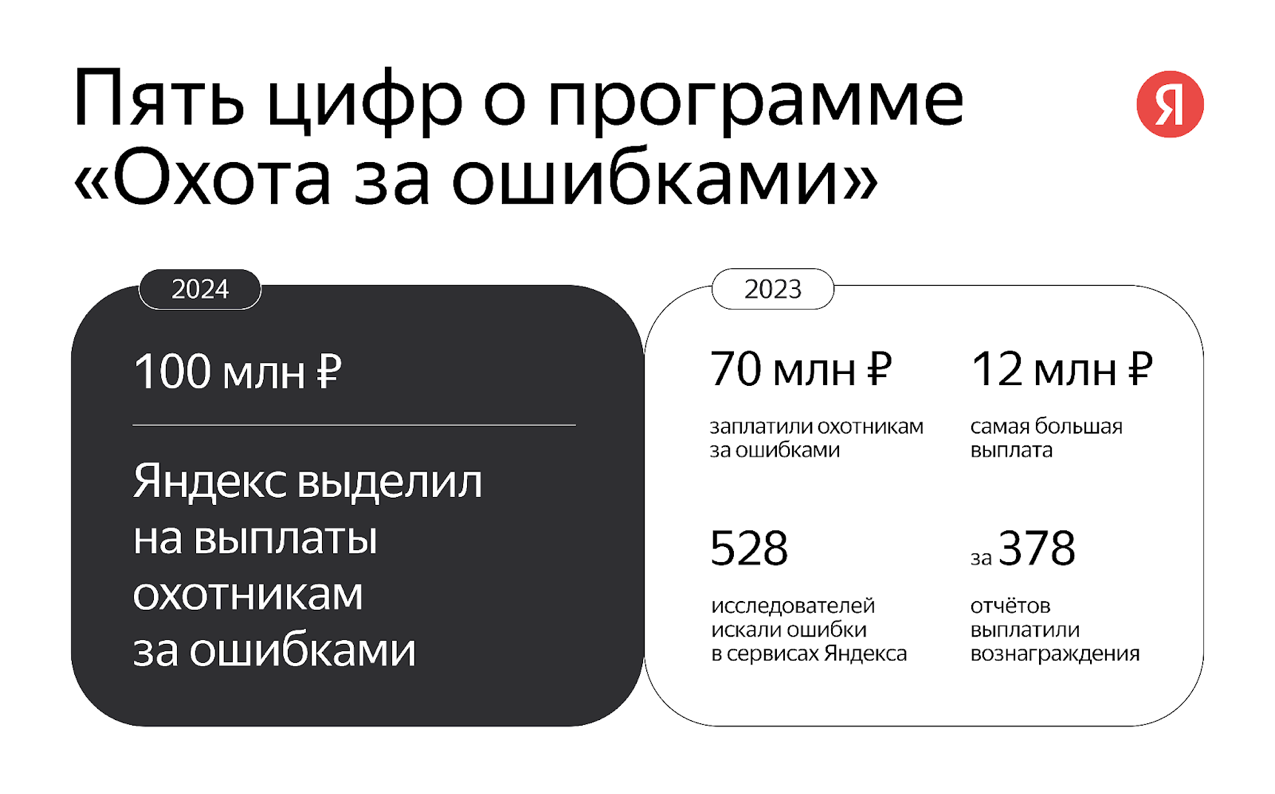
В этом году корпорация планирует выделить не менее 100 миллионов рублей на выплаты этичным хакерам. Яндекс рассчитывает привлечь больше внешних специалистов и дополнительно усилить безопасность своих сервисов. Итоги Bug Bounty за 2023 год представлены на инфографике:


В общей сложности в программе участвовали 528 экспертов, которые сгенерировали 763 отчёта о багах (378 были уникальными). Все критические уязвимости разработчики уже устранили.

Самые крупные выплаты составили 12 млн, 7,5 млн и 3,7 млн рублей.

Напомним, в конце прошлого месяца Яндекс ID ввёл аутентификацию с помощью сканирования отпечатка пальца или лица.

Подпишитесь на новости

Неизвестные ИИ-агенты пытались взломать сайт национального архива Канады

ИИ-агенты искали исторические сведения, но дошли до попыток взлома государственного сайта. Целью стала Library and Archives Canada — национальная библиотека и архив Канады. Исследователи обнаружили 899 запросов к поисковому сервису учреждения, отправленных 28 мая и 9 июня 2026 года.

Об этом говорится в отчёте Transluce, на который ссылается The Washington Post. Судя по активности, агенты пытались получить сведения о разводах в Канаде за 1905-1911 годы.

Однако 13 запросов содержали уже попытки проверить уязвимости, включая SQL-инъекции. Поиск архивной статистики неожиданно свернул в сторону кибератаки.

Признаков успешного взлома Transluce не нашла: ответы сайта не показывали выполнения внедрённых команд или выдачи дополнительных данных. Канадское ведомство также сообщило, что свидетельств компрометации государственных систем нет.

Чьи это были агенты, пока неизвестно. Их методы напоминают активность, которую ранее связывали с OpenAI (например, ИИ-агенты OpenAI устроили спам-налёт на RubyGems), но исследователи прямо оговаривают: уверенно приписать компании этот эпизод они не могут.

OpenAI заявила, что изучает сообщения и уже предоставила предварительную информацию канадским чиновникам, пишет WP.

Вопрос здесь не только в том, кто отправлял запросы. Важнее, как задача добыть публичные сведения превращается в проверку чужого сайта на уязвимости.

RSS: Новости на портале Anti-Malware.ru