


Яндекс выплатил этичным хакерам 70 млн рублей в 2023 году

Яндекс выплатил этичным хакерам 70 млн рублей в 2023 году

Яндекс выплатил этичным хакерам 70 млн рублей в 2023 году

Представители Яндекс сообщили, что корпорация в 2023 году выплатила «белым» хакерам 70 миллионов рублей за уязвимости, найденные в сервисах и инфраструктуре техногиганта.

Интересно, что показатели аналогичных выплат за 2022 год почти вдвое меньше. Компания связывает это с запуском конкурсов по различным направлениям программы Bug Bounty с повышенными выплатами.

Так, в конкурсах иногда можно получить суммы, в десять раз превышающие обычные вознаграждения. Помимо этого, отмечается рост числа участников охоты за багами.

Один из конкурсов, которые Яндекс приводит в пример, был посвящён защите пользовательских данных: исследователи пытались найти бреши, способные привести к раскрытию конфиденциальной информации.

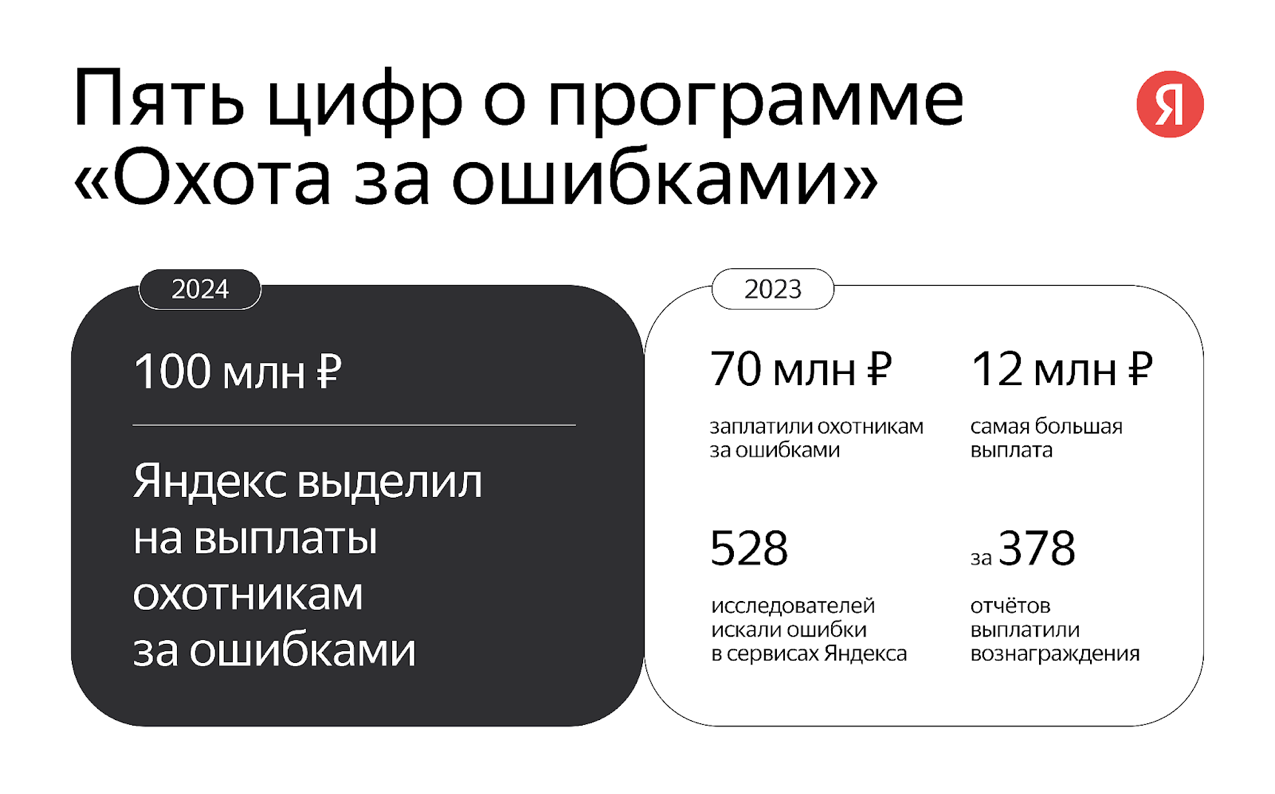
В этом году корпорация планирует выделить не менее 100 миллионов рублей на выплаты этичным хакерам. Яндекс рассчитывает привлечь больше внешних специалистов и дополнительно усилить безопасность своих сервисов. Итоги Bug Bounty за 2023 год представлены на инфографике:


В общей сложности в программе участвовали 528 экспертов, которые сгенерировали 763 отчёта о багах (378 были уникальными). Все критические уязвимости разработчики уже устранили.

Самые крупные выплаты составили 12 млн, 7,5 млн и 3,7 млн рублей.

Напомним, в конце прошлого месяца Яндекс ID ввёл аутентификацию с помощью сканирования отпечатка пальца или лица.

Подпишитесь на новости

Вредонос SC для WordPress восстанавливает удалённый бэкдор за секунды

Исследователи из Sucuri разобрали заражение WordPress вредоносом SC, который возвращает удалённый бэкдор за считаные секунды. Секрет живучести — минимум восемь взаимосвязанных точек закрепления. Удалили один компонент? Другой запишет его обратно.

SC прячется в настройках PHP, скрытых загрузчиках, файлах темы и плагинах. Часть компонентов запускается ещё до обычных плагинов WordPress. Поэтому чистка через админку здесь быстро превращается в бег по кругу.

Особенно неприятно, что копии вредоносного кода хранятся также в базе данных и, на поддерживающих эту возможность серверах, в общей памяти System V. Можно вычистить файлы с диска, а следующий запрос к сайту снова восстановит заражение из уцелевшего источника.

Сам бэкдор скрывается из списка плагинов, собирает сведения о сайте и сессиях администраторов, может устанавливать дополнительный PHP-код и отключать защитные плагины. Внедряемый JavaScript способен использоваться для кражи платёжных данных в интернет-магазинах.

Команды SC получает через публичные Ethereum RPC-шлюзы и смарт-контракты. Один заблокированный адрес проблему не решает: у вредоноса предусмотрены альтернативные каналы.

Есть и ловушка при очистке. PHP кеширует директиву, запускающую вредоносный загрузчик. Если без подготовки удалить указанный в ней файл, можно сломать обработку PHP-запросов.

Sucuri рекомендует сначала остановить выполнение вредоноса, затем убрать копии из базы и памяти, вредоносные задания и скрытые учётные записи, после чего очистить файлы и сменить скомпрометированные данные доступа.

RSS: Новости на портале Anti-Malware.ru