


Яндекс выплатил этичным хакерам 70 млн рублей в 2023 году

Яндекс выплатил этичным хакерам 70 млн рублей в 2023 году

Яндекс выплатил этичным хакерам 70 млн рублей в 2023 году

Представители Яндекс сообщили, что корпорация в 2023 году выплатила «белым» хакерам 70 миллионов рублей за уязвимости, найденные в сервисах и инфраструктуре техногиганта.

Интересно, что показатели аналогичных выплат за 2022 год почти вдвое меньше. Компания связывает это с запуском конкурсов по различным направлениям программы Bug Bounty с повышенными выплатами.

Так, в конкурсах иногда можно получить суммы, в десять раз превышающие обычные вознаграждения. Помимо этого, отмечается рост числа участников охоты за багами.

Один из конкурсов, которые Яндекс приводит в пример, был посвящён защите пользовательских данных: исследователи пытались найти бреши, способные привести к раскрытию конфиденциальной информации.

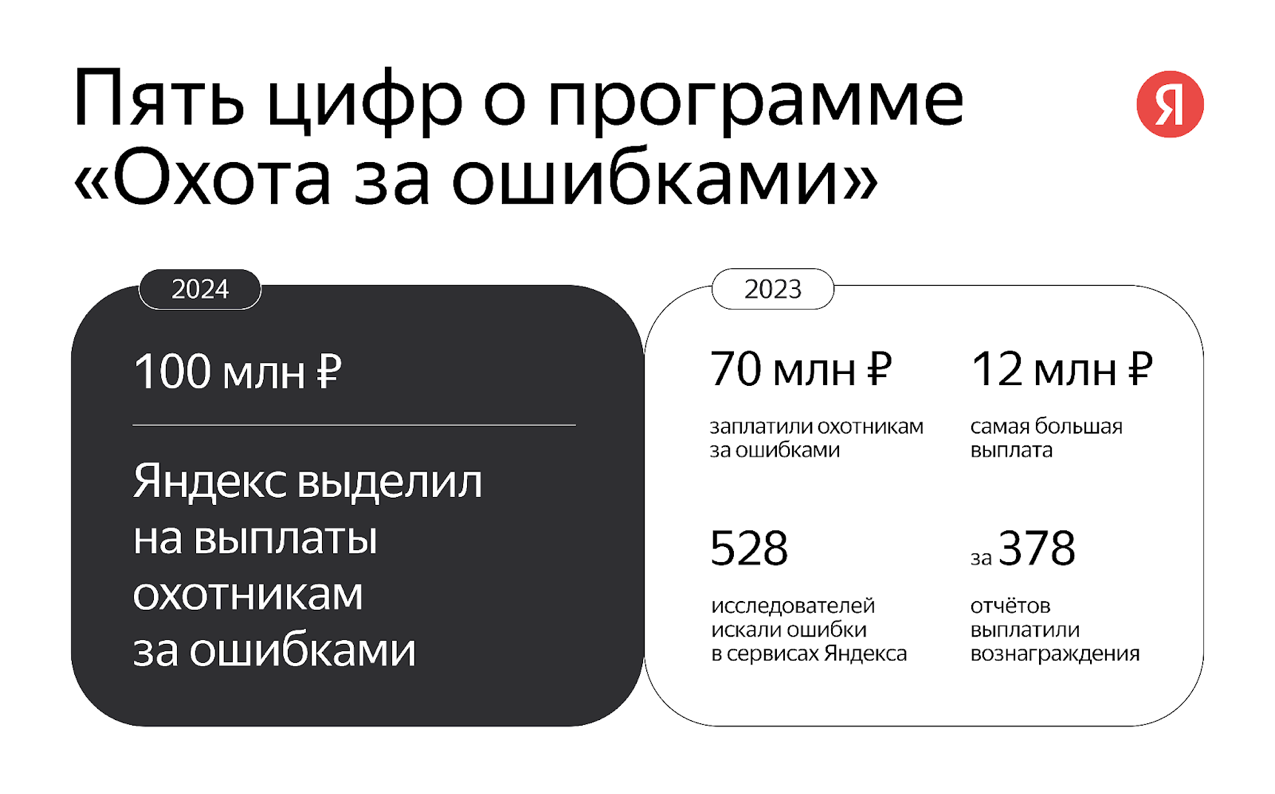
В этом году корпорация планирует выделить не менее 100 миллионов рублей на выплаты этичным хакерам. Яндекс рассчитывает привлечь больше внешних специалистов и дополнительно усилить безопасность своих сервисов. Итоги Bug Bounty за 2023 год представлены на инфографике:


В общей сложности в программе участвовали 528 экспертов, которые сгенерировали 763 отчёта о багах (378 были уникальными). Все критические уязвимости разработчики уже устранили.

Самые крупные выплаты составили 12 млн, 7,5 млн и 3,7 млн рублей.

Напомним, в конце прошлого месяца Яндекс ID ввёл аутентификацию с помощью сканирования отпечатка пальца или лица.

Подпишитесь на новости

Orion soft добавил аварийное восстановление в StarVault 1.6

Orion soft обновил систему управления секретами StarVault до версии 1.6. Главное нововведение — Disaster Recovery: данные реплицируются в реальном времени на резервный кластер, который можно задействовать при аварии. Резерв работает в режиме warm standby — подготовлен к переключению и получает изменения с основного кластера.

Если основной кластер выходит из строя, администратор переводит резервный в статус основного через соответствующие API-эндпоинты.

Секреты, конфигурации и права доступа сохраняются: собирать настройки заново в разгар аварии не потребуется.

По заявлению компании, механизм позволяет минимизировать время восстановления (RTO) и риск потери актуальных данных (RPO). Конкретные значения этих показателей в анонсе не приведены. Балансировку и автоматизацию переключения заказчики настраивают самостоятельно под свои регламенты.

Для хранилища секретов такой резерв особенно важен. Когда оно недоступно, сервисы могут потерять возможность аутентифицироваться, а восстановление остальной инфраструктуры — упереться в отсутствие необходимых учётных данных. Получается неприятный замкнутый круг: чтобы поднять системы, сначала нужно вернуть доступ к секретам.

Как объясняет лидер экосистемных продуктов zVirt Алишер Камалов, DR помогает снизить риск превращения централизованного хранилища в единую точку отказа. StarVault 1.6 даёт инструменты для этого сценария, а рабочую схему аварийного восстановления компании выстраивают на их основе.

RSS: Новости на портале Anti-Malware.ru