


Группа Magnet Goblin использует 1-day дыры для установки Linux-вредоноса

Группа Magnet Goblin использует 1-day дыры для установки Linux-вредоноса

Группа Magnet Goblin использует 1-day дыры для установки Linux-вредоноса

Киберпреступная группировка Magnet Goblin, основной мотивацией которой являются деньги жертв, использует 1-day уязвимости для взлома серверов и установки вредоносной программы. В зоне риска системы Windows и Linux.

1-day — это, как правило, известные бреши, для которых разработчики выпустили свежие патчи. Задача злоумышленников — успеть пробить цель до того, как пользователь установит обновления.

Чтобы успеть атаковать непропатченные системы, киберпреступники проводят обратный инжиниринг заплаток. Обычно полученная таким образом информация может подсказать способ эксплуатации и суть проблемы.

На атаки Magnet Goblin обратили внимание специалисты Check Point. Особенность подхода этой группы как раз и заключается в максимально быстрой эксплуатации свежих уязвимостей.

Чаще всего Magnet Goblin запускает свои кампании на следующий день после публикации демонстрационного эксплойта (proof-of-concept, PoC). Среди используемых брешей встречаются:

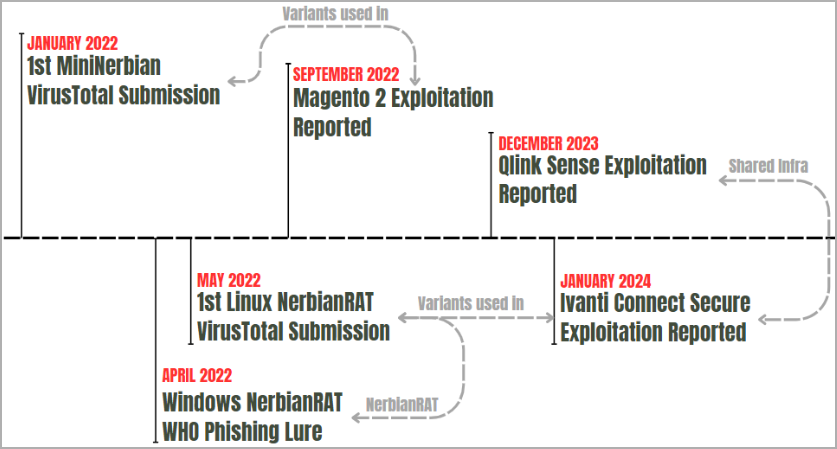
  • Ivanti Connect Secure (CVE-2023-46805, CVE-2024-21887, CVE-2024-21888, CVE-2024-21893);
  • Apache ActiveMQ, ConnectWise ScreenConnect, Qlik Sense (CVE-2023-41265, CVE-2023-41266, CVE-2023-48365);
  • Magento (CVE-2022-24086).

В систему устанавливается кастомные вредоносы — NerbianRAT и MiniNerbian. Иногда фигурирует WARPWIRE, троян на JavaScript, ворующий данные жертвы.


Зловреды могут выполнять различные команды, поступающие от C2 (MiniNerbian использует для связи HTTP, а более сложный NerbianRAT — TCP-сокеты).

Подпишитесь на новости

Ноябрьский патч Android закрывает 216 уязвимостей, включая 0-click

Google выпустила ноябрьский набор патчей для Android и устранила 216 уязвимостей, из которых 23 — критические. Среди самых опасных выделяют бреши, позволяющие удалённо выполнить код без дополнительных привилегий и действий владельца смартфона.

Подробности Google опубликовала в бюллетене от 2 ноября.

В компоненте Framework исправлена критическая CVE-2026-58868. Ещё две критические ошибки удалённого выполнения кода — CVE-2026-58876 и CVE-2026-58936 — находятся в System. В таблицах для них указаны исправления для Android 14-17.

Обновление также устраняет проблемы повышения привилегий, раскрытия информации и отказа в обслуживании. Патчи затрагивают ядро, Bluetooth, виртуализацию и компоненты производителей чипов, включая MediaTek и Qualcomm.

В бюллетене нет отметок об известной эксплуатации этих ошибок в реальных атаках. Но отсутствие такой отметки не делает критическую уязвимость безобидной.

Полный набор исправлений укладывается в набор 2026-11-05 или новее. Проверять стоит именно эту дату в настройках устройства: наличие Android последней версии само по себе не подтверждает установку всех патчей.

Часть исправлений распространяется через системные обновления Google Play. Доступность остальных зависит от производителя смартфона.

RSS: Новости на портале Anti-Malware.ru