


Группа Magnet Goblin использует 1-day дыры для установки Linux-вредоноса

Группа Magnet Goblin использует 1-day дыры для установки Linux-вредоноса

Группа Magnet Goblin использует 1-day дыры для установки Linux-вредоноса

Киберпреступная группировка Magnet Goblin, основной мотивацией которой являются деньги жертв, использует 1-day уязвимости для взлома серверов и установки вредоносной программы. В зоне риска системы Windows и Linux.

1-day — это, как правило, известные бреши, для которых разработчики выпустили свежие патчи. Задача злоумышленников — успеть пробить цель до того, как пользователь установит обновления.

Чтобы успеть атаковать непропатченные системы, киберпреступники проводят обратный инжиниринг заплаток. Обычно полученная таким образом информация может подсказать способ эксплуатации и суть проблемы.

На атаки Magnet Goblin обратили внимание специалисты Check Point. Особенность подхода этой группы как раз и заключается в максимально быстрой эксплуатации свежих уязвимостей.

Чаще всего Magnet Goblin запускает свои кампании на следующий день после публикации демонстрационного эксплойта (proof-of-concept, PoC). Среди используемых брешей встречаются:

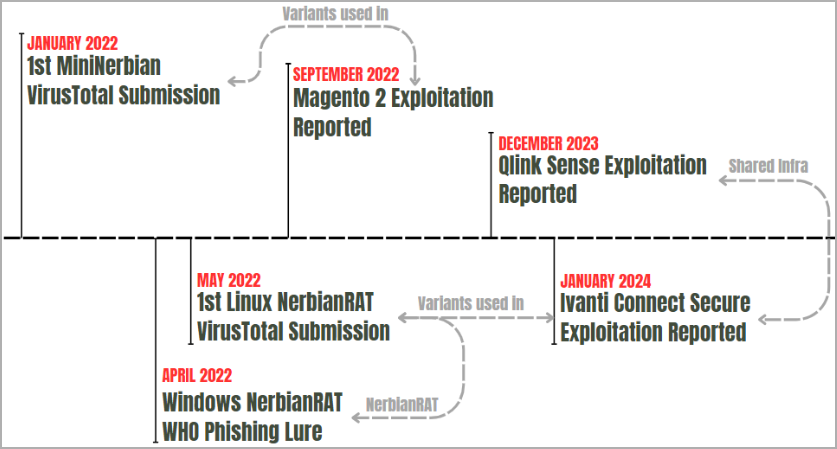
  • Ivanti Connect Secure (CVE-2023-46805, CVE-2024-21887, CVE-2024-21888, CVE-2024-21893);
  • Apache ActiveMQ, ConnectWise ScreenConnect, Qlik Sense (CVE-2023-41265, CVE-2023-41266, CVE-2023-48365);
  • Magento (CVE-2022-24086).

В систему устанавливается кастомные вредоносы — NerbianRAT и MiniNerbian. Иногда фигурирует WARPWIRE, троян на JavaScript, ворующий данные жертвы.


Зловреды могут выполнять различные команды, поступающие от C2 (MiniNerbian использует для связи HTTP, а более сложный NerbianRAT — TCP-сокеты).

Подпишитесь на новости

Старый iPhone в авиарежиме не стал безопасным сейфом для криптовалюты

Сбросить старый iPhone, отключить интернет и хранить на нём фразу восстановления криптокошелька — не значит надёжно защитить её. Основатель OneKey Иши Ван предупредил о рисках известных аппаратных уязвимостей старых моделей. Авиарежим не поможет, если атакующий получил сам телефон.

Предупреждение он опубликовал в X. Речь идёт об атаках с физическим доступом, а не о дистанционной краже кошелька через интернет.

Уязвимость checkm8 затрагивает поколения от iPhone 4S до iPhone X. Более новый usbliter8 охватывает чипы A12 и A13 — в частности, iPhone XS, XR, семейство iPhone 11 и SE второго поколения.

Проблемы позволяют нарушить цепочку доверенной загрузки и выполнить код до запуска iOS. Для usbliter8 требуется специальное USB-оборудование. Обычный сброс телефона уязвимость не устраняет: задействованный загрузочный код нельзя переписать стандартным обновлением.

Но важная оговорка: доступ к загрузчику сам по себе не расшифровывает содержимое кошелька. Код-пароль устройства, Secure Enclave и шифрование приложения остаются барьерами. Риск зависит от модели, версии системы, дополнительных уязвимостей и стойкости паролей.

Ван рекомендует не считать старый отключённый iPhone полноценным холодным хранилищем. Если фраза восстановления могла оказаться раскрыта, новый адрес внутри того же кошелька проблему не решит: потребуется новая фраза и перевод активов.

RSS: Новости на портале Anti-Malware.ru