


Группа Magnet Goblin использует 1-day дыры для установки Linux-вредоноса

Группа Magnet Goblin использует 1-day дыры для установки Linux-вредоноса

Группа Magnet Goblin использует 1-day дыры для установки Linux-вредоноса

Киберпреступная группировка Magnet Goblin, основной мотивацией которой являются деньги жертв, использует 1-day уязвимости для взлома серверов и установки вредоносной программы. В зоне риска системы Windows и Linux.

1-day — это, как правило, известные бреши, для которых разработчики выпустили свежие патчи. Задача злоумышленников — успеть пробить цель до того, как пользователь установит обновления.

Чтобы успеть атаковать непропатченные системы, киберпреступники проводят обратный инжиниринг заплаток. Обычно полученная таким образом информация может подсказать способ эксплуатации и суть проблемы.

На атаки Magnet Goblin обратили внимание специалисты Check Point. Особенность подхода этой группы как раз и заключается в максимально быстрой эксплуатации свежих уязвимостей.

Чаще всего Magnet Goblin запускает свои кампании на следующий день после публикации демонстрационного эксплойта (proof-of-concept, PoC). Среди используемых брешей встречаются:

  • Ivanti Connect Secure (CVE-2023-46805, CVE-2024-21887, CVE-2024-21888, CVE-2024-21893);
  • Apache ActiveMQ, ConnectWise ScreenConnect, Qlik Sense (CVE-2023-41265, CVE-2023-41266, CVE-2023-48365);
  • Magento (CVE-2022-24086).

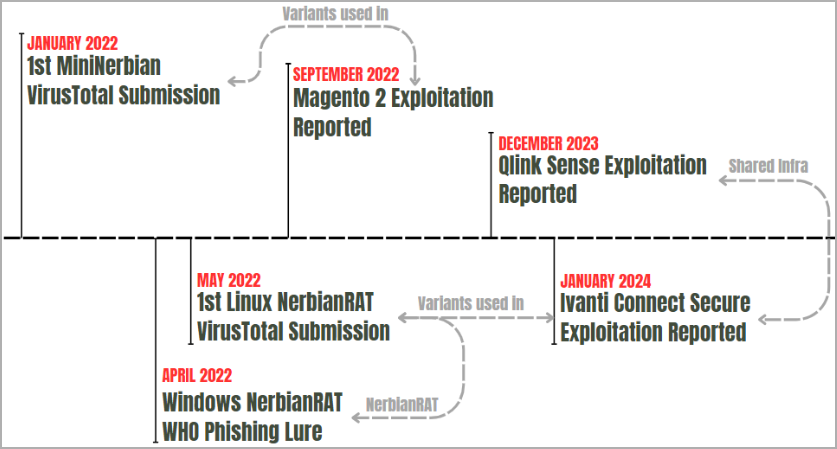
В систему устанавливается кастомные вредоносы — NerbianRAT и MiniNerbian. Иногда фигурирует WARPWIRE, троян на JavaScript, ворующий данные жертвы.


Зловреды могут выполнять различные команды, поступающие от C2 (MiniNerbian использует для связи HTTP, а более сложный NerbianRAT — TCP-сокеты).

Подпишитесь на новости

У владельцев Li Auto крадут аккаунты и требуют до 45 тысяч рублей

Российские владельцы Li Auto столкнулись с новой волной краж мастер-аккаунтов автомобилей. После потери доступа у части машин отключаются экраны и климат-контроль, а в отдельных случаях возникают проблемы с запуском. Затем появляется предложение вернуть учётную запись за деньги.

О случаях вымогательства рассказал Autonews.ru. Проблему подтвердил представитель Sinomach Auto — официального дистрибьютора Li Auto в России.

По словам сооснователя клуба владельцев Lixiang Александра Рассказова, известно примерно о 20 пострадавших. Требуемые суммы составляют 35-45 тыс. рублей. Точное количество жертв может быть больше.

Мастер-аккаунт связан с управлением автомобилем через фирменное приложение. Последствия его перехвата различаются: у одних владельцев пропадает машина из профиля, у других перестают работать отдельные функции. Один из собеседников издания смог поехать с физическим ключом, хотя Bluetooth-ключ не срабатывал.

Точный механизм кражи пока неизвестен. Рассказов утверждает, что теперь страдают и владельцы с оплаченными китайскими номерами в сервисе eSender, который раньше помогал сохранять контроль над аккаунтом.

Li Auto и дистрибьютор разрабатывают защиту и процедуру восстановления доступа. Также готовится перенос привязки с китайских номеров на электронную почту. Решения обещают распространить и на официально поставленные машины, и на параллельный импорт; сроки не названы.

RSS: Новости на портале Anti-Malware.ru