


Последние обновления macOS сносят КриптоПро CSP и Chromium ГОСТ

Последние обновления macOS сносят КриптоПро CSP и Chromium ГОСТ

Последние обновления macOS сносят КриптоПро CSP и Chromium ГОСТ

Вышедшие на прошлой неделе обновления macOS (Sonoma 14.4, Ventura 13.6.5, Monterey 12.7.4), судя по всему, мешают запуску софта КриптоПро CSP и Chromium ГОСТ. Пока непонятно, баг это или намеренные действия Apple.

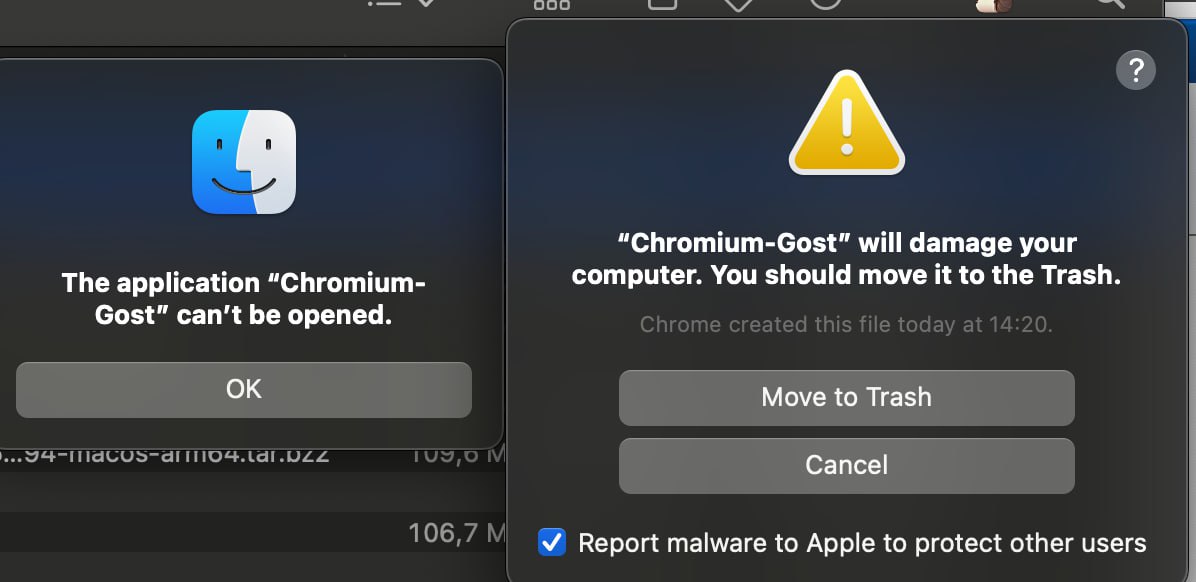
При попытке запустить вышеупомянутые приложения пользователь видит ошибку следующего содержания:

«“Chromium-Ghost“ повредит компьютеру. Переместите приложение в Корзину».

Вероятно, macOS видит в легитимном софте признаки вредоносного — классическое ложноположительное срабатывание. На одном из скриншотов предлагается отправить Apple информацию о «зловреде».


Как пишет телеграм-канал «Об ЭП и УЦ», разработчики проблемных приложений предупреждают пользователей, что перезагрузка устройства приводит к неработоспособности установленного ранее криптопровайдера.

Пока сложно сказать, связана ли эта ситуация с недавним внесением компании КриптоПро в санкционный список США, однако 7 марта Apple заблокировала программы вендора в App Store (коснулось КриптоПро NGate и DSS Client).

Пользователям macOS, работающим с электронной подписью, рекомендуется не устанавливать мартовские обновления операционной системы. Кроме того, в качестве временного решения КриптоПро выложила сборку Chromium-Gost для macOS без подписи компании.

Подпишитесь на новости

Ноябрьский патч Android закрывает 216 уязвимостей, включая 0-click

Google выпустила ноябрьский набор патчей для Android и устранила 216 уязвимостей, из которых 23 — критические. Среди самых опасных выделяют бреши, позволяющие удалённо выполнить код без дополнительных привилегий и действий владельца смартфона.

Подробности Google опубликовала в бюллетене от 2 ноября.

В компоненте Framework исправлена критическая CVE-2026-58868. Ещё две критические ошибки удалённого выполнения кода — CVE-2026-58876 и CVE-2026-58936 — находятся в System. В таблицах для них указаны исправления для Android 14-17.

Обновление также устраняет проблемы повышения привилегий, раскрытия информации и отказа в обслуживании. Патчи затрагивают ядро, Bluetooth, виртуализацию и компоненты производителей чипов, включая MediaTek и Qualcomm.

В бюллетене нет отметок об известной эксплуатации этих ошибок в реальных атаках. Но отсутствие такой отметки не делает критическую уязвимость безобидной.

Полный набор исправлений укладывается в набор 2026-11-05 или новее. Проверять стоит именно эту дату в настройках устройства: наличие Android последней версии само по себе не подтверждает установку всех патчей.

Часть исправлений распространяется через системные обновления Google Play. Доступность остальных зависит от производителя смартфона.

RSS: Новости на портале Anti-Malware.ru