


Последние обновления macOS сносят КриптоПро CSP и Chromium ГОСТ

Последние обновления macOS сносят КриптоПро CSP и Chromium ГОСТ

Последние обновления macOS сносят КриптоПро CSP и Chromium ГОСТ

Вышедшие на прошлой неделе обновления macOS (Sonoma 14.4, Ventura 13.6.5, Monterey 12.7.4), судя по всему, мешают запуску софта КриптоПро CSP и Chromium ГОСТ. Пока непонятно, баг это или намеренные действия Apple.

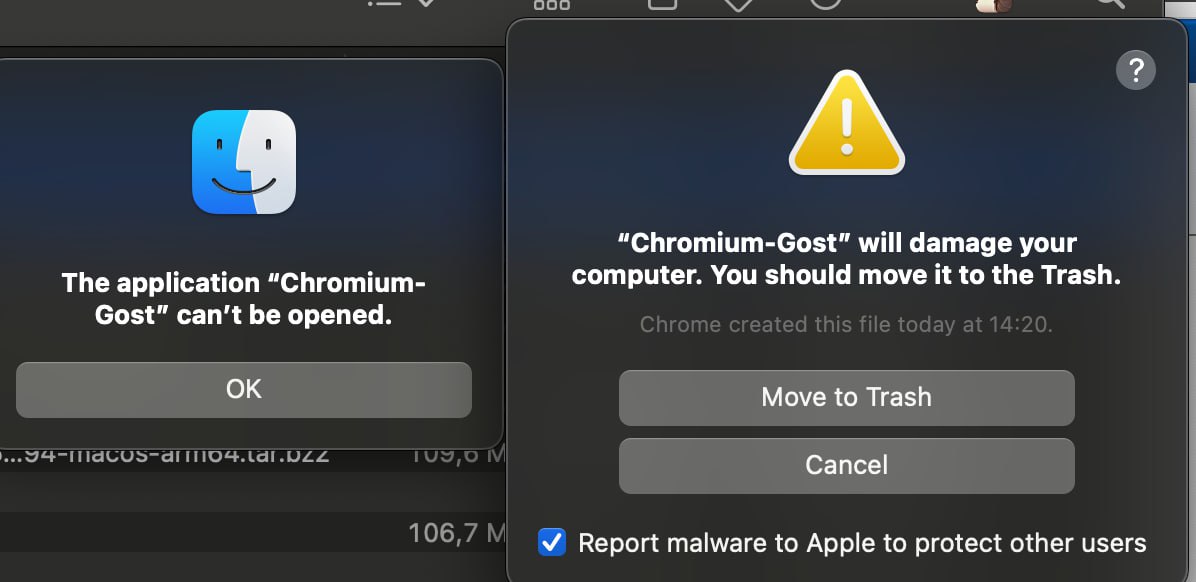
При попытке запустить вышеупомянутые приложения пользователь видит ошибку следующего содержания:

«“Chromium-Ghost“ повредит компьютеру. Переместите приложение в Корзину».

Вероятно, macOS видит в легитимном софте признаки вредоносного — классическое ложноположительное срабатывание. На одном из скриншотов предлагается отправить Apple информацию о «зловреде».


Как пишет телеграм-канал «Об ЭП и УЦ», разработчики проблемных приложений предупреждают пользователей, что перезагрузка устройства приводит к неработоспособности установленного ранее криптопровайдера.

Пока сложно сказать, связана ли эта ситуация с недавним внесением компании КриптоПро в санкционный список США, однако 7 марта Apple заблокировала программы вендора в App Store (коснулось КриптоПро NGate и DSS Client).

Пользователям macOS, работающим с электронной подписью, рекомендуется не устанавливать мартовские обновления операционной системы. Кроме того, в качестве временного решения КриптоПро выложила сборку Chromium-Gost для macOS без подписи компании.

Подпишитесь на новости

США велели удалить Acronis из федеральных систем до 27 января за связь с РФ

Американским федеральным гражданским ведомствам велели распрощаться с Acronis: до 27 января 2027 года продукты компании должны исчезнуть из их информационных систем. Новые закупки тоже под запретом. Швейцарская штаб-квартира и смена владельцев не сняли вопросов о российских связях разработчика.

О многолетней проверке компании рассказало издание Nextgov/FCW со ссылкой на двух бывших американских чиновников.

Распоряжение Министерства внутренней безопасности США подписано ещё 31 июля, но опубликовано в Federal Register только 30 октября. Ограничения охватывают Acronis AG и связанные структуры, включая Acronis Inc. и Acronis SCS, а также поставляемые ими продукты. Купить тот же софт через посредника — тоже не обходной манёвр.

По данным собеседников Nextgov/FCW, проверка тянулась почти десятилетие. Чиновников интересовало, продолжают ли российские разработчики работать с кодом Acronis и достаточно ли компания снизила риски цепочки поставок. При этом источники не сообщили о конкретных доказательствах наличия бэкдоров, связывающих продукты с Москвой.

После 2022 года Acronis приостановила работу в России и перевезла специалистов в другие страны. В 2025-м контрольный пакет приобрела шведская EQT. Компания подчёркивает: более 75% её акций принадлежат западным инвесторам, а сделку одобрил американский комитет CFIUS. Но для допуска в федеральные системы этого оказалось недостаточно.

На частный рынок США нынешнее распоряжение полного запрета не накладывает.

RSS: Новости на портале Anti-Malware.ru