


В системах российской госструктуры найден шпионский имплант DFKRAT

В системах российской госструктуры найден шпионский имплант DFKRAT

В системах российской госструктуры найден шпионский имплант DFKRAT

В ходе комплексного анализа инфраструктуры одного из клиентов – российского органа исполнительной власти эксперты ГК «Солар» обнаружили несколько семплов ранее неизвестной шпионской программы.

Вредонос оказался самобытным и многоступенчатым; на финальном этапе в систему внедрялся имплант, которому было присвоено имя DFKRAT. Его присутствие открывает широкие возможности для манипуляций.

Основными функциями DFKRAT являются эксфильтрация файлов, обеспечение интерактивного шелла и загрузка дополнительных зловредов. В качестве C2 используются взломанные серверы, расположенные в разных странах.

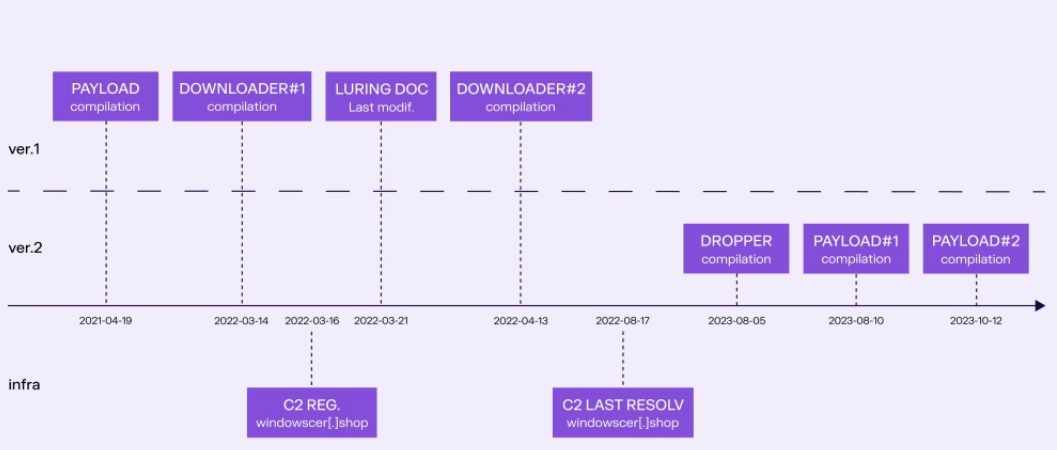
Расширенное исследование выявило и другие образцы новоявленного шпиона, самые ранние датировались 2021 годом. Развитие инструмента шло в сторону усложнения; новейшие экземпляры используют технику DLL Side-Loading, злоумышленники также отказались от поэтапной передачи команд с C2 — для большей скрытности.

«Нам удалось найти и проанализировать фрагмент кода управляющего сервера, — рассказывает начальник отдела анализа угроз Solar 4RAYS Алексей Фирш. —  Файл был загружен на один публичный сервис под именем config.jsp с IP-адреса Саудовской Аравии. Анализ сетевой инфраструктуры показал, что, вероятно, это была промежуточная жертва, сервер которой скомпрометировали для размещения управляющего центра. В актуальной версии импланта для координации его работы использовался взломанный компонент сервера Института нанонауки и нанотехнологий Национального центра научных исследований “Демокрит” в Греции».

Современный вектор заражения установить не удалось; ранее для доставки зловреда использовались фишинговые письма (на не очень правильном русском языке) и программа-загрузчик. Связь с какой-либо известной кибергруппой не прослеживается, поэтому операции по внедрению DFKRAT были условно наречены NGC2180.

Подпишитесь на новости

Госуслуги позволят отзывать согласия на обработку данных

Нажали «Согласен», подписали бумагу и забыли, кому разрешили обрабатывать свои данные? Минцифры предлагает собрать такие разрешения на единой платформе в «Госуслугах». Инициатива входит в третий пакет мер против кибермошенников.

Законопроект опубликован для общественного обсуждения. На платформе гражданин сможет увидеть согласия, которые ранее выдавал онлайн и офлайн.

По замыслу ведомства, сервис позволит узнать, кто, как и зачем обрабатывает персональные данные. У привычной галочки появится история, которую можно проверить.

Посмотреть список — только часть идеи. Пользователям также хотят дать возможность отзывать ранее выданные согласия и сообщать о возможных нарушениях в уполномоченные органы.

Срок запуска и подробности переноса старых согласий в опубликованном описании инициативы не названы. Главная задача будущего сервиса — сделать отношения с обработчиками данных понятнее.

RSS: Новости на портале Anti-Malware.ru