


В системах российской госструктуры найден шпионский имплант DFKRAT

В системах российской госструктуры найден шпионский имплант DFKRAT

В системах российской госструктуры найден шпионский имплант DFKRAT

В ходе комплексного анализа инфраструктуры одного из клиентов – российского органа исполнительной власти эксперты ГК «Солар» обнаружили несколько семплов ранее неизвестной шпионской программы.

Вредонос оказался самобытным и многоступенчатым; на финальном этапе в систему внедрялся имплант, которому было присвоено имя DFKRAT. Его присутствие открывает широкие возможности для манипуляций.

Основными функциями DFKRAT являются эксфильтрация файлов, обеспечение интерактивного шелла и загрузка дополнительных зловредов. В качестве C2 используются взломанные серверы, расположенные в разных странах.

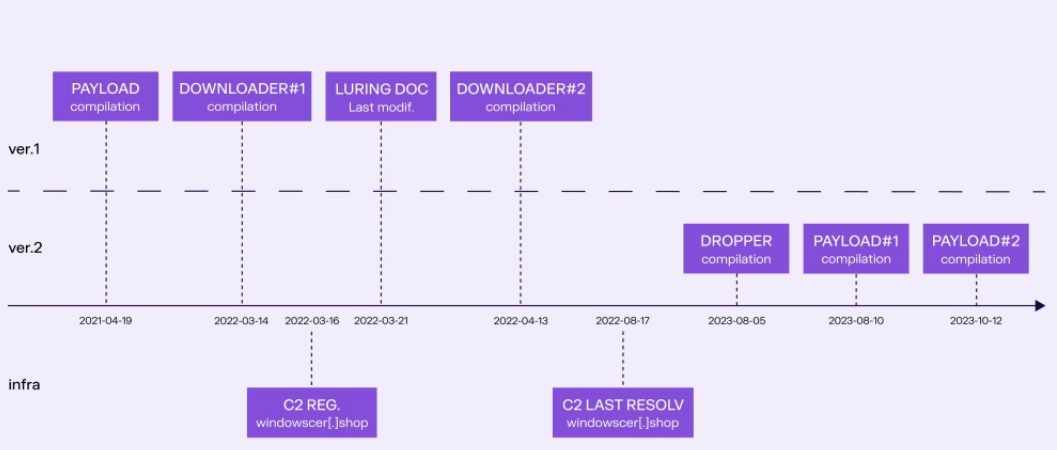
Расширенное исследование выявило и другие образцы новоявленного шпиона, самые ранние датировались 2021 годом. Развитие инструмента шло в сторону усложнения; новейшие экземпляры используют технику DLL Side-Loading, злоумышленники также отказались от поэтапной передачи команд с C2 — для большей скрытности.

«Нам удалось найти и проанализировать фрагмент кода управляющего сервера, — рассказывает начальник отдела анализа угроз Solar 4RAYS Алексей Фирш. —  Файл был загружен на один публичный сервис под именем config.jsp с IP-адреса Саудовской Аравии. Анализ сетевой инфраструктуры показал, что, вероятно, это была промежуточная жертва, сервер которой скомпрометировали для размещения управляющего центра. В актуальной версии импланта для координации его работы использовался взломанный компонент сервера Института нанонауки и нанотехнологий Национального центра научных исследований “Демокрит” в Греции».

Современный вектор заражения установить не удалось; ранее для доставки зловреда использовались фишинговые письма (на не очень правильном русском языке) и программа-загрузчик. Связь с какой-либо известной кибергруппой не прослеживается, поэтому операции по внедрению DFKRAT были условно наречены NGC2180.

Подпишитесь на новости

Мошенники создали сайты для проверки вымышленных табельных номеров

Телефонные мошенники обзавелись собственной системой подтверждения личности. Злоумышленники создали сеть фальшивых сайтов, где жертве предлагают проверить табельный номер якобы сотрудника правоохранительных органов. О схеме рассказали специалисты компании Ф6/F6.

Сценарий рассчитан на тех, кто начал сомневаться в звонящем. Вместо уговоров мошенник предлагает проверку: найдите в поисковике «Сервис проверки федеральных госслужащих» или «Межведомственный портал идентификации». Названия солидные, только сами сервисы вымышленные.

На поддельном сайте можно ввести номер и получить карточку с ФИО, должностью, рейтингом и датой приёма на работу. Есть и возможность загрузить документ по одноразовому коду. Всё это — декорации, которые должны придать словам незнакомца официальный вес. Мошенник фактически предлагает проверить себя в базе, которую контролируют мошенники.

Такие ресурсы встраивают в многоэтапные схемы. Сначала человека убеждают перейти по ссылке или назвать код из СМС. Затем подключаются лжеправоохранители: пугают последствиями уже совершённого действия и предлагают следовать новым указаниям. Фальшивая карточка сотрудника помогает подавить оставшиеся сомнения.

По словам экспертов F6, преступники усложняют сценарии и добавляют всё больше участников и инструментов, чтобы отключить критическое мышление жертвы.

Карточка на сайте, который подсказал сам звонящий, его полномочий не подтверждает. Проверять такую историю стоит через независимо найденные официальные контакты ведомства. А коды из СМС незнакомцу не нужны — каким бы убедительным ни выглядел его табельный номер.

RSS: Новости на портале Anti-Malware.ru