


В системах российской госструктуры найден шпионский имплант DFKRAT

В системах российской госструктуры найден шпионский имплант DFKRAT

В системах российской госструктуры найден шпионский имплант DFKRAT

В ходе комплексного анализа инфраструктуры одного из клиентов – российского органа исполнительной власти эксперты ГК «Солар» обнаружили несколько семплов ранее неизвестной шпионской программы.

Вредонос оказался самобытным и многоступенчатым; на финальном этапе в систему внедрялся имплант, которому было присвоено имя DFKRAT. Его присутствие открывает широкие возможности для манипуляций.

Основными функциями DFKRAT являются эксфильтрация файлов, обеспечение интерактивного шелла и загрузка дополнительных зловредов. В качестве C2 используются взломанные серверы, расположенные в разных странах.

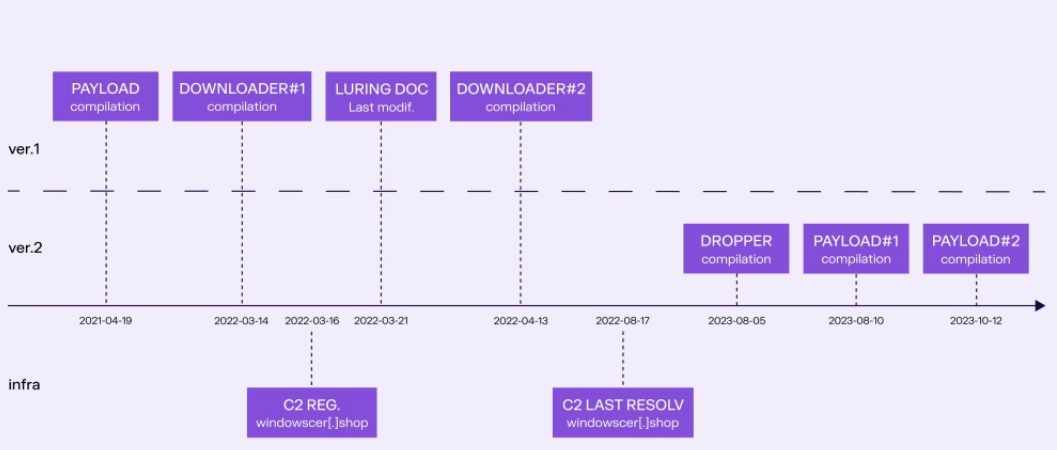
Расширенное исследование выявило и другие образцы новоявленного шпиона, самые ранние датировались 2021 годом. Развитие инструмента шло в сторону усложнения; новейшие экземпляры используют технику DLL Side-Loading, злоумышленники также отказались от поэтапной передачи команд с C2 — для большей скрытности.

«Нам удалось найти и проанализировать фрагмент кода управляющего сервера, — рассказывает начальник отдела анализа угроз Solar 4RAYS Алексей Фирш. —  Файл был загружен на один публичный сервис под именем config.jsp с IP-адреса Саудовской Аравии. Анализ сетевой инфраструктуры показал, что, вероятно, это была промежуточная жертва, сервер которой скомпрометировали для размещения управляющего центра. В актуальной версии импланта для координации его работы использовался взломанный компонент сервера Института нанонауки и нанотехнологий Национального центра научных исследований “Демокрит” в Греции».

Современный вектор заражения установить не удалось; ранее для доставки зловреда использовались фишинговые письма (на не очень правильном русском языке) и программа-загрузчик. Связь с какой-либо известной кибергруппой не прослеживается, поэтому операции по внедрению DFKRAT были условно наречены NGC2180.

Подпишитесь на новости

Google готовит голосовую активацию Emergency SOS на Android

Вызвать помощь, не прикасаясь к смартфону: Google, похоже, разрабатывает голосовой запуск Emergency SOS. Предполагаемый сценарий — трижды произнести «Help». Именно такую последовательность показывает найденная анимация: затем активируются определение местоположения, экстренная видеозапись и звонок в службу помощи.

Следы функции обнаружила Android Authority в коде приложения Personal Safety. Пользователям она пока недоступна.

Сейчас для запуска SOS обычно требуется пять раз нажать кнопку питания. Голосовой вариант мог бы пригодиться, когда до телефона не дотянуться или руки заняты. В экстренной ситуации искать нужную кнопку — удовольствие сомнительное.

В коде также есть фразы «Say “yes” to continue» и «Say “cancel” to dismiss Emergency SOS». Они указывают на возможное голосовое подтверждение и отмену. Будет ли подтверждение обязательным во всех случаях, пока неизвестно.

Personal Safety доступно не только на Pixel, поэтому авторы публикации допускают появление функции и на совместимых устройствах других производителей.

Но список моделей, поддерживаемые языки и сроки запуска не объявлены. Рассчитывать, что смартфон уже реагирует на русское «Помогите», оснований нет. Пока голосовой SOS остаётся разработкой, найденной при разборе приложения. До релиза Google может изменить сценарий или вовсе не выпустить функцию.

RSS: Новости на портале Anti-Malware.ru