


СёрчИнформ SIEM теперь получает список мошеннических ресурсов из БД ФинЦЕРТ

СёрчИнформ SIEM теперь получает список мошеннических ресурсов из БД ФинЦЕРТ

СёрчИнформ SIEM теперь получает список мошеннических ресурсов из БД ФинЦЕРТ

Компания «СёрчИнформ» выпустила обновление своей SIEM-системы, которое отметилось поддержкой автоматического импорта мошеннических доменов и IP-адресов из БД ФинЦЕРТ Банка России.

База регулятора состоит из адресов взломанных веб-ресурсов, замаскированных мошенниками, например, под сервисы онлайн-банкинга. Ориентируясь на БД ФинЦЕРТ, участники финансового рынка могут успешнее предотвращать инциденты и своевременно реагировать на них.

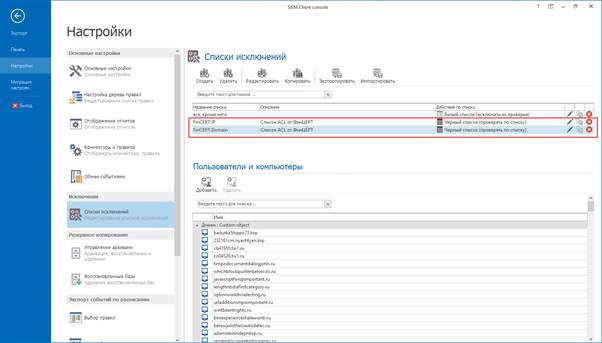
Обновлённая «СёрчИнформ SIEM» позволяет автоматизировать работу ИБ-отдела, который ранее был вынужден вручную собирать и добавлять мошеннические ресурсы в списки исключений.

Для подключения БД ФинЦЕРТ команде безопасности нужно будет просто указать путь в локальном хранилище, где лежит полученный из автоматической системы обработки инцидентов (АСОИ) CSV-файл.

После этого SIEM-система будет несколько раз в минуту сверять информацию в системе и в директории — так добавляются и актуализируются списки исключений.

Последние можно использовать в правилах контроля веб-трафика: если система выявит попытки получить доступ к ресурсу из чёрного списка, соответствующее уведомление отправиться ИБ-службе.

В сведениях об инциденте будет указан конкретный сотрудник или скомпрометированный узел.


«Такой подход упростит использование мер предосторожности и заставит их работать на практике», — объясняет Павел Пугач, системный аналитик «СёрчИнформ».

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru