


Новый фишинговый набор использует голосовой и СМС-фишинг для сбора данных

Новый фишинговый набор использует голосовой и СМС-фишинг для сбора данных

Новый фишинговый набор использует голосовой и СМС-фишинг для сбора данных

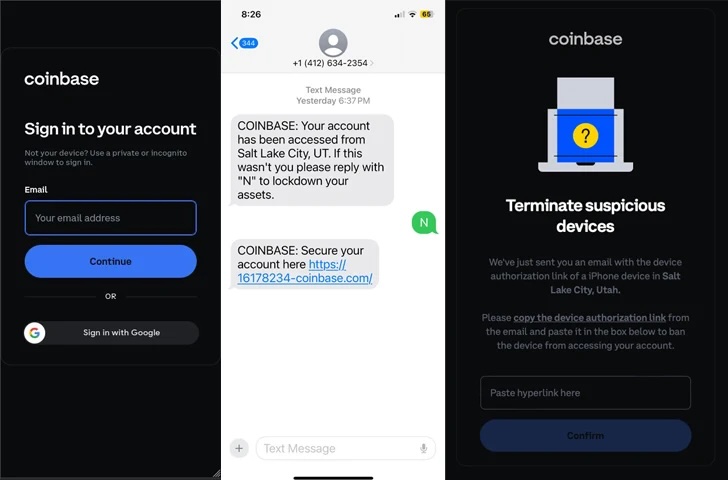
Новый фишинговый набор, участвующий в кампании под названием CryptoChameleon, помогает злоумышленникам создавать замаскированные под криптосервисы страницы. Атакуются преимущественно мобильные устройства.

CryptoChameleon описан в новом отчёте исследователей из Lookout. Специалисты отмечают:

«Киберпреступники используют новый набор для создания копий веб-страниц для входа. Затем они используют голосовой и СМС-фишинг, с помощью которого пытаются обманом заставить жертву передать свои учётные данные».

Под прицелом не только пользователи различных криптоплатформ (Binance, Coinbase, Gemini, Kraken, ShakePay, Trezor и пр.), но и сотрудники Федеральной комиссии по связи. На данный момент известно более чем о 100 жертвах кампании CryptoChameleon.

Помимо логинов и паролей, невнимательный пользователь вводит коды двухфакторной аутентификации, которые злоумышленники задействуют в режиме реального времени для получения доступа к аккаунтам.

После получения всей необходимой информации жертву редиректят на другую веб-страницу (например, на легитимную форму для входа Okta).


Пока непонятно, используется ли новый фишинговый набор одной группой или инструмент находится в руках сразу нескольких кибергруппировок.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru