


В WordPress-плагине LiteSpeed Cache выявили уязвимость повышения прав

В WordPress-плагине LiteSpeed Cache выявили уязвимость повышения прав

В WordPress-плагине LiteSpeed Cache выявили уязвимость повышения прав

Ещё в одном WordPress-плагине нашли опасную уязвимость. На этот раз пострадал проект LiteSpeed Cache, а выявленная брешь позволяет не прошедшим аутентификацию пользователям повысить свои права.

Проблему отслеживают под идентификатором CVE-2023-40000. К счастью, в настоящее время готов патч (в версии 5.7.0.1).

«В сущности, это межсайтовый скриптинг (XSS), позволяющий любому неаутентифицированному пользователю повысить права на сайте с помощью одного HTTP-запроса», — объясняют исследователи из Patchstack.

Плагин LiteSpeed Cache используется для улучшения производительности веб-ресурса. В общей сумме его установили более пяти миллионов владельцев сайтов. Последняя на данный момент версия — 6.1 (выпущена 5 февраля 2024 года).

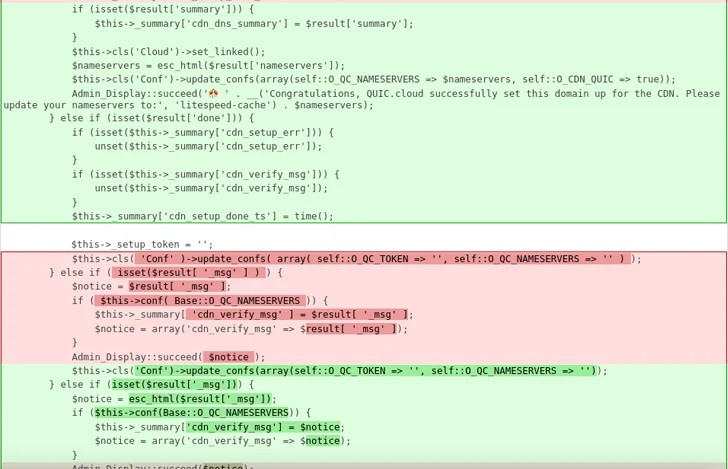
Причина появления CVE-2023-40000 кроется в недостаточной обработке пользовательского ввода, а именно — в функции update_cdn_status(). Эксплойт успешно работает на конфигурации по умолчанию.

Использовать баг в кибератаке может любой юзер, у которого есть доступ к wp-admin.


Напомним, буквально на днях стало известно о критической дыре в WordPress-плагине Ultimate Member, позволяющей провести SQL-инъекцию.

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru