


Google Play Protect счел 2ГИС вредоносным, разработчик вновь пошел в суд

Google Play Protect счел 2ГИС вредоносным, разработчик вновь пошел в суд

Google Play Protect счел 2ГИС вредоносным, разработчик вновь пошел в суд

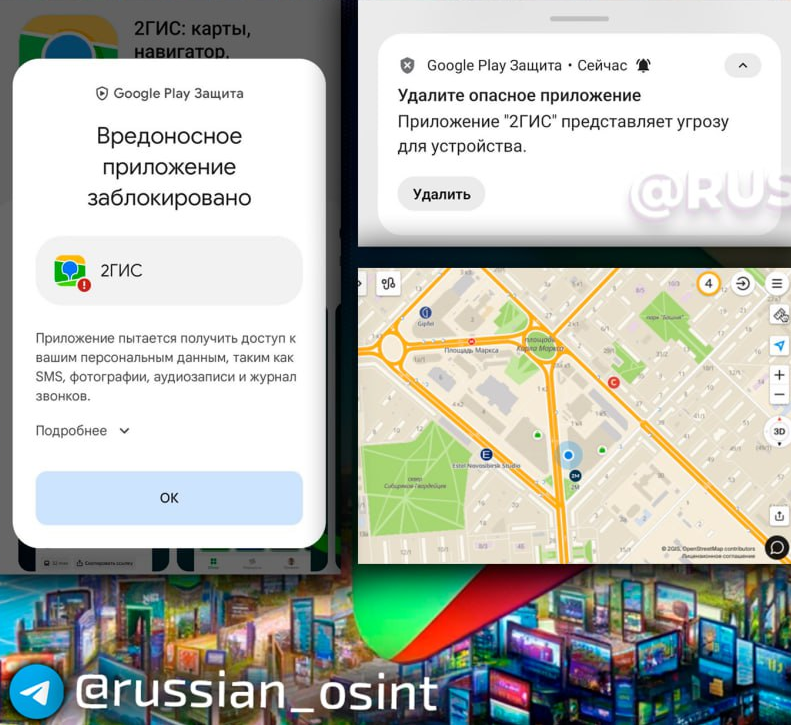
Оператор картографического сервиса «2ГИС» второй раз будет судиться с Google — вероятно, из-за того, что Google Play Защита блокирует его приложение на Android-гаджетах как вредоносное.

Так ли это, ТАСС узнать не удалось. Иск подан в Арбитражный суд Москвы; претензии адресованы Google LLC, Google Commerce Limited и ООО «Гугл».

Первый раз «2ГИС» судился с Google в 2023 году. На тот момент сервис пытался оспорить удаление своего приложения из магазина техногиганта (поводом для изгнания послужила подсанкционность основного владельца российского сервиса — Сбербанка).

Суд удовлетворил этот иск в прошлом месяце, однако программа до сих пор недоступна для скачивания в Google Play. Не так давно те, кто уже использует «2ГИС», столкнулись с другой проблемой: Google Play Защита стала проявлять агрессию, определяя софт как вредоносный..

В «2ГИС» журналистам пояснили, что на самом деле приложение безопасно и не вредит телефону, а доступ к микрофону и звонкам ему нужен для нормальной работы. Что касается Google Play Protect, этот защитник обычно выдает подобную реакцию, когда используемое приложение временно недоступно в магазине Google.


Экспертная проверка приложения «2ГИС» в «Лаборатории Касперского» опасных компонентов не выявила.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru