


Google Play Protect счел 2ГИС вредоносным, разработчик вновь пошел в суд

Google Play Protect счел 2ГИС вредоносным, разработчик вновь пошел в суд

Google Play Protect счел 2ГИС вредоносным, разработчик вновь пошел в суд

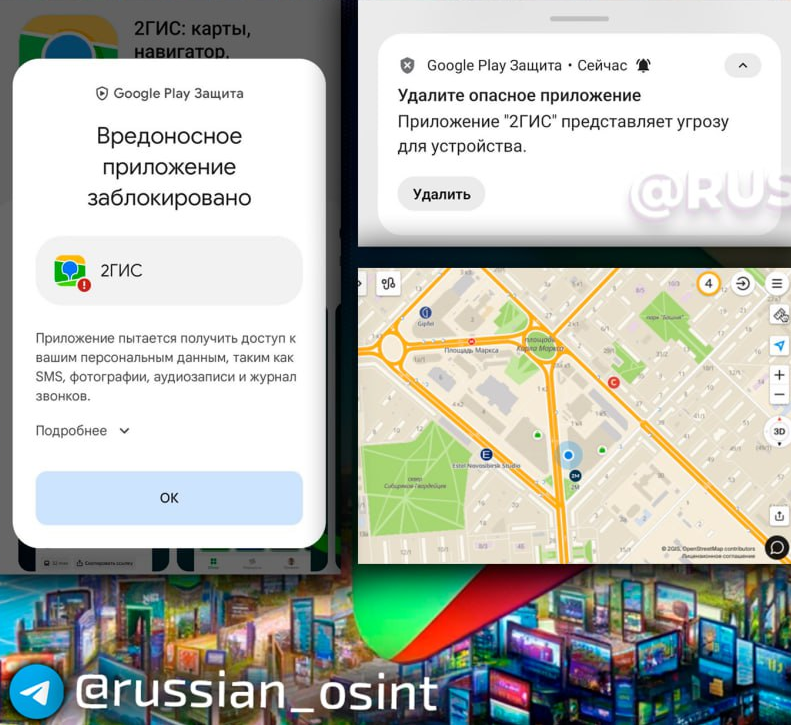
Оператор картографического сервиса «2ГИС» второй раз будет судиться с Google — вероятно, из-за того, что Google Play Защита блокирует его приложение на Android-гаджетах как вредоносное.

Так ли это, ТАСС узнать не удалось. Иск подан в Арбитражный суд Москвы; претензии адресованы Google LLC, Google Commerce Limited и ООО «Гугл».

Первый раз «2ГИС» судился с Google в 2023 году. На тот момент сервис пытался оспорить удаление своего приложения из магазина техногиганта (поводом для изгнания послужила подсанкционность основного владельца российского сервиса — Сбербанка).

Суд удовлетворил этот иск в прошлом месяце, однако программа до сих пор недоступна для скачивания в Google Play. Не так давно те, кто уже использует «2ГИС», столкнулись с другой проблемой: Google Play Защита стала проявлять агрессию, определяя софт как вредоносный..

В «2ГИС» журналистам пояснили, что на самом деле приложение безопасно и не вредит телефону, а доступ к микрофону и звонкам ему нужен для нормальной работы. Что касается Google Play Protect, этот защитник обычно выдает подобную реакцию, когда используемое приложение временно недоступно в магазине Google.


Экспертная проверка приложения «2ГИС» в «Лаборатории Касперского» опасных компонентов не выявила.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru