


Самомодифицирующийся червь SSH-Snake ворует SSH-ключи и ходит по сети

Самомодифицирующийся червь SSH-Snake ворует SSH-ключи и ходит по сети

Самомодифицирующийся червь SSH-Snake ворует SSH-ключи и ходит по сети

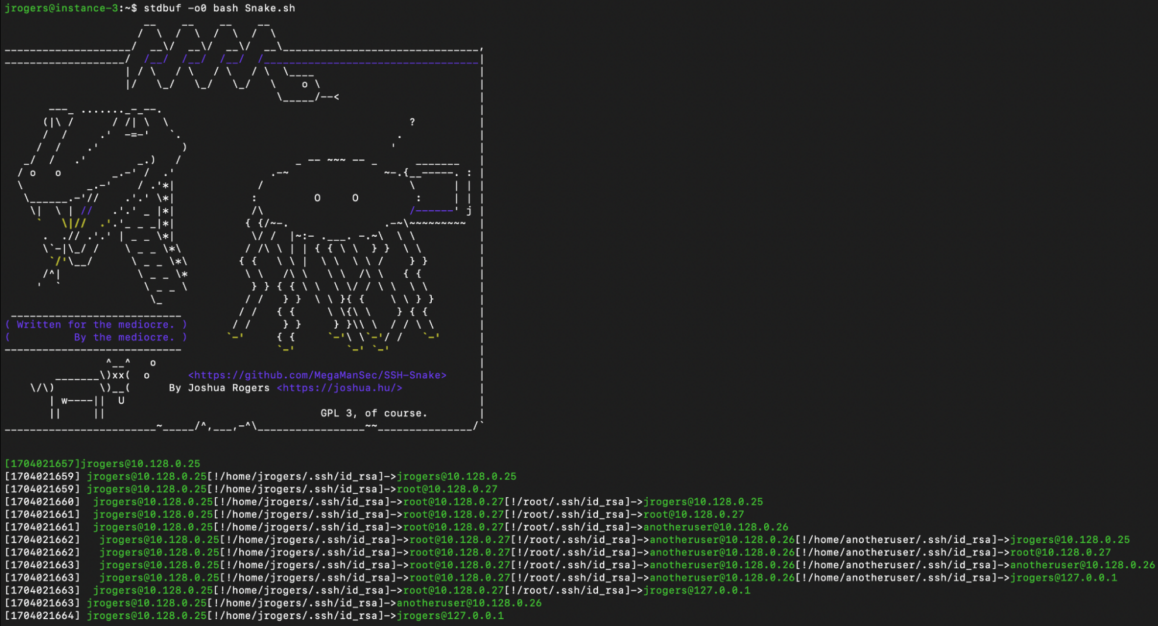
Неизвестная киберпреступная группировка взяла на вооружение инструмент с открытым исходным кодом — SSH-Snake, который используется для сетевого маппинга. С помощью «змеи» атакующие ищут закрытые ключи и передвигаются по сети жертвы латерально.

На SSH-Snake обратила внимание команда исследователей Sysdig Threat Research, которые описали тулзу как «самомодифицирующийся червь».

От других подобных киберугроз «змею» отличает отсутствие паттернов, которые обычно ассоциируются со скриптовыми атаками. Червь ищет закрытые ключи в соответствующих локациях, включая шелл-историю файлов.

Такие ключи в дальнейшем используются для незаметного продвижения по сети и заражения новых устройств. На сегодняшний день SSH-Snake доступен в виде открытого кода на GitHub.

Тем не менее специалисты Sysdig подчёркивают, что «змея» выводит принцип латерального перемещения на другой уровень из-за своей достаточно агрессивной манеры поиска закрытых ключей.

«Новый инструмент предоставляет киберпреступникам большую гибкость в настройках. За счёт отсутствия типичных для скриптовых атак паттернов тулза обеспечивает более незаметную работу», — пишет Sysdig.

SSH-Snake, вышедший в свет 4 января 2023 года, представляет собой Bash-скрипт, заточенный под автономный поиск учётных данных SSH и использования их для продвижения по сети.


Как отметили исследователи, SSH-Snake умеет модифицировать себя и уменьшать собственный размер при первом запуске (осуществляется за счёт удаления из кода комментариев, необязательных функций и пробелов).

В Sysdig подсчитали, что инструмент использовался в атаках приблизительно на 100 жертв.

Подпишитесь на новости

Крипта из заводского подвала: на предприятии УАЗа нашли майнинг-ферму

На территории «УАЗ Автокомпонента» в Ульяновске обнаружили нелегальную майнинг-ферму. Оборудование спрятали в подвале производственного корпуса на Московском шоссе. Предварительный ущерб от безучетного потребления электричества оценивается более чем в 1 млн рублей.

Как сообщает «Улпресса», обнаружение техники подтвердил руководитель департамента информации и общественных связей УАЗа Константин Сазонов.

По предварительным данным, попасть в помещение можно было через скрытые проходы, замаскированные металлическими листами. Получился буквально подпольный криптобизнес.

На площадку прибыли полицейские для осмотра и изъятия оборудования. Служба безопасности завода взаимодействует с правоохранителями, чтобы установить организаторов.

Сколько времени работала ферма, какую криптовалюту добывала и сколько заработали ее владельцы, в сообщении не уточняется. Неизвестно и то, кто обеспечил доступ к заводским помещениям. Поэтому объявлять виновными сотрудников предприятия пока оснований нет.

RSS: Новости на портале Anti-Malware.ru