


Атаки VoltSchemer позволяют внедрить голосовые команды и перегреть смартфон

Атаки VoltSchemer позволяют внедрить голосовые команды и перегреть смартфон

Атаки VoltSchemer позволяют внедрить голосовые команды и перегреть смартфон

Исследователи разработали новый вектор атаки на мобильные устройства и назвали его «VoltSchemer». С помощью описанного метода можно внедрять голосовые команды для управления помощником на смартфоне и даже нагревать устройства до физического повреждения.

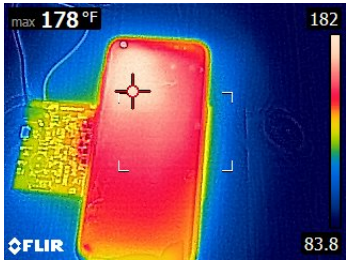
Используя VoltSchemer, условный злоумышленник может раскалить находящийся рядом с беспроводной зарядкой девайс до температуры выше 280 °С.

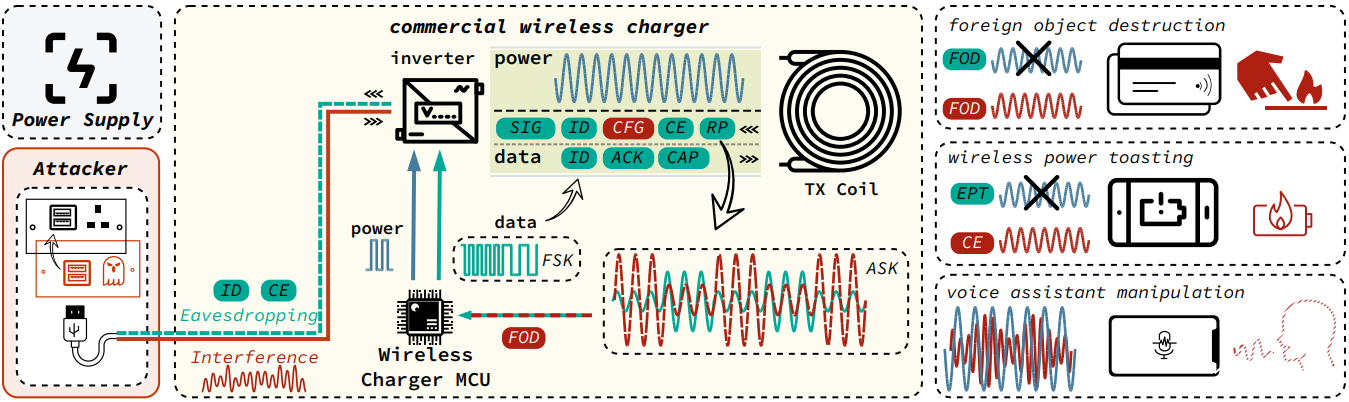
В отчёте специалистов Университета Флориды и CertiK отмечается, что для реализации VoltSchemer используются электромагнитные помехи, с помощью которых можно управлять поведением зарядного устройства.

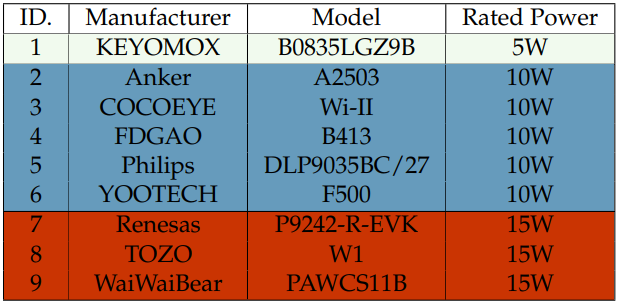
Для демонстрации состоятельности атаки эксперты провели тестирования (PDF) на девяти наиболее популярных беспроводных зарядок, доступных по всему миру. Результаты тестов показали, что такие устройства содержат аппаратные проблемы.


По словам исследователей, атакующие могут манипулировать напряжением, которое подаётся на вход зарядного устройства, и подстраивать колебания напряжения для создания сигнала помех.

В случае VoltSchemer злоумышленники могут задействовать сторонний девайс, при этом не потребуется физически модифицировать зарядку или заражать смартфон вредоносом.

Проблема в том, что действия атакующего могут мешать мобильному устройству обмениваться данными с зарядной станицей. Как известно, они оба используют микроконтролеры для управления процессом зарядки, но VoltSchemer может искажать передаваемые сигналы.

Вектор задействует уязвимости в аппаратной составляющей беспроводных зарядных устройств, а также в протоколах, управляющих их связью. В случае успешной атаки VoltSchemer может перегреть целевой смартфон, обойти стандарты безопасности Qi и внедрить голосовые команды для управления помощником.


В качестве «подопытного» исследователи взяли Samsung Galaxy S8, который удалось разогреть до 352,4 °С.

Подпишитесь на новости

Windows 11 научилась стирать данные перед переустановкой

Microsoft прокачала облачное восстановление Windows 11: теперь Cloud rebuild умеет не только переустанавливать систему, но и предварительно зачищать накопители. Опция пригодится тем, кто собирается продать, вернуть работодателю или отправить компьютер на переработку и не хочет дарить новому владельцу бонус в виде старых документов и фотографий.

Cloud rebuild загружает из Windows Update чистый образ операционной системы и необходимые драйверы.

В отличие от функции «Сбросить этот компьютер», инструмент не зависит от состояния установленной Windows и может восстановить компьютер даже при серьёзных проблемах с системой.

В экспериментальной сборке Windows 11 Insider Preview 26340.9502 появились два режима: «Удалить файлы» (Remove files) и Удалить и зачистить (Remove & sanitize files). Первый удаляет файлы и переустанавливает ОС, но теоретически оставляет шанс восстановить часть данных, пока они не перезаписаны.

 

Второй вариант действует жёстче: Windows обращается к накопителю и запускает поддерживаемую им процедуру безопасного удаления. После этого восстановить информацию должно стать значительно сложнее.

Правда, Microsoft предусмотрительно не обещает магии и формулирует результат именно как гораздо более трудное восстановлени», а не полную невозможность.

Есть и подвох. Эффективность очистки зависит от конкретного SSD или другого накопителя: он должен поддерживать нужную команду и правильно её выполнять. Windows может запросить удаление и получить отчёт об успехе, но лично проверить каждый стёртый бит система не способна.

Microsoft представила обновлённый Cloud rebuild в экспериментальном канале Windows Insider. Там же появилась возможность удалённо запускать восстановление через Recovery CSP — полезная штука для корпоративных администраторов.

Пока обычным пользователям новая зачистка недоступна. Если тестирование пройдёт без сюрпризов, функция позднее может добраться до стабильных версий Windows 11.

RSS: Новости на портале Anti-Malware.ru