


Атаки VoltSchemer позволяют внедрить голосовые команды и перегреть смартфон

Атаки VoltSchemer позволяют внедрить голосовые команды и перегреть смартфон

Атаки VoltSchemer позволяют внедрить голосовые команды и перегреть смартфон

Исследователи разработали новый вектор атаки на мобильные устройства и назвали его «VoltSchemer». С помощью описанного метода можно внедрять голосовые команды для управления помощником на смартфоне и даже нагревать устройства до физического повреждения.

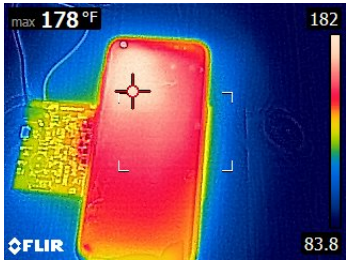
Используя VoltSchemer, условный злоумышленник может раскалить находящийся рядом с беспроводной зарядкой девайс до температуры выше 280 °С.

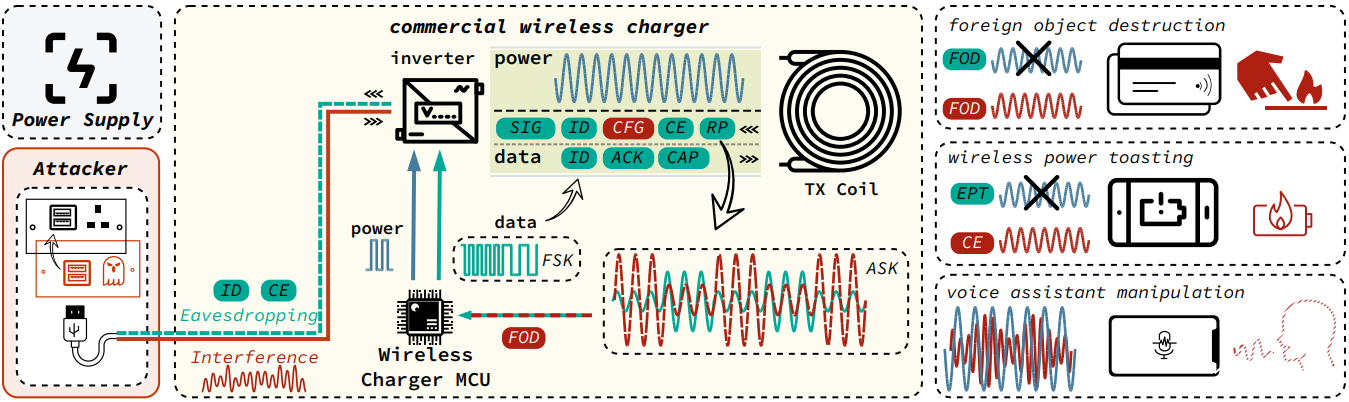
В отчёте специалистов Университета Флориды и CertiK отмечается, что для реализации VoltSchemer используются электромагнитные помехи, с помощью которых можно управлять поведением зарядного устройства.

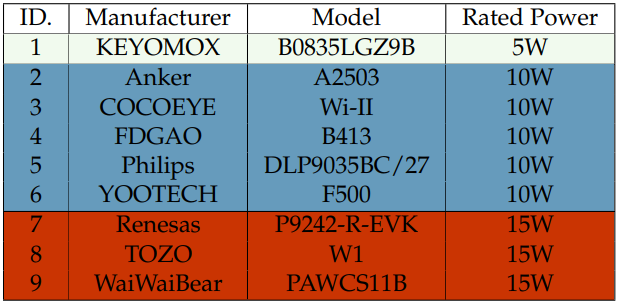
Для демонстрации состоятельности атаки эксперты провели тестирования (PDF) на девяти наиболее популярных беспроводных зарядок, доступных по всему миру. Результаты тестов показали, что такие устройства содержат аппаратные проблемы.


По словам исследователей, атакующие могут манипулировать напряжением, которое подаётся на вход зарядного устройства, и подстраивать колебания напряжения для создания сигнала помех.

В случае VoltSchemer злоумышленники могут задействовать сторонний девайс, при этом не потребуется физически модифицировать зарядку или заражать смартфон вредоносом.

Проблема в том, что действия атакующего могут мешать мобильному устройству обмениваться данными с зарядной станицей. Как известно, они оба используют микроконтролеры для управления процессом зарядки, но VoltSchemer может искажать передаваемые сигналы.

Вектор задействует уязвимости в аппаратной составляющей беспроводных зарядных устройств, а также в протоколах, управляющих их связью. В случае успешной атаки VoltSchemer может перегреть целевой смартфон, обойти стандарты безопасности Qi и внедрить голосовые команды для управления помощником.


В качестве «подопытного» исследователи взяли Samsung Galaxy S8, который удалось разогреть до 352,4 °С.

Подпишитесь на новости

Эксплойт BigDiskBuster оставляет Microsoft Defender без обновлений

Исследователь в области кибербезопасности Абдельхамид Насери, известный как Nightmare Eclipse, опубликовал новый эксплойт для дыры в для Microsoft Defender. Инструмент BigDiskBuster блокирует обновление платформы и антивирусных сигнатур, оставляя защиту Windows с уже установленной базой угроз.

По словам Насери, эксплойт работает на всех поддерживаемых версиях Windows, но должен постоянно выполняться в фоновом режиме.

Сам исследователь признаёт, что текущая реализация содержит ошибки и нуждается в доработке. Исходный код BigDiskBuster уже выложен на GitHub.

Новая техника похожа на UnDefend — опубликованный в апреле инструмент, который также мешал Defender получать обновления. Опасность здесь в следующем: антивирус продолжает выглядеть живым и бодрым, но постепенно превращается в музей старых сигнатур и может пропустить свежие угрозы.


BigDiskBuster стал очередной работой Насери в затянувшейся серии публичных раскрытий уязвимостей Windows. С апреля исследователь опубликовал почти дюжину PoC, затрагивающих Microsoft Defender, BitLocker и другие компоненты системы. Среди них ShieldCrash, ShieldBreak, RoguePlanet, LegacyHive, BlueHammer, RedSun, YellowKey и несколько вариантов Plasma.

Часть проблем Microsoft уже устранила, однако для некоторых публичных уязвимостей официальные патчи пока не вышли. Корпорация ранее критиковала подобные публикации без предварительной координации, заявляя, что готовые эксплойты создают ненужный риск для пользователей. Microsoft также предупредила о возможном преследовании тех, чьи действия причиняют клиентам реальный вред.

На момент публикации компания не прокомментировала BigDiskBuster и не сообщила о доступном исправлении. Поэтому администраторам стоит контролировать успешность обновления сигнатур Defender, а не ограничиваться зелёной галочкой в интерфейсе.

RSS: Новости на портале Anti-Malware.ru