

Троян GoldPickaxe крадёт лица пользователей iOS и Android

Троян GoldPickaxe крадёт лица пользователей iOS и Android

Троян GoldPickaxe крадёт лица пользователей iOS и Android

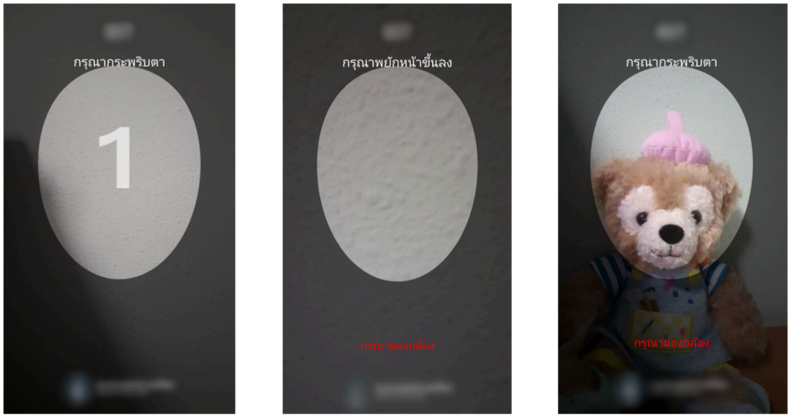
Новый троян GoldPickaxe, атакующий пользователей iOS и Android, использует интересную схему социальной инженерии: жертв обманом заставляют сканировать лица и удостоверяющие документы. В последующем эти данные могут использоваться для создания дипфейков.

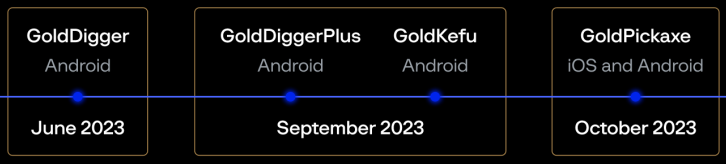
Активность GoldPickaxe зафиксировали специалисты компании Group-IB. Считается, что за трояном стоит китайская кибергруппа GoldFactory (она же якобы в прошлом разрабатывала вредоносы GoldDigger, GoldDiggerPlus и GoldKefu).

Исследователи опасаются, что методами GoldPickaxe в будущем могут воспользоваться операторы других зловредов.

Атаки трояна стартовали в октябре 2023 года. Эксперты считают, что это часть крупной кампании GoldFactory, запущенной в июне 2023-го (в ней также принимает участие Gold Digger).


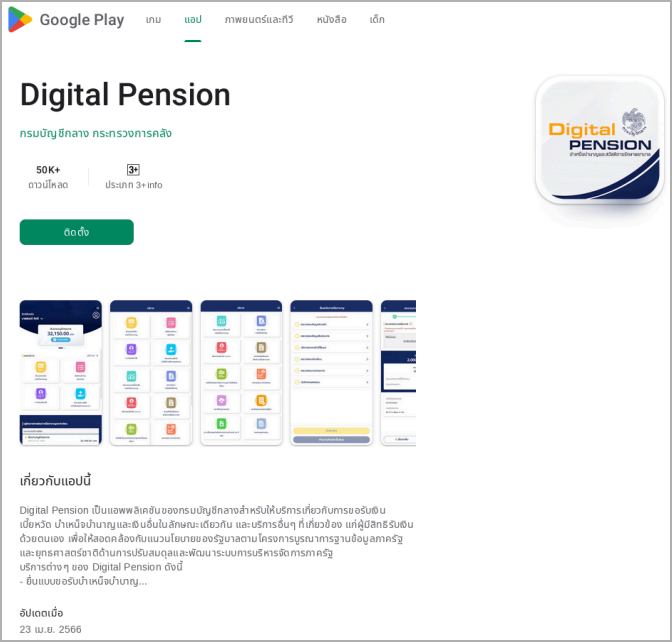
Всё начинается с фишинговых или смишинговых сообщений в приложении LINE, которые обычно маскируются под уведомления от властей. Злоумышленники пытаются заставить жертву установить софт «Digital Pension», размещённый в фейковых копиях площадки Google Play Store.


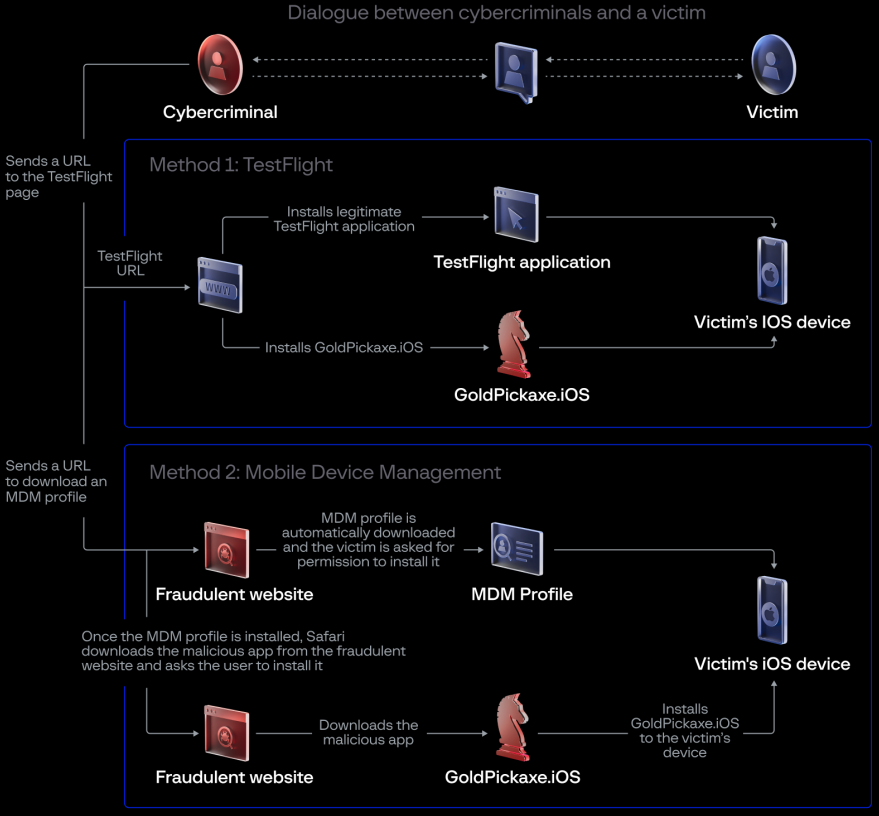
Для пользователей iOS киберпреступники сначала адаптировали схему с помощью приложения TestFlight, которое позволяло обойти стандартные проверки безопасности. Позже Apple удалила TestFlight, а атакующие переключились на загрузку вредоносного профиля управления мобильными устройствами (MDM).


После установки на устройстве GoldPickaxe работает в фоновом режиме и может сканировать лицо пользователя. Помимо этого, вредонос перехватывает входящие СМС-сообщения, запрашивает удостоверяющие документы и перенаправляет сетевой трафик с помощью MicroSocks.


Список поддерживаемых трояном команд выглядит так:

  • Heartbeat — пингует командный сервер (C2);
  • init — отправляет C2 информацию об устройстве;
  • upload_idcard — запрашивает у жертвы фотографию удостоверяющего документа;
  • face — запрашивает видеозапись лица жертвы;
  • upgrade — отображает фейковое сообщение «устройство используется», чтобы предотвратить вмешательство в работу;
  • album — синхронизирует дату фотогалереи;
  • again_upload — повторно выгружает лицо жертвы в ведро;
  • destroy — останавливает процесс трояна.
Подпишитесь на новости

Ноутбуки из Китая дорожают для россиян: в рознице ждут прибавку около 10%

Новые партии ноутбуков поступают из Китая по повышенным закупочным ценам. По оценкам поставщиков, российские покупатели ощутят это в первом квартале 2027 года: розничное подорожание может составить около 10%.

Как сообщают «Известия», в «Марвел-Дистрибуции» фиксируют увеличение закупочных цен новых партий на 5-10% относительно летних. Долго закреплять стоимость в контрактах становится сложнее.

Среди причин называются удорожание памяти, процессоров и других компонентов, логистика и валютные колебания. В «М.Видео» отмечают, что производители памяти направляют больше мощностей на серверный сегмент и ИИ-системы, ограничивая предложение для потребительской техники.

Дополнительные расходы участники рынка связывают с маркировкой и технологическим сбором, введение которого намечено на 1 декабря. Но сваливать весь рост на российское регулирование эксперты не предлагают: стоимость компонентов играет существенную роль.

Есть и менее очевидный вариант повышения цены: за прежний бюджет покупатель может получить более слабую конфигурацию. В diHouse допускают снижение характеристик бюджетных и недорогих игровых моделей.

Общего дефицита ноутбуков участники рынка не ожидают, но выбор отдельных конфигураций может сократиться. Подорожание в магазинах пока только прогнозируется.

При сравнении моделей придется внимательнее смотреть на объем ОЗУ и SSD.

RSS: Новости на портале Anti-Malware.ru