


До 42% российских IP-адресов, блокируемых из-за DDoS, — в основном прокси

До 42% российских IP-адресов, блокируемых из-за DDoS, — в основном прокси

До 42% российских IP-адресов, блокируемых из-за DDoS, — в основном прокси

Компания Qrator Labs представила статистику по DDoS-атакам по итогам 2023 года. Из трендов эксперты особо отметили обход блокировок по GeoIP с помощью прокси-посредников — уязвимых сетевых устройств и IoT, максимально приближенных к цели.

Для организации проксирования мусорного трафика злоумышленники не только взламывают роутеры и умные гаджеты, но также арендуют серверы у хостинг-провайдеров на имя подставных лиц.

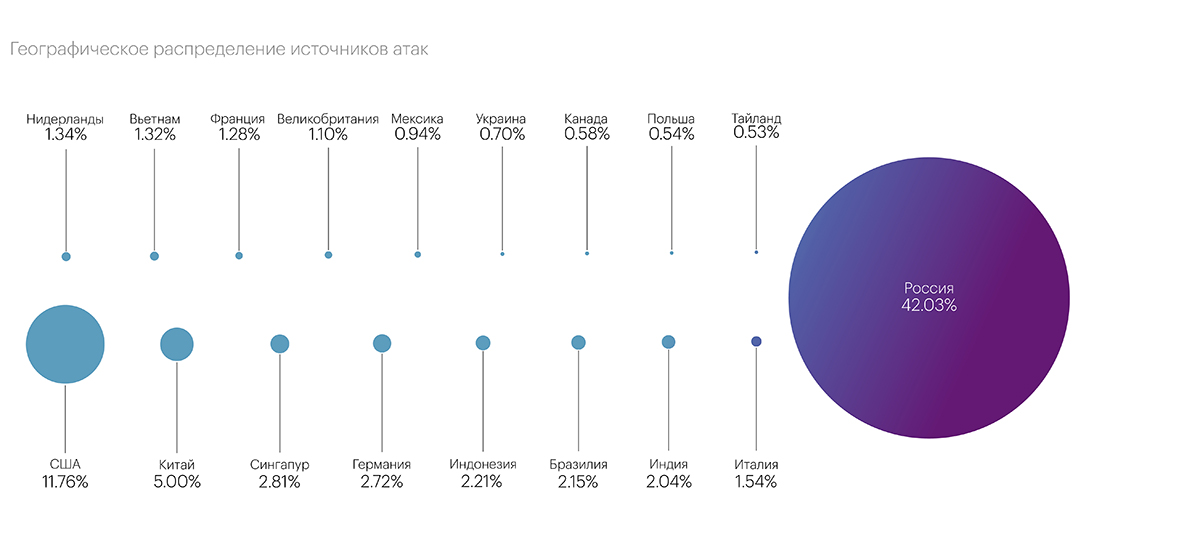
Среди стран по числу источников DDoS-потоков (в том числе таких прокси) лидирует Россия. В IV квартале на ее долю пришлось 22,3 млн заблокированных IP-адресов — 42,03% общего количества. Непочетный пьедестал делят также США и Китай с более оптимистичными показателями.


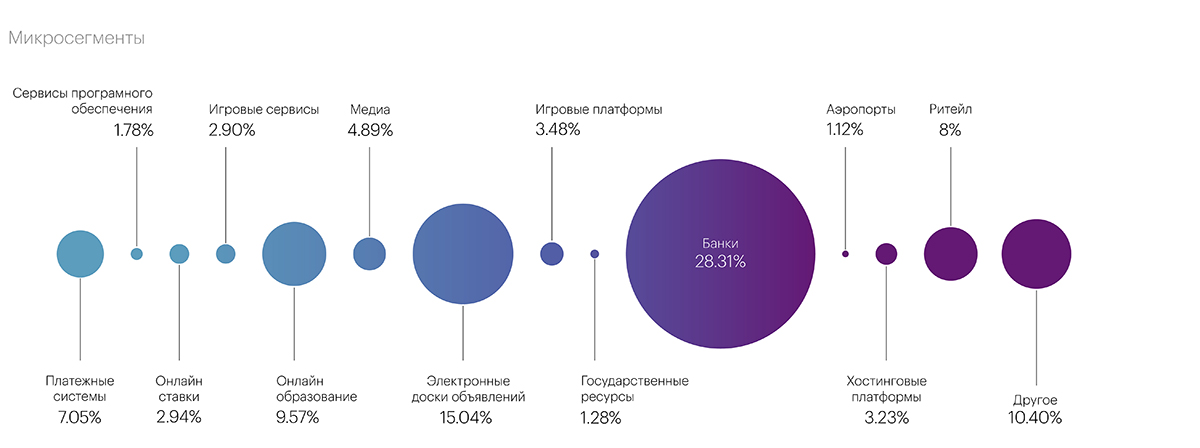
Больше прочих от DDoS-атак страдали финансисты (36,88%) и представители сферы электронной коммерции (24,95%). На уровне микросегментов распределение инцидентов выглядело следующим образом:


«Попадание данных категорий в ТОП рейтинга самых атакуемых сегментов 2023 года не удивительно, — отметил гендиректор Qrator Дмитрий Ткачев. — Развитие электронной коммерции в последние годы очень велико. Более того, расширение каналов связи, переход на новые протоколы для оптимизации работы удаленных офисов, легкость и низкая стоимость организации DDoS-атак привели к возобновлению тренда на коммерческие атаки».

Число атак прикладного уровня (L7) возросло почти на 19%, однако их вклад в общий объем DDoS-инцидентов невелик. Авторы таких атак тщательно выбирают мишени и уделяют много внимания подготовке.

Продолжительность DDoS в среднем составила 1,3 часа. Самой долгой оказалась августовская атака в микросегменте «Аэропорты»: разновекторный флуд (UDP, SYN, TCP) бил по цели почти три дня.

Аналитики также отметили рост активности ботов. Увеличились и частота автоматизированных атак, и объемы генерируемых мусорных запросов — в особенности в сфере ретейла: там много контента, интересного для ботов, вооруженных ИИ.

Подпишитесь на новости

ИИ-агенты могут передавать друг другу вредоносные инструкции по цепочке

Один ИИ-агент читает подложенный текст, передает его другому как рабочее задание — и тот выполняет команду, доверяя коллеге. Исследователь показал, как такая цепочка позволяет обходить защитные ограничения и добираться до внутренних ресурсов организации.

Сайед Анас Мохиуддин описал подход под названием protocol pivoting. Он исследовал системы с MCP — протоколом подключения ИИ к инструментам и данным.

Проблема возникает, когда при передаче задания между компонентами и протоколами теряются проверки доверия и полномочий. Вредоносная инструкция может попасть к специализированному агенту, например для перевода или анализа данных.

Если тот передаст ее дальше без проверки, следующий агент способен принять чужой текст за разрешенную задачу. Потенциальные последствия — нежелательные сетевые запросы и раскрытие данных.


В инструменте Google MCP Toolbox for Databases исследователь обнаружил возможность заставить HTTP-клиент перейти по перенаправлению к внутреннему адресу. По его словам, патч добавил проверки адресов и ограничение допустимых направлений запросов.

Уязвимость CVE-2026-97228 в Rapid7 Bulk Export MCP оказалась менее серьезной: 2,7 балла CVSS. Непроверенный аргумент позволял менять структуру GraphQL-запроса. Rapid7 устранила ошибку в версии 0.6.2 и уточнила: запросы оставались в пределах прав владельца API-ключа, без доступа к чужим аккаунтам.

Новизна названия не означает принципиально нового взлома. Исследователь X41 D-Sec Маркус Вервир считает такую технику разновидностью косвенной инъекции в промпт.

RSS: Новости на портале Anti-Malware.ru