


Любителям Ubuntu могут подсунуть вредоносные пакеты через встроенную тулзу

Любителям Ubuntu могут подсунуть вредоносные пакеты через встроенную тулзу

Любителям Ubuntu могут подсунуть вредоносные пакеты через встроенную тулзу

Как выяснили исследователи, злоумышленники могут воспользоваться популярным инструментом «command-not-found», чтобы подсунуть пользователям Ubuntu собственные вредоносные пакеты.

О новом векторе доставки Linux-вредоносов рассказали специалисты компании Aqua:

«Несмотря на неоспоримую пользу инструмента “command-not-found“, который предлагает инсталлировать неустановленные команды, злоумышленники могут манипулировать им через репозиторий Snap и подсовывать пользователям вредоносные пакеты».

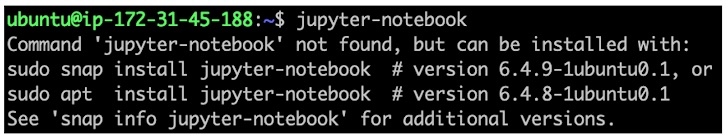
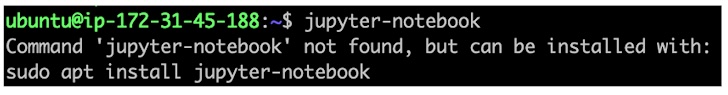
Стоит учитывать, что «command-not-found» установлен в Ubuntu по умолчанию. Как уже отмечалось выше, основная задача инструмента — предлагать пакеты для установки при попытках запустить неподдерживаемые команды.

Среди таких предложений могут быть как пакеты Advanced Packaging Tool (APT), так и Snap-пакеты.

Для предложения APT-пакетов используется внутренняя база данных («/var/lib/command-not-found/commands.db»), а в случае со Snap инструмент полагается на команду «advise-snap».

Если условный злоумышленник сможет ввести систему в заблуждение, ему откроется вектор атаки на поставки софта. Одну из таких лазеек и выявили эксперты Aqua: механизм псевдонимов можно использовать для регистрации snap-имени, связанного с алиасом. В этом случае атакующий заставит пользователя установить вредоносный пакет.

Более того, киберпреступник может застолбить имя snap, связанное с APT-пакетом.

Подпишитесь на новости

Гидра из даркнета теряет анонимность: названы предполагаемые руководители

За никами крупнейшего даркнет-маркетплейса могли скрываться вполне обычные биографии: торговля мебелью, работа в мэрии и ремонт электроники. «Известия» установили личности людей, которых следствие связывает с руководством и финансами «Гидры». Отправной точкой стали фамилии, прозвучавшие на процессе над Алексеем Байковым в Перми.

Подробности журналисты изложили в расследовании, сопоставив материалы дела и открытые данные.

По версии следствия, одним из организаторов площадки вместе с Байковым был Алексей Корниенко. Ранее он занимался легальным бизнесом, в том числе работал в компании по продаже офисной мебели. По данным издания, с 2024 года он находится в федеральном и международном розыске.

Другой предполагаемый участник — Владимир Веревкин. Согласно публикации, до 2015 года он работал в администрации Хабаровска, где занимался информационной безопасностью. Следствие считает, что позднее он готовил финансовую отчётность «Гидры» и учитывал движение криптовалюты.

Третьего фигуранта журналисты предположительно идентифицировали как Романа Савонина. Ему приписывают работу с обменом криптовалюты на наличные.

Площадку закрыли ещё в 2022 году, но разбирательства продолжаются. Предполагаемые роли фигурантов ещё предстоит доказать.

RSS: Новости на портале Anti-Malware.ru