


Фейковая копия LastPass для iPhone пробралась в Apple App Store

Фейковая копия LastPass для iPhone пробралась в Apple App Store

Фейковая копия LastPass для iPhone пробралась в Apple App Store

Разработчики LastPass предупреждают пользователей о фейковой копии менеджера паролей, которая распространяется в официальном магазине Apple App Store. Судя по всему, она используется для сбора учётных данных.

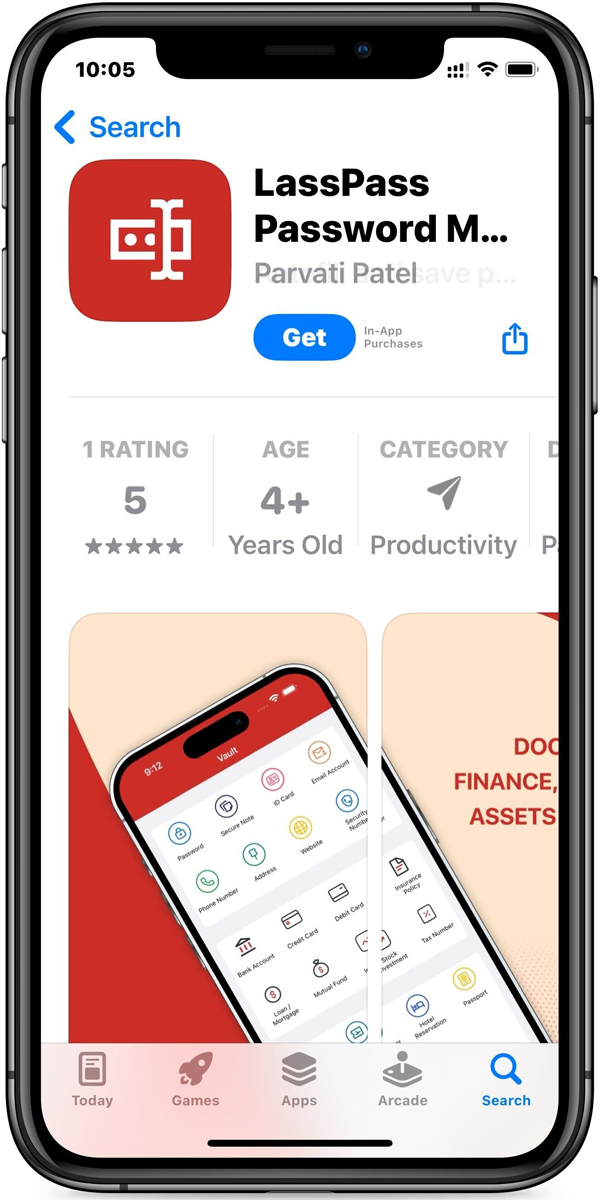
Поддельное приложение использует похожее на официальное имя: «LassPass» вместо «LastPass». Автор также взял похожую иконку и сделал красный интерфейс, напоминающий корпоративные цвета менеджера паролей.

Вредоносная копия размещена разработчиком с именем «Parvati Patel». Подозрение пользователей должно вызвать малое количество оценок и отзывов:


В сущности, это пример классической фишинговой схемы, цель которой — вытащить секреты, логины и пароли для аутентификации. Разработчики LastPass разместили в официальном блоге следующее уведомление:

«Мы включили URL на поддельную версию, а также ссылку на легитимное приложение, чтобы пользователи не запутались при загрузке менеджера паролей. Это временные меры, пока фейковую копию не удалят».

«Команда LastPass работает над тем, чтобы фишинговую программу убрали из магазина как можно скорее».

Интересно, что Apple, видимо, одобрила вредоносную копию менеджера паролей, поскольку так просто в App Store не проникнешь. Ранее киберпреступникам редко удавалось протащить в официальный магазин купертиновцев что-нибудь зловредное.

Подпишитесь на новости

В корпоративную сеть — по пропуску: Конфидент представил NAC Dallas Lock

Подключиться к корпоративной сети и гулять по её ресурсам как по собственному двору — так себе политика безопасности. «Конфидент» представил NAC Dallas Lock: комплекс для централизованного управления доступом стационарных и мобильных устройств к защищённым сегментам сети.

Как объясняет разработчик, перед подключением устройство проходит аутентификацию и авторизацию.

Ему назначаются уровень доступа, доверенная зона и IP-адрес из соответствующего пула. Для сотрудников, подрядчиков и администраторов можно создать разные профили: каждому — свои ресурсы.

Удалённое подключение работает через зашифрованное IPsec-соединение. Комплекс поддерживает аудит подключений и инвентаризацию активов. Администратор может отслеживать подключённые Android-устройства и отзывать доступ.

Потеряли телефон или расстались с сотрудником — соединение можно принудительно разорвать, а аутентификационные данные удалить. Сохранившийся профиль доступа после этого уже не поможет.

В состав решения входят Единый Центр Управления Dallas Lock, WAF Dallas Lock в роли шлюза и маршрутизатора, сервер аутентификации и агенты для Windows, Linux и Android.

Есть нюанс со сроками: отчёты о соответствии устройства политикам безопасности и изоляция устройств, не прошедших проверку, на сайте обозначены как функции следующего релиза.

Поэтому проверку установленного ПО, конфигурации и целостности системы пока рано записывать в возможности первой версии. Новую версию разработчик планирует выпустить в декабре 2026 года. Первая версия уже доступна для приобретения и пилотирования.

RSS: Новости на портале Anti-Malware.ru