


Фейковая копия LastPass для iPhone пробралась в Apple App Store

Фейковая копия LastPass для iPhone пробралась в Apple App Store

Фейковая копия LastPass для iPhone пробралась в Apple App Store

Разработчики LastPass предупреждают пользователей о фейковой копии менеджера паролей, которая распространяется в официальном магазине Apple App Store. Судя по всему, она используется для сбора учётных данных.

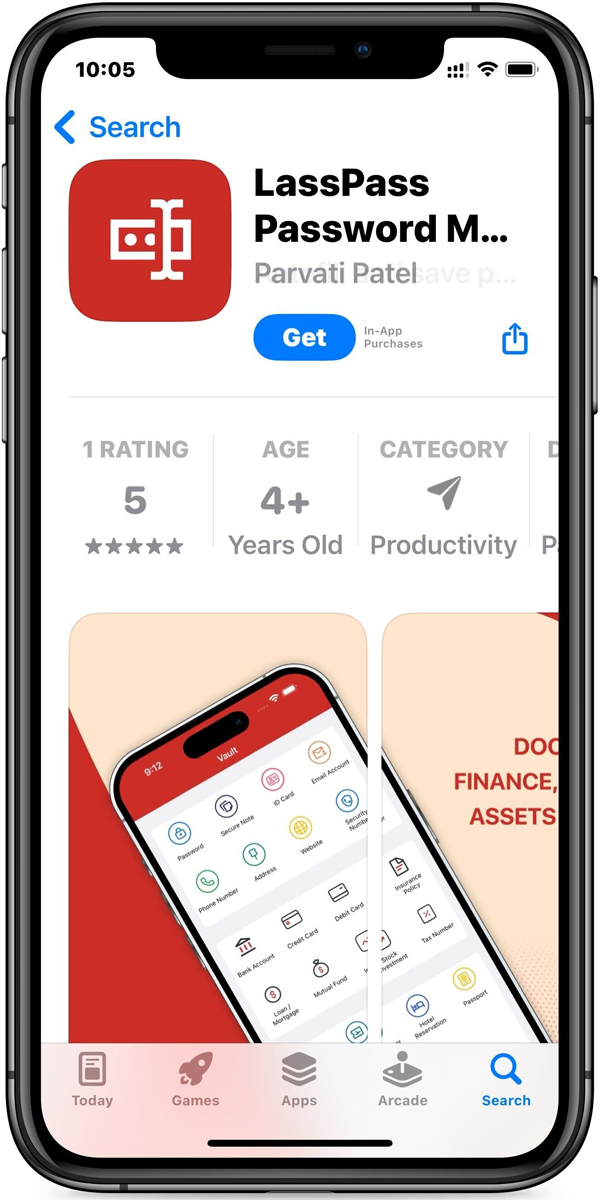
Поддельное приложение использует похожее на официальное имя: «LassPass» вместо «LastPass». Автор также взял похожую иконку и сделал красный интерфейс, напоминающий корпоративные цвета менеджера паролей.

Вредоносная копия размещена разработчиком с именем «Parvati Patel». Подозрение пользователей должно вызвать малое количество оценок и отзывов:


В сущности, это пример классической фишинговой схемы, цель которой — вытащить секреты, логины и пароли для аутентификации. Разработчики LastPass разместили в официальном блоге следующее уведомление:

«Мы включили URL на поддельную версию, а также ссылку на легитимное приложение, чтобы пользователи не запутались при загрузке менеджера паролей. Это временные меры, пока фейковую копию не удалят».

«Команда LastPass работает над тем, чтобы фишинговую программу убрали из магазина как можно скорее».

Интересно, что Apple, видимо, одобрила вредоносную копию менеджера паролей, поскольку так просто в App Store не проникнешь. Ранее киберпреступникам редко удавалось протащить в официальный магазин купертиновцев что-нибудь зловредное.

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru