


Android-шпион прятался в 12 приложениях, 6 были доступны в Google Play

Android-шпион прятался в 12 приложениях, 6 были доступны в Google Play

Android-шпион прятался в 12 приложениях, 6 были доступны в Google Play

Android-троян VajraSpy, открывавший удалённый доступ к устройству жертвы, обнаружился в 12 приложениях. Шесть таких программ были доступны для скачивания в Google Play Store с 1 апреля 2021 года по 10 сентября 2023-го.

В настоящее время приложения удалены из официального магазина, но доступны на сторонних площадках. Как правило, они маскируются под мессенджеры и новостной софт.

Попав в систему, VajraSpy может вытаскивать персональные данные: контакты, сообщения и пр. А если пользователь выдаст ему дополнительные права, троян будет записывать голосовые вызовы.

Специалисты антивирусной компании ESET, следившие за атаками операторов VajraSpy, считают, что за распространением трояна стоит кибергруппировка Patchwork APT.

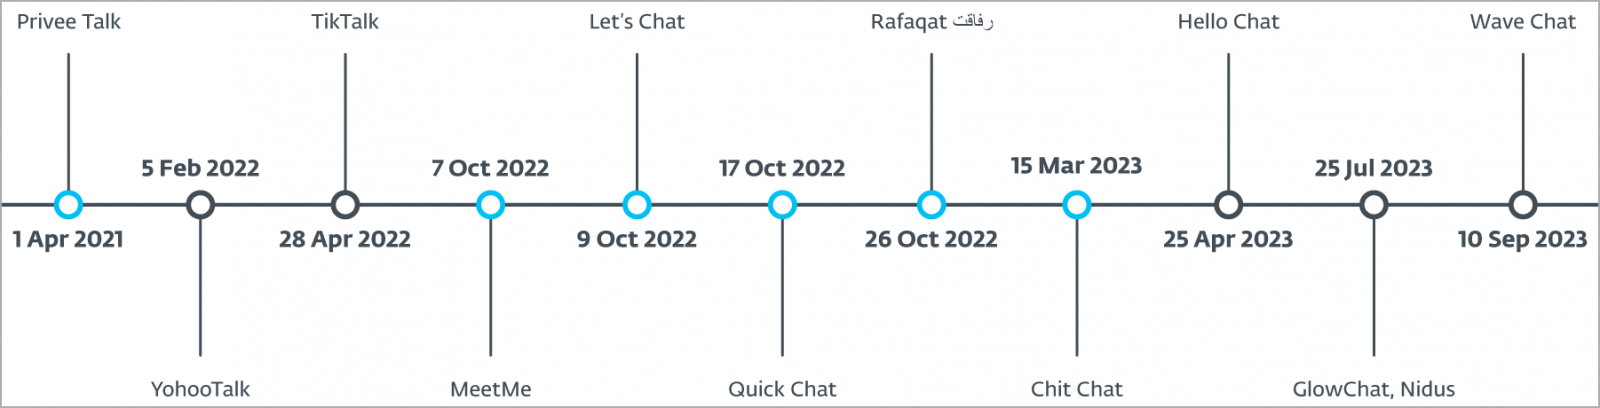
В Play Store вредоносные приложения скачали около 1400 пользователей. Так выглядит список программ, которые были доступны на официальной площадке:

  1. Rafaqat رفاقت (новостной софт)
  2. Privee Talk (мессенджер)
  3. MeetMe (мессенджер)
  4. Let's Chat (мессенджер)
  5. Quick Chat (мессенджер)
  6. Chit Chat (мессенджер)

А вот список содержащих VajraSpy программ, доступных в сторонних магазинах:

  1. Hello Chat
  2. YohooTalk
  3. TikTalk
  4. Nidus
  5. GlowChat
  6. Wave Chat


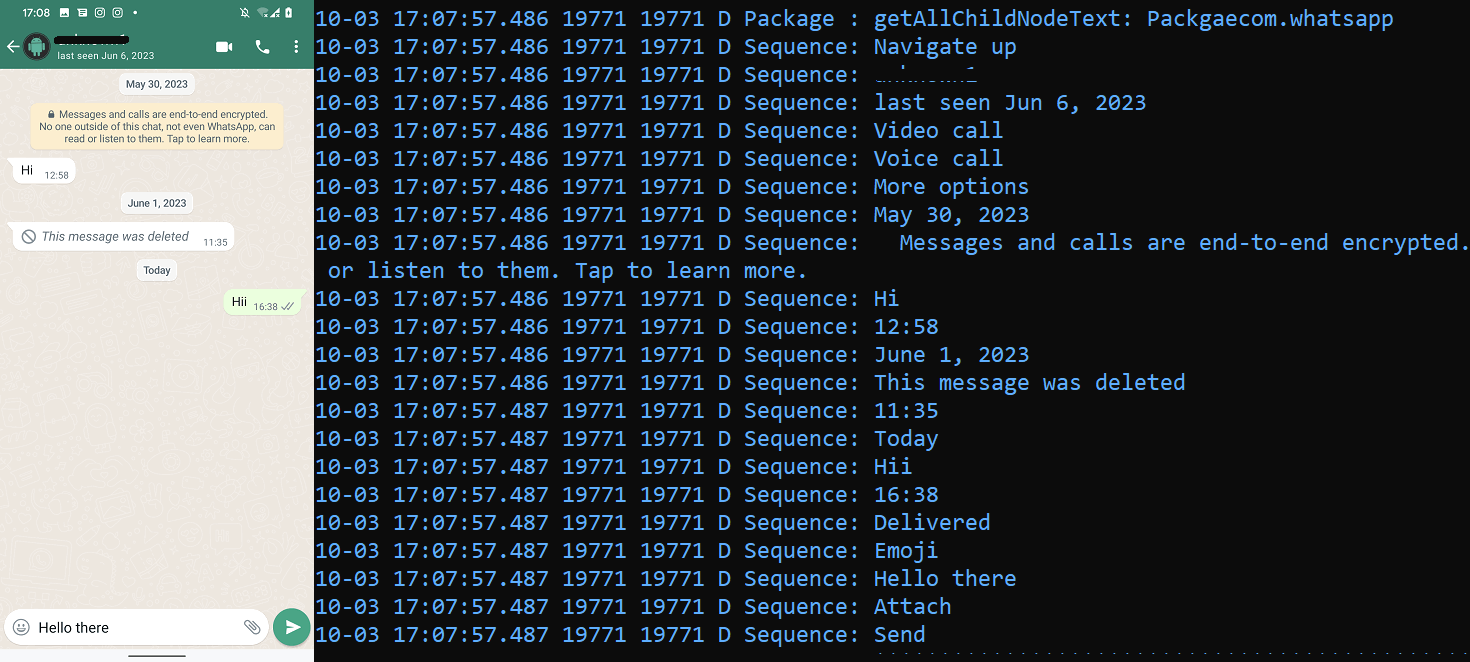
Помимо прочей функциональности, VajraSpy может фотографировать с помощью встроенной камеры и логировать данные из WhatsApp (принадлежит компании Meta, признанной экстремистской и запрещённой в России):

Подпишитесь на новости

Подозрительным клиентам банков предложили лимит пополнения в 30 тыс. рублей

Группа депутатов и сенаторов внесла в Госдуму законопроект, по которому банки с 1 марта 2028 года должны будут ограничивать клиентов, подозреваемых в сомнительных операциях. Для таких людей внесение наличных на свои счета и переводы от других граждан ограничат суммой 30 тысяч рублей в месяц, причем для каждого вида операций лимит отдельный.

Проводить их банки должны будут через Систему быстрых платежей. Подробности законопроекта приводит «Интерфакс».

Признаки подозрительных операций будет определять Банк России по согласованию с Росфинмониторингом, а данные о рисках по конкретным клиентам регулятор станет передавать в банки.

Если банк найдет такие операции у клиента, по которому есть сведения ЦБ, он обязан ввести ограничения не позднее следующего рабочего дня.

В тот же срок банк должен уведомить клиента. Ограничения могут действовать до года. Если подозрительные операции повторятся в течение трех лет после снятия ограничений, их введут на два года, и закрытие счета с открытием нового в том же банке их не снимет.

Клиент сможет представить документы, которые подтверждают, что оснований для ограничений нет, и банк обязан ответить в течение семи рабочих дней. В суд можно обратиться только после досудебного обжалования. Если банк повторно нарушит новые требования в течение года, у него могут отозвать лицензию.

В пояснительной записке авторы пишут, что теневые финансовые услуги переместились в P2P-переводы между счетами физлиц. По их словам, через такие переводы рассчитываются за наркотики, в анонимных криптообменниках, нелегальных онлайн-казино и при мошенничестве.

RSS: Новости на портале Anti-Malware.ru