


QR-коды помогают фишерам скрывать свои страницы от обнаружения

QR-коды помогают фишерам скрывать свои страницы от обнаружения

QR-коды помогают фишерам скрывать свои страницы от обнаружения

Эксперты Check Point выявили новый вариант квишинга (фишинг с помощью QR-кодов). Встроенная в QR-код ссылка ведет на ресурс, снимающий цифровой отпечаток посетителя; по результатам проверки отрабатывает тот или иной редирект.

По данным аналитиков, в августе – сентябре 2023 года число квишинг-атак по каналам электронной почты возросло на 587%. ИБ-вендорам пришлось в срочном порядке разрабатывать спецзащиту для имейл; в ответ злоумышленники скорректировали схему атаки.

Ранее она была довольно проста: при сканировании присланного в письме QR-кода происходило перенаправление на фишинговую страницу. Теперь таких редиректов несколько, и конечный пункт назначения зависит от устройства пользователя (Android или, к примеру, macOS-компьютер), совершившего переход по стартовой ссылке.

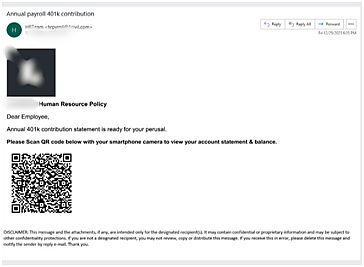
Атака, как и прежде, начинается с поддельного сообщения, конечная цель злоумышленников тоже не изменилась: кража учетных данных, иногда с установкой зловреда. Вредоносный QR-код чаще всего вставлен в тело письма, хотя может также присутствовать в PDF-вложении.


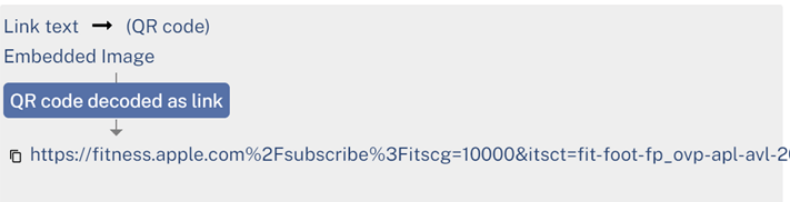
Встроенная в QR-код ссылка привязана к ресурсу, выполняющему слепую переадресацию в другой домен для автоматической проверки взаимодействующего устройства по заданным параметрам (ОС, браузер, размер экрана и т. п.).


По результатам проверки пейлоад может перенаправить посетителя на фишинговую страницу (например, фейковый вход на сервис Microsoft) либо подключить ресурсоемкую программу как меру против попыток деобфускации и обратного инжиниринга.

За две январских недели эксперты насчитали около 20 тыс. таких квишинг-атак. Обычная защита имейл обнаружить их не в состоянии, так как она проверяет только первую ссылку. В данном случае используются несколько слоев обфускации, и выявить угрозу смогут лишь комплексные решения, работающие на разных уровнях.

«Фишинговые атаки при помощи QR-кодов набирают обороты по всему миру, — комментирует главный специалист отдела комплексных СЗИ компании «Газинформсервис» Дмитрий Овчинников. — Использование ИИ позволяет аферистам конструировать такие вредоносные воздействия довольно быстро и с низкими трудозатратами. Если мы говорим про атаку на корпоративных пользователей, то ответом на такого рода угрозы стал класс средств защиты информации UEBA».

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru