


Приложения на iPhone используют уведомления для сбора данных пользователя

Приложения на iPhone используют уведомления для сбора данных пользователя

Приложения на iPhone используют уведомления для сбора данных пользователя

Ряд iOS-приложений использует фоновые процессы, связанные с пуш-уведомлениями, для сбора данных о девайсе. Такие методы помогают снять цифровой отпечаток и создать рекламный профиль, объясняет Томми Мыск, исследователь в области безопасности мобильных устройств.

Уведомления помогают разработчикам софта обходить установленные Apple ограничения на фоновую активность приложений. Мыск считает, что эта лазейка угрожает конфиденциальности пользователей.

«Приложения не должны скрыто создавать профиль пользователя, основанный на собранных данных, а также не должны способствовать идентификации анонимных юзеров», — гласит выжимка из правил App Store.

Томми Мыск решил изучить, какие именно данные отправляют фоновые процессы iOS при получении уведомлений. В результате выяснилось, что многие программы злоупотребляют нотификациями и уже успели собрать серьёзную базу пользователей.

Стоит учитывать, что Apple изначально разрабатывала iOS таким образом, чтобы приложения в фоне не могли мониторить или вмешиваться в текущие активности. Однако в iOS 10 разработчики добавили новую систему, допускающую запуск процессов в фоне для получения уведомлений.

Теперь софт получает пуш-уведомдение и расшифровывает его, чтобы подгрузить пользователю дополнительный контент со своего сервера. После этого фоновая активность опять ограничивается.

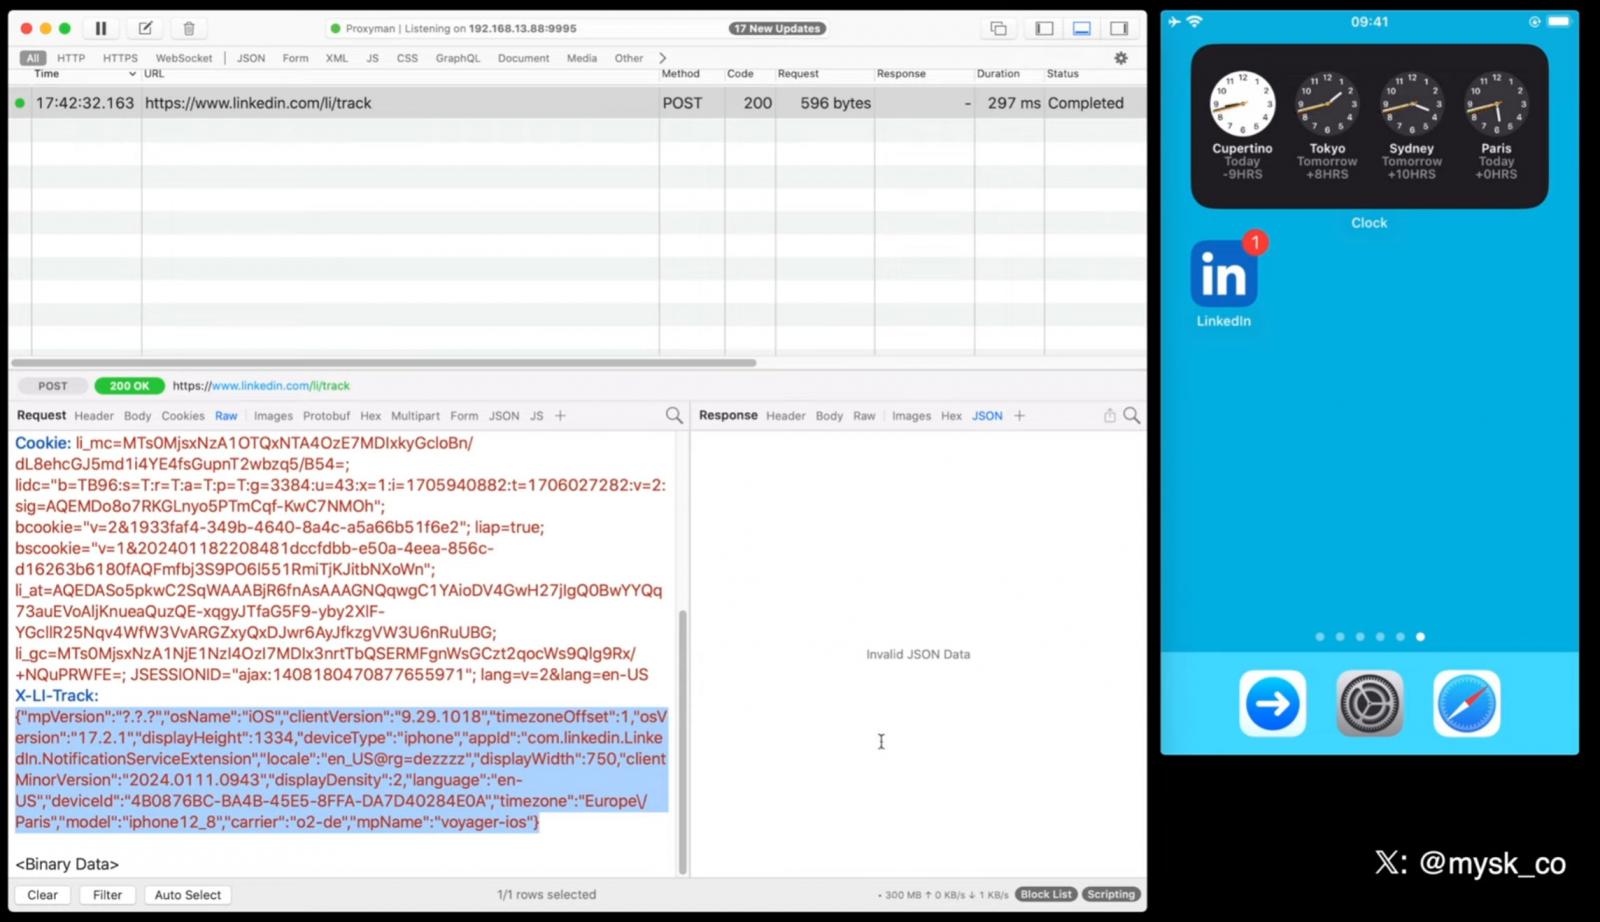
Как объяснил Мыск, многие приложения рассматривают эту фичу в качестве возможности для передачи данных о девайсе на серверы разработчиков. Это может быть локализация ОС, время работы устройства, язык клавиатуры, доступная память, статус аккумулятора, использование хранилища, модель девайса и даже уровень яркости.


Исследователь считает, что переданная информация может использоваться для снятия цифрового отпечатка и создания рекламного профиля пользователя. Всё это строго запрещено в iOS.

Мыск записал видео, в котором показан анализ трафика при получении уведомлений. В качестве подопытных приложений использовались TikTok, Facebook (в России признана экстремистской организацией, ее деятельность запрещена), X (Twitter), LinkedIn и Bing.


Есть и хорошие новости: Apple весной должна закрыть эту лазейку, а до этого можно просто отключить уведомления для тех приложений, где это некритично.

Подпишитесь на новости

VPN через VK, MAX и DNS: Rawline собрал разные туннели в одном клиенте

Когда один способ подключения перестаёт работать, начинается перебор приложений: здесь VLESS, там DNS-туннель, отдельно — транспорт через звонки. Разработчик Rawline решил собрать этот набор в одном клиенте для Android, Windows, Linux и macOS. За основу взяты Throne и сетевые ядра sing-box и Xray.

Как устроен проект и какие проблемы безопасности пришлось решать, автор рассказал на Хабре.

Помимо привычных VPN-протоколов, Rawline поддерживает нестандартные транспорты через звонки VK и MAX, WebRTC, DNS и S3. Все подключения представлены обычными профилями, их можно импортировать по ссылке или QR-коду, проверять пинг, объединять в цепочки и настраивать маршрутизацию по приложениям и доменам. Работоспособность конкретного способа при ограничениях придётся проверять на своей сети.


Отдельный акцент — защита от приложений, исключённых из VPN. По словам автора, через незащищённый локальный прокси или прямое обращение к интерфейсу туннеля они могут отправить запрос через VPN и узнать адрес сервера.


В Rawline разработчик убрал лишние прокси-входы, защитил внутренние соединения случайными паролями и добавил проверку принадлежности трафика приложениям. Последняя защита включена по умолчанию на Android 10 и новее.

При проверке также обнаружилась проблема в нескольких транспортных мостах: постороннее приложение могло первым отправить UDP-пакет и перехватить канал. Автор сообщает, что исправил её и добавил тесты. Код и сборки опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru