


Приложения на iPhone используют уведомления для сбора данных пользователя

Приложения на iPhone используют уведомления для сбора данных пользователя

Приложения на iPhone используют уведомления для сбора данных пользователя

Ряд iOS-приложений использует фоновые процессы, связанные с пуш-уведомлениями, для сбора данных о девайсе. Такие методы помогают снять цифровой отпечаток и создать рекламный профиль, объясняет Томми Мыск, исследователь в области безопасности мобильных устройств.

Уведомления помогают разработчикам софта обходить установленные Apple ограничения на фоновую активность приложений. Мыск считает, что эта лазейка угрожает конфиденциальности пользователей.

«Приложения не должны скрыто создавать профиль пользователя, основанный на собранных данных, а также не должны способствовать идентификации анонимных юзеров», — гласит выжимка из правил App Store.

Томми Мыск решил изучить, какие именно данные отправляют фоновые процессы iOS при получении уведомлений. В результате выяснилось, что многие программы злоупотребляют нотификациями и уже успели собрать серьёзную базу пользователей.

Стоит учитывать, что Apple изначально разрабатывала iOS таким образом, чтобы приложения в фоне не могли мониторить или вмешиваться в текущие активности. Однако в iOS 10 разработчики добавили новую систему, допускающую запуск процессов в фоне для получения уведомлений.

Теперь софт получает пуш-уведомдение и расшифровывает его, чтобы подгрузить пользователю дополнительный контент со своего сервера. После этого фоновая активность опять ограничивается.

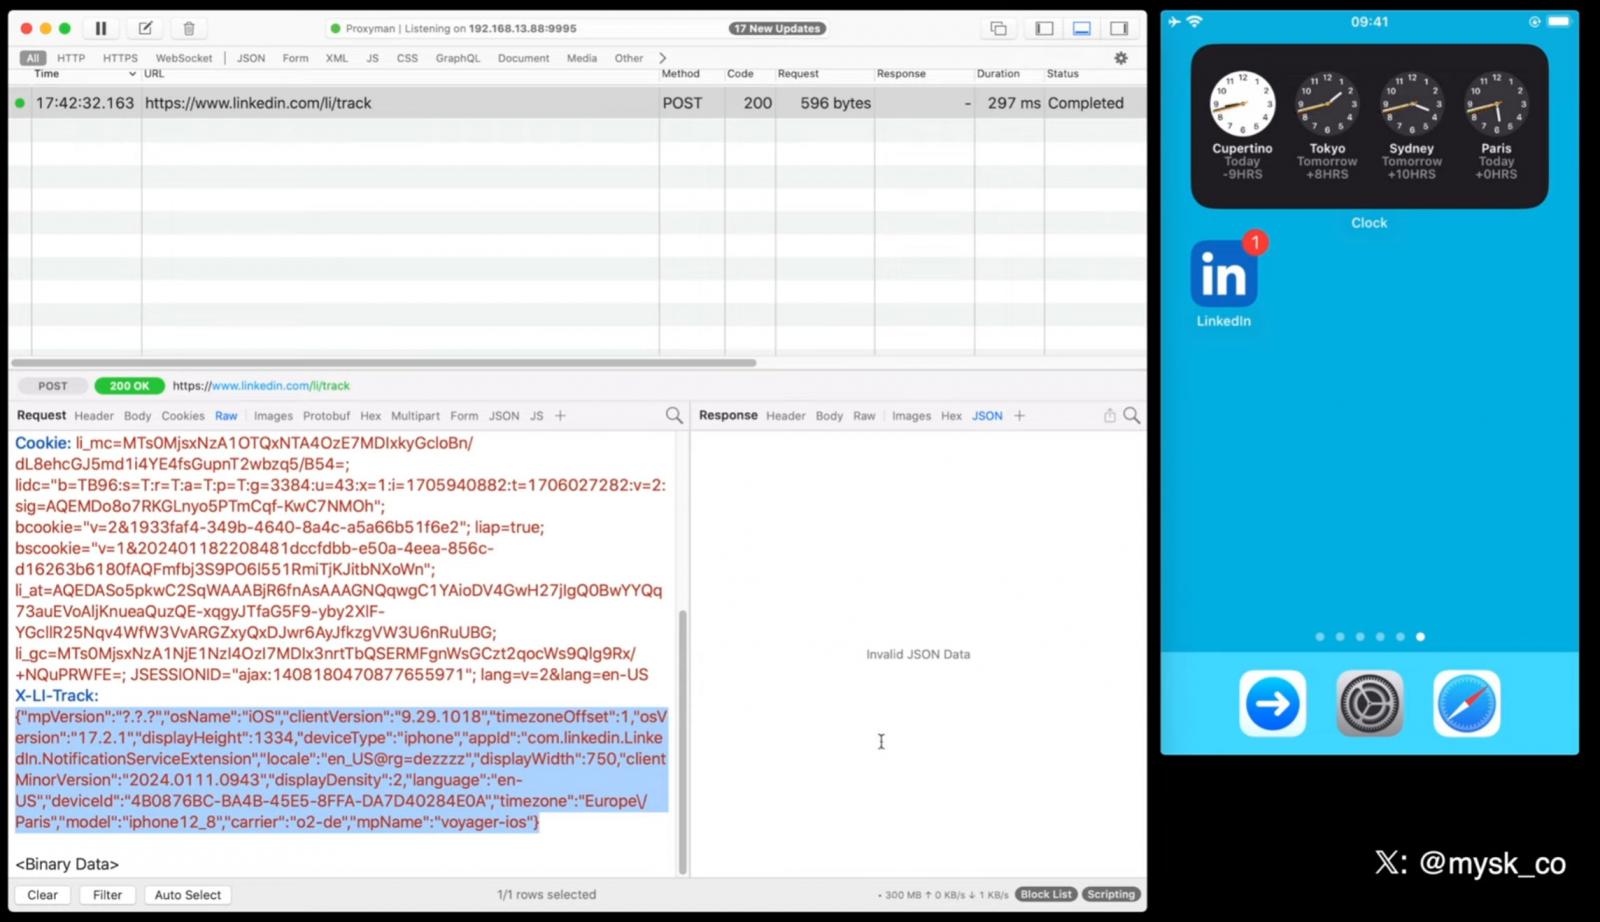
Как объяснил Мыск, многие приложения рассматривают эту фичу в качестве возможности для передачи данных о девайсе на серверы разработчиков. Это может быть локализация ОС, время работы устройства, язык клавиатуры, доступная память, статус аккумулятора, использование хранилища, модель девайса и даже уровень яркости.


Исследователь считает, что переданная информация может использоваться для снятия цифрового отпечатка и создания рекламного профиля пользователя. Всё это строго запрещено в iOS.

Мыск записал видео, в котором показан анализ трафика при получении уведомлений. В качестве подопытных приложений использовались TikTok, Facebook (в России признана экстремистской организацией, ее деятельность запрещена), X (Twitter), LinkedIn и Bing.


Есть и хорошие новости: Apple весной должна закрыть эту лазейку, а до этого можно просто отключить уведомления для тех приложений, где это некритично.

Google построила в Android клетку для ИИ-агентов, но пока она пустует

В Android появился системный механизм, который позволит ИИ-агентам выполнять действия внутри приложений без имитации нажатий по экрану. Доступ защищён специальным разрешением, однако на обычном смартфоне найти соответствующий переключатель пока не получится: технология AppFunctions остаётся экспериментальной, а её интеграция с Gemini доступна лишь избранным тестировщикам.

AppFunctions позволяет разработчикам превратить отдельные возможности приложений в инструменты для агентов.

Например, вместо открытия календаря и блуждания по интерфейсу Gemini сможет напрямую вызвать функцию создания события. Аналогичным образом агент сможет составить плейлист, добавить товары в список покупок или объединить действия нескольких программ.

По смыслу это мобильный аналог MCP: приложение заранее описывает доступные операции, Android регистрирует их, а аутентифицированный агент выбирает и запускает нужную функцию по запросу пользователя. Интерфейс приложения может меняться сколько угодно.


Чтобы обнаруживать и выполнять такие функции, вызывающая программа должна получить системное разрешение EXECUTE_APP_FUNCTIONS. Оно не отображается в обычном меню настроек и предназначено для одобренных агентов и ассистентов. Сам механизм доступен начиная с Android 16.

Но захват смартфонов роботами откладывается. Google прямо помечает AppFunctions как экспериментальную, предупреждает о возможных изменениях API и пока допускает к полному циклу только ограниченное число приложений и системных агентов. Разработчики могут подготовить и протестировать функции, но подключение к Gemini остаётся закрытым и требует участия в программе раннего доступа.

В перспективе такая архитектура должна быть надёжнее агентов, которые управляют телефоном через ADB и просто тыкают по экрану. Заодно Google заранее ограничивает круг программ, способных распоряжаться чужими функциями.

RSS: Новости на портале Anti-Malware.ru