


В 2023 году система фильтрации DDoS-Guard зафиксировала более 2,2 млн атак

В 2023 году система фильтрации DDoS-Guard зафиксировала более 2,2 млн атак

В 2023 году система фильтрации DDoS-Guard зафиксировала более 2,2 млн атак

Система фильтрации DDoS-Guard зафиксировала 2 266 198 атак. Это на 80% больше, чем в 2022 году, и на 1224% больше, чем в 2021. Хакеры теперь фокусируются на региональных поддоменах и служебных сервисах компаний.

Сохраняется тренд вовлечения IoT-устройств в ботнеты. В зоне риска находятся телевизоры, камеры наблюдения, точки доступа.

В первом полугодии 2023 года со злоумышленниками боролись с помощью геоблокировок — запрещали доступ для всех запросов, которые шли с любых стран, кроме России. Атакующие быстро нашли решение в виде аренды виртуальных серверов на территории РФ.

Большая часть DDoS-атак была направлена на уровень приложений. Так, количество атак на HTTP/HTTPS протоколы в 4 раза превысило все остальные.

Наблюдается формирование нового глобального тренда «коммерческих» атак, когда DDoS используют как наиболее доступный инструмент, чтобы быстро устранить конкурента.

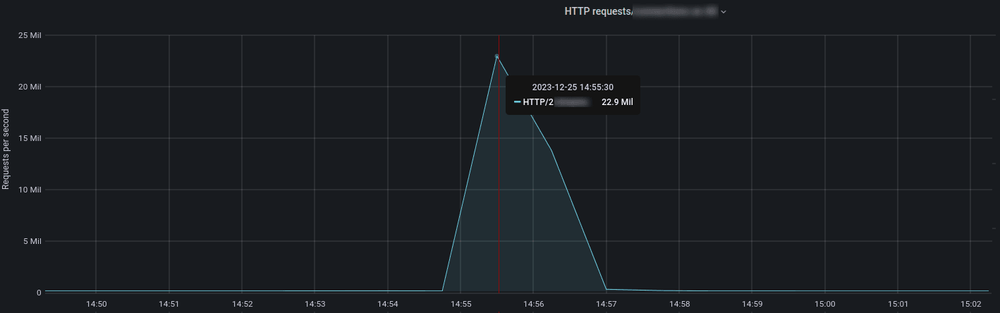
«Это не обязательно означает заказ в рамках конкурентной борьбы между гигантами индустрии — жертвой мощнейшей атаки в 22,9 млн запросов в секунду (rps), стала небольшая региональная компания по доставке еды», — Дмитрий Никонов, руководитель направления защиты на уровне веб-приложений в DDoS-Guard.

Злоумышленники стали терять интерес к сайтам, которые используют профессиональную защиту от DDoS-атак. При этом веб-ресурс все равно остается в зоне наблюдения хакеров, и вредоносная активность возобновляется, если защита перестает действовать.

В 2023 году по прежнему преобладают краткосрочные атаки. Средняя мощность пиковых атак стала равна показателям 2022 года и продолжает расти. При этом их длительность теперь не более нескольких секунд.

Среди длительных атак был установлен новый рекорд — непрерывно в течение 19 часов к атакуемому ресурсу было отправлено 13,8 млрд вредоносных запросов. В 2022 году запросы в рамках одной атаки не превышали и 2 млрд.

Максимальная пиковая атака за 2023 год, зарегистрированная DDoS-Guard в последнюю неделю декабря: 22,9 млн запросов в секунду (rps).


Больше всего от действий злоумышленников пострадала индустрия досуга — 21,1% от общего количества атак, а также телекоммуникации — 15,6%, СМИ и промышленность — 12% и 11,8% соответственно. 

В 2024 году эксперты советуют готовиться к продуманным и тщательно подготовленным атакам злоумышленников. Будут использоваться новые подходы и механизмы проведения DDoS. Мир ждет новая волна массовых утечек данных и высокая активность вымогателей. Опасность для отраслей, которым важна непрерывная работа ресурсов в определенный период времени, сохранится с высокой вероятностью.

Немецкая полиция читает WhatsApp и Signal без взлома шифрования

Правоохранительные органы Германии используют клонирование аккаунтов для слежки за перепиской в WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), Signal и Telegram. Для этого они подключают служебный компьютер к учётной записи подозреваемого как обычное доверенное устройство. Шифрование остаётся целым, просто полиция тихо садится внутрь защищённого канала.

О практике рассказало netzpolitik.org, получившее секретную директиву Таможенного криминального управления Германии (ZKA).

Метод тестировали с конца 2023 года, а 1 августа 2025-го перевели в статус постоянного инструмента для расследования тяжких и организованных преступлений.

Следователи используют штатные функции WhatsApp Web, Telegram Web и Signal Desktop. Чтобы привязать новый компьютер, нужен QR-код, подтверждение в приложении или проверочный код. Получить его можно через изъятый или добровольно переданный телефон, перехват СМС либо фишинг.

В одном из описанных случаев супруги дали полиции смартфоны, чтобы сотрудники сфотографировали сообщения от их дочери. Вместо этого полицейские якобы незаметно активировали WhatsApp Web и получили постоянный доступ к будущей переписке. Сервис воспринимал компьютер как легальное устройство и сам отправлял на него расшифрованные сообщения.

Некоторые клиенты синхронизируют и старую переписку. При подключении Signal постороннее устройство может получить сообщения за предыдущие 45 дней. Технически оно также способно видеть контакты и отправлять сообщения от имени владельца.

Ведомство не раскрывает масштабы слежки, сославшись на государственную тайну. Пользователям остаётся проводить ревизию самостоятельно: открыть раздел «Связанные устройства» в мессенджере и завершить все незнакомые сеансы.

RSS: Новости на портале Anti-Malware.ru