


В 2023 году система фильтрации DDoS-Guard зафиксировала более 2,2 млн атак

В 2023 году система фильтрации DDoS-Guard зафиксировала более 2,2 млн атак

В 2023 году система фильтрации DDoS-Guard зафиксировала более 2,2 млн атак

Система фильтрации DDoS-Guard зафиксировала 2 266 198 атак. Это на 80% больше, чем в 2022 году, и на 1224% больше, чем в 2021. Хакеры теперь фокусируются на региональных поддоменах и служебных сервисах компаний.

Сохраняется тренд вовлечения IoT-устройств в ботнеты. В зоне риска находятся телевизоры, камеры наблюдения, точки доступа.

В первом полугодии 2023 года со злоумышленниками боролись с помощью геоблокировок — запрещали доступ для всех запросов, которые шли с любых стран, кроме России. Атакующие быстро нашли решение в виде аренды виртуальных серверов на территории РФ.

Большая часть DDoS-атак была направлена на уровень приложений. Так, количество атак на HTTP/HTTPS протоколы в 4 раза превысило все остальные.

Наблюдается формирование нового глобального тренда «коммерческих» атак, когда DDoS используют как наиболее доступный инструмент, чтобы быстро устранить конкурента.

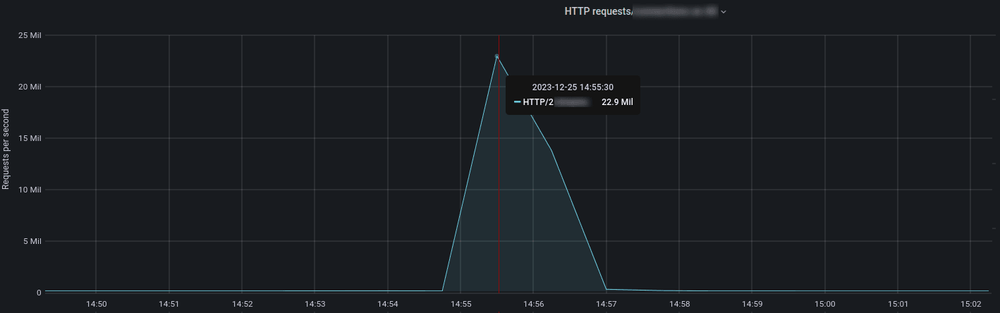
«Это не обязательно означает заказ в рамках конкурентной борьбы между гигантами индустрии — жертвой мощнейшей атаки в 22,9 млн запросов в секунду (rps), стала небольшая региональная компания по доставке еды», — Дмитрий Никонов, руководитель направления защиты на уровне веб-приложений в DDoS-Guard.

Злоумышленники стали терять интерес к сайтам, которые используют профессиональную защиту от DDoS-атак. При этом веб-ресурс все равно остается в зоне наблюдения хакеров, и вредоносная активность возобновляется, если защита перестает действовать.

В 2023 году по прежнему преобладают краткосрочные атаки. Средняя мощность пиковых атак стала равна показателям 2022 года и продолжает расти. При этом их длительность теперь не более нескольких секунд.

Среди длительных атак был установлен новый рекорд — непрерывно в течение 19 часов к атакуемому ресурсу было отправлено 13,8 млрд вредоносных запросов. В 2022 году запросы в рамках одной атаки не превышали и 2 млрд.

Максимальная пиковая атака за 2023 год, зарегистрированная DDoS-Guard в последнюю неделю декабря: 22,9 млн запросов в секунду (rps).


Больше всего от действий злоумышленников пострадала индустрия досуга — 21,1% от общего количества атак, а также телекоммуникации — 15,6%, СМИ и промышленность — 12% и 11,8% соответственно. 

В 2024 году эксперты советуют готовиться к продуманным и тщательно подготовленным атакам злоумышленников. Будут использоваться новые подходы и механизмы проведения DDoS. Мир ждет новая волна массовых утечек данных и высокая активность вымогателей. Опасность для отраслей, которым важна непрерывная работа ресурсов в определенный период времени, сохранится с высокой вероятностью.

Корпоративный бумеранг: основатель WordPress пережил попытку переворота

В Automattic случился корпоративный переворот со скоростью ситкома. 9 сентября совет директоров отправил основателя и гендиректора Мэтта Малленвега в принудительный оплачиваемый отпуск. Спустя два дня он вернулся к управлению, а теперь прежний состав совета сам покидает компанию.

Решение об отстранении Малленвега поддержали трое из четырёх директоров. Сам основатель проголосовал против.

По данным СМИ, резолюцию он получил всего за 50 минут до заседания и не успел проконсультироваться с юристами. Временным гендиректором назначили финансового директора Марка Дэвиса.

Малленвег отказался признавать поражение, удалил других администраторов из корпоративного Slack и сообщил сотрудникам, что снова руководит компанией. Свой новый статус он описал коротко: «Теперь я пират».

Уже в пятницу основатель заявил, что совет снова пришёл к согласию, а руководство WordPress публично поддержало его возвращение. The Verge подтвердил, что двухдневная ссылка закончилась.

Секрет такого камбэка оказался в корпоративном праве. Совет директоров действительно может снять гендиректора, но состав самого совета определяют акционеры.

Малленвег контролирует достаточно голосов, чтобы переизбрать директоров, решивших его отстранить. В итоге попытка дворцового переворота развернулась на 180 градусов: по данным TechCrunch, прежний совет теперь уходит.

Почему директора начали операцию, не обеспечив поддержку акционеров, пока неизвестно. Возможно, они переоценили собственные позиции или рассчитывали на союзников.

RSS: Новости на портале Anti-Malware.ru