


Ботнет Bigpanzi заразил бэкдором 170 тысяч приставок на Android TV

Ботнет Bigpanzi заразил бэкдором 170 тысяч приставок на Android TV

Ботнет Bigpanzi заразил бэкдором 170 тысяч приставок на Android TV

Киберпреступная группировка, управляющая ботнетом Bigpanzi, неплохо зарабатывает, заражая мультимедийные приставки на Android TV и eCos по всему миру. Группа действует как минимум с 2015 года.

Как отметили исследователи из Qianxin Xlabs, злоумышленники ежедневно управляют более чем 170 000 активных ботов. А с августа экспертам удалось зафиксировать 1,3 миллиона уникальных IP-адресов, связанных с ботнетом.

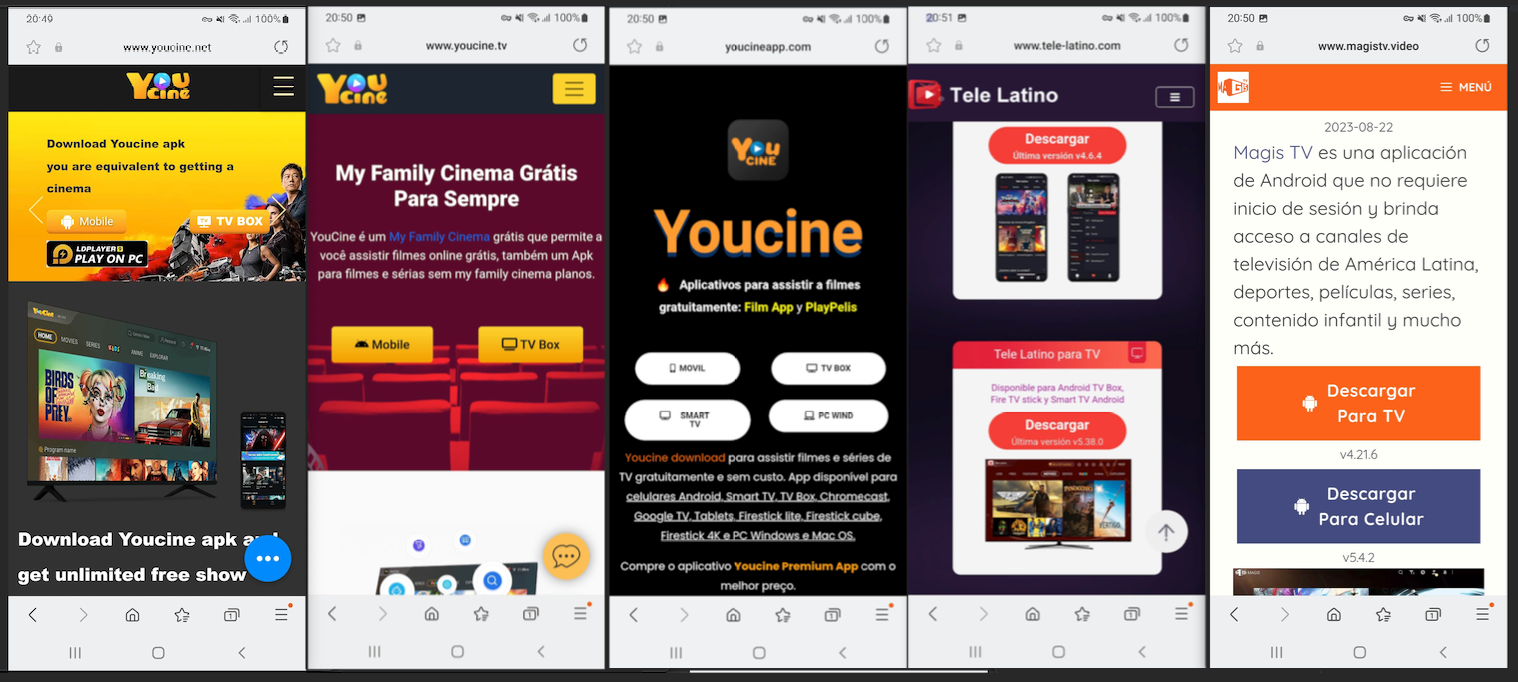
Bigpanzi использует обновления прошивки и пробэкдоренные приложения, которые пользователя обманом заставляют установит на устройство. Примеры такого софта с вредоносной нагрузкой есть в отчёте исследователей:


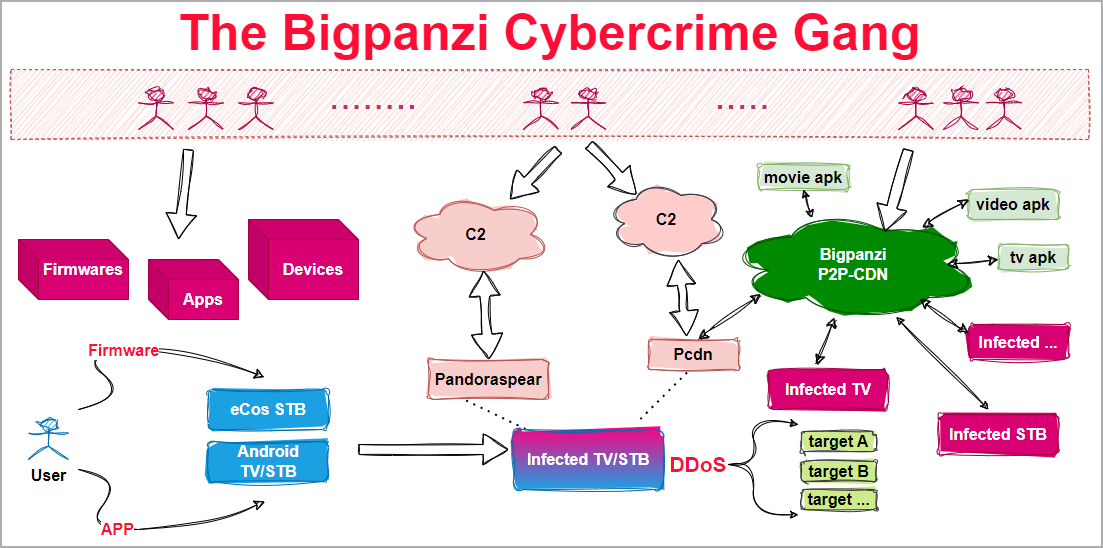
Киберпреступники получают прибыль, предоставляя скомпрометированные девайсы в качестве нод для нелегальных стриминговых платформ и прокси-сетей. Кроме того, взломанные девайсы успешно используются и в DDoS-атаках.


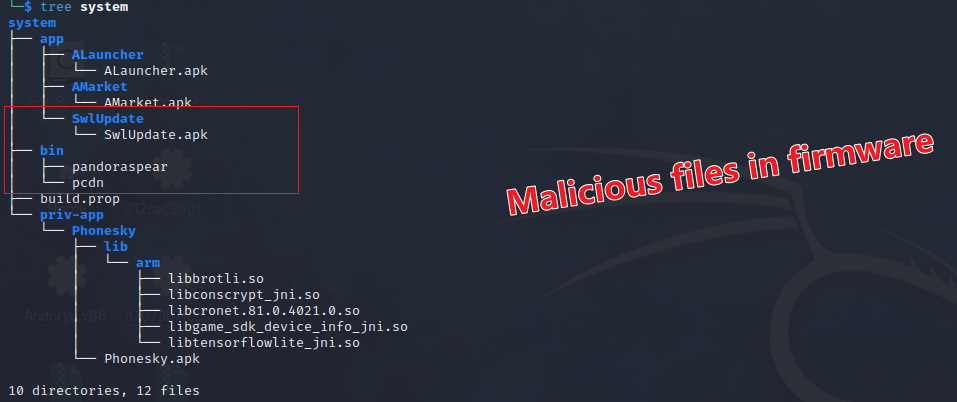
Bigpanzi задействует два основных инструмента — «pandoraspear» и «pcdn». Первый выступает в качестве бэкдора и перехватывает настройки DNS, он же устанавливает связь с командным центром, получает и выполняет команды.

Pandoraspear — достаточно сложный вредонос, располагающий интересными функциональными возможностями: модифицированная оболочка UPX, динамическая линковка, компиляция OLLVM и механизмы антиотладки.

А вот Pcdn используется для создания P2P-сети и включает возможности проведения DDoS-атак.

Подпишитесь на новости

Старая уязвимость Windows помогла похитить данные миллиона карт

Злоумышленники похитили данные как минимум миллиона банковских карт, заразив более 700 POS-терминалов в свыше 20 странах. Большинство устройств находилось в Бразилии. Исследователи обнаружили инфраструктуру атакующих на оставленном в открытом доступе сервере.

Подробности опубликованы в исследовании Cybernews. На сервере хранились исходники вредоносной программы, инструменты эксплуатации и панель VINY JUNIOR TRILHAS с похищенными реквизитами.

Среди данных были номера карт, сроки действия, сведения о банках-эмитентах и датах выгрузки. Также обнаружена информация о 782 терминалах, включая версии ОС и местоположение.


Для повышения привилегий атакующие использовали CVE-2024-49138 в драйвере Windows Common Log File System. Microsoft исправила её в декабре 2024 года. Уязвимость требует предварительного доступа к системе и позволяет повысить права уже запущенного кода.


Получив системные привилегии, вредоносная программа устанавливала троян удалённого доступа и собирала карточные данные при обработке платежей. По данным исследователей, эксплойт адаптировали из общедоступного демонстрационного кода.

Сервер обнаружили в августе 2026 года; 31 августа он стал недоступен. О результатах расследования Cybernews сообщило бразильскому центру реагирования на компьютерные инциденты 8 сентября.

RSS: Новости на портале Anti-Malware.ru