


Ботнет Bigpanzi заразил бэкдором 170 тысяч приставок на Android TV

Ботнет Bigpanzi заразил бэкдором 170 тысяч приставок на Android TV

Ботнет Bigpanzi заразил бэкдором 170 тысяч приставок на Android TV

Киберпреступная группировка, управляющая ботнетом Bigpanzi, неплохо зарабатывает, заражая мультимедийные приставки на Android TV и eCos по всему миру. Группа действует как минимум с 2015 года.

Как отметили исследователи из Qianxin Xlabs, злоумышленники ежедневно управляют более чем 170 000 активных ботов. А с августа экспертам удалось зафиксировать 1,3 миллиона уникальных IP-адресов, связанных с ботнетом.

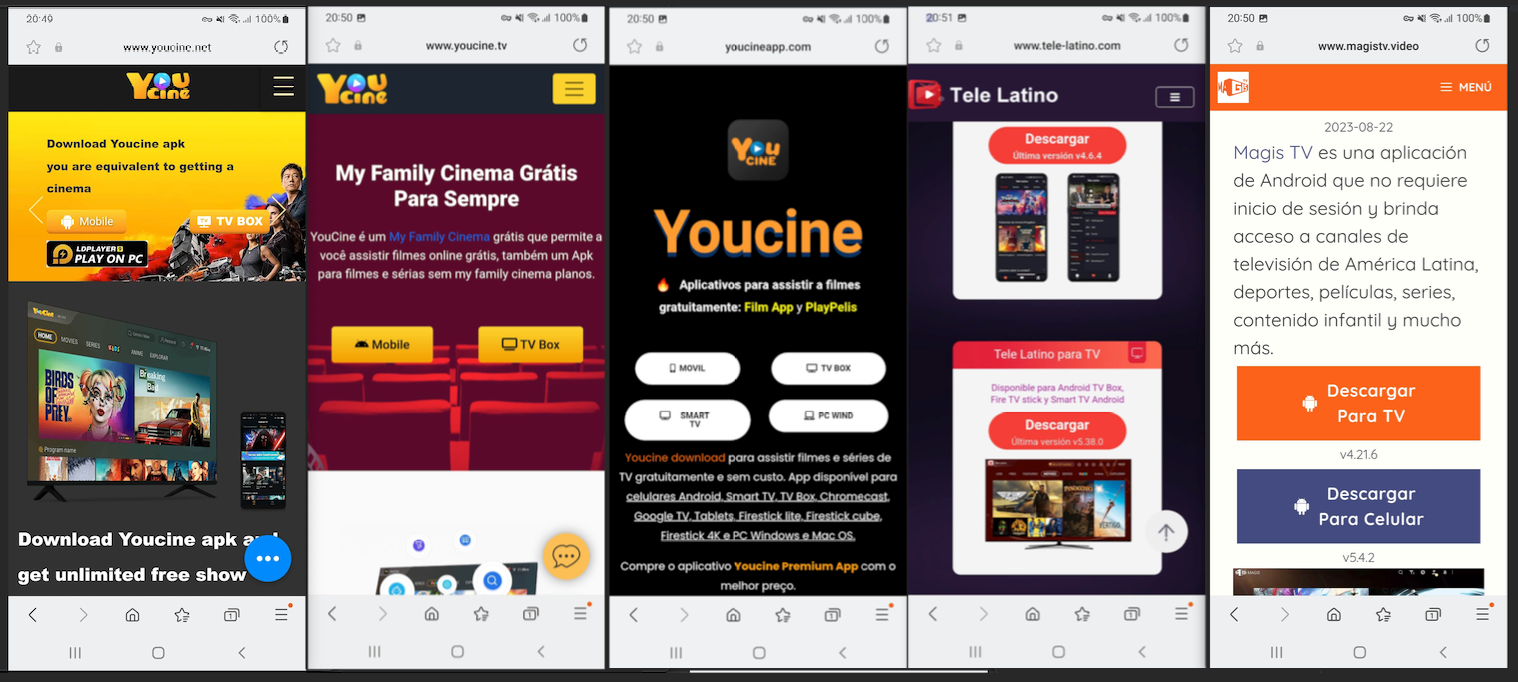
Bigpanzi использует обновления прошивки и пробэкдоренные приложения, которые пользователя обманом заставляют установит на устройство. Примеры такого софта с вредоносной нагрузкой есть в отчёте исследователей:


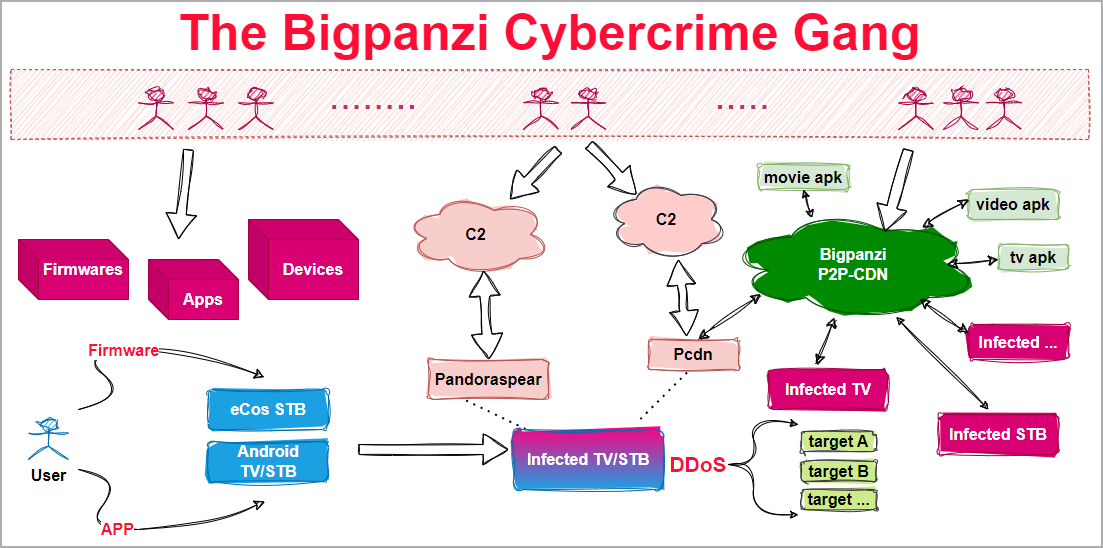
Киберпреступники получают прибыль, предоставляя скомпрометированные девайсы в качестве нод для нелегальных стриминговых платформ и прокси-сетей. Кроме того, взломанные девайсы успешно используются и в DDoS-атаках.


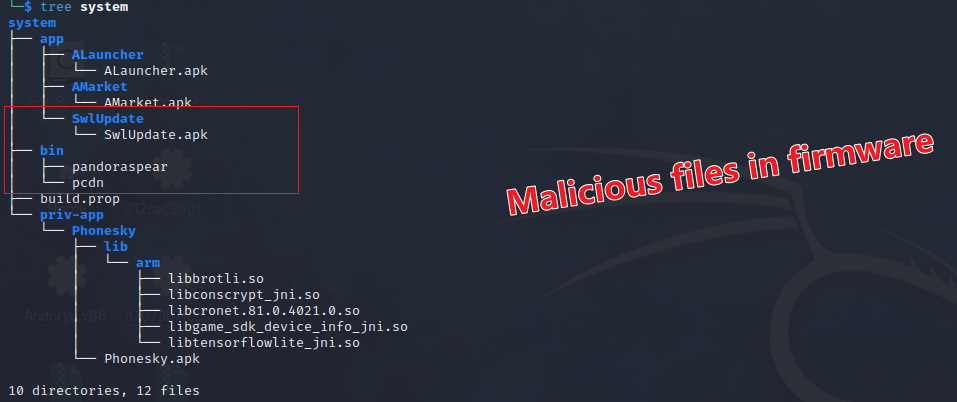
Bigpanzi задействует два основных инструмента — «pandoraspear» и «pcdn». Первый выступает в качестве бэкдора и перехватывает настройки DNS, он же устанавливает связь с командным центром, получает и выполняет команды.

Pandoraspear — достаточно сложный вредонос, располагающий интересными функциональными возможностями: модифицированная оболочка UPX, динамическая линковка, компиляция OLLVM и механизмы антиотладки.

А вот Pcdn используется для создания P2P-сети и включает возможности проведения DDoS-атак.

Подпишитесь на новости

Четыре VPN-стенда показали разные сроки работы до сетевых ограничений

Автор Хабра под ником PXI опубликовал результаты частного эксперимента с четырьмя VPN-стендами на протоколе VLESS. Он сравнил, как долго работают подключения с REALITY и Self-SNI TLS, напрямую и через промежуточный сервер в России.

Согласно публикации, стенд с REALITY и промежуточным сервером проработал четыре месяца, после чего автор отключил его сам.

Прямое подключение с REALITY попало под ограничения примерно через три месяца. Два стенда с Self-SNI TLS оказались недоступны через восемь и три дня соответственно.

В отдельных случаях доступность IP-адресов впоследствии восстанавливалась. Автор предполагает, что ограничения могли затрагивать как конкретный сервер, так и соседние адреса в подсети. Достоверно установить механизм блокировки по этим наблюдениям не удалось.


Убедительных доказательств активного зондирования серверов эксперимент также не дал. В журнале одного стенда обнаружился необычный HTTP-запрос, однако установить адрес отправителя автор не смог из-за неполного логирования.

PXI связывает обнаружение туннелей с анализом метаданных: размерами пакетов, интервалами между ними, продолжительностью соединений и соотношением входящего и исходящего трафика. Применение машинного обучения и конкретные правила работы DPI в исследовании не подтверждены.

Выборка ограничена четырьмя серверами у одного хостинг-провайдера. Стенды отличались объёмом трафика, транспортами и временем эксплуатации, поэтому результаты не позволяют однозначно объяснить причины ограничений или доказать преимущество одной конфигурации.

RSS: Новости на портале Anti-Malware.ru