


Уязвимость LeftoverLocals сливает данные из GPU от AMD, Apple, Qualcomm

Уязвимость LeftoverLocals сливает данные из GPU от AMD, Apple, Qualcomm

Уязвимость LeftoverLocals сливает данные из GPU от AMD, Apple, Qualcomm

Новая уязвимость, которой дали имя LeftoverLocals, затрагивает графические процессоры от AMD, Apple, Qualcomm и Imagination Technologies. С её помощью условный злоумышленник может извлечь данные из локального пространства памяти.

LeftoverLocals уже присвоили идентификатор CVE-2023-4969. Согласно описанию, брешь допускает восстановление информации из уязвимых GPU, особенно это касается процессов машинного обучения и большой языковой модели.

На проблему указали исследователи из Trail of Bits, которые перед публикацией отчёта уведомили всех затронутых вендоров, чтобы у последних была возможность подготовить патчи.

Корень LeftoverLocals кроется в том, что у некоторых GPU-фреймворков нет механизма полной изоляции памяти. В этом случае одно из ядер может прочитать значения в локальной памяти, записанные другим ядром.

По словам специалистов Trail of Bits, атакующему потребуется всего лишь запустить приложение, прибегающее к вычислениям на графическом процессоре (например, OpenCL, Vulkan или Metal), чтобы прочитать пользовательские данные в локальной памяти.

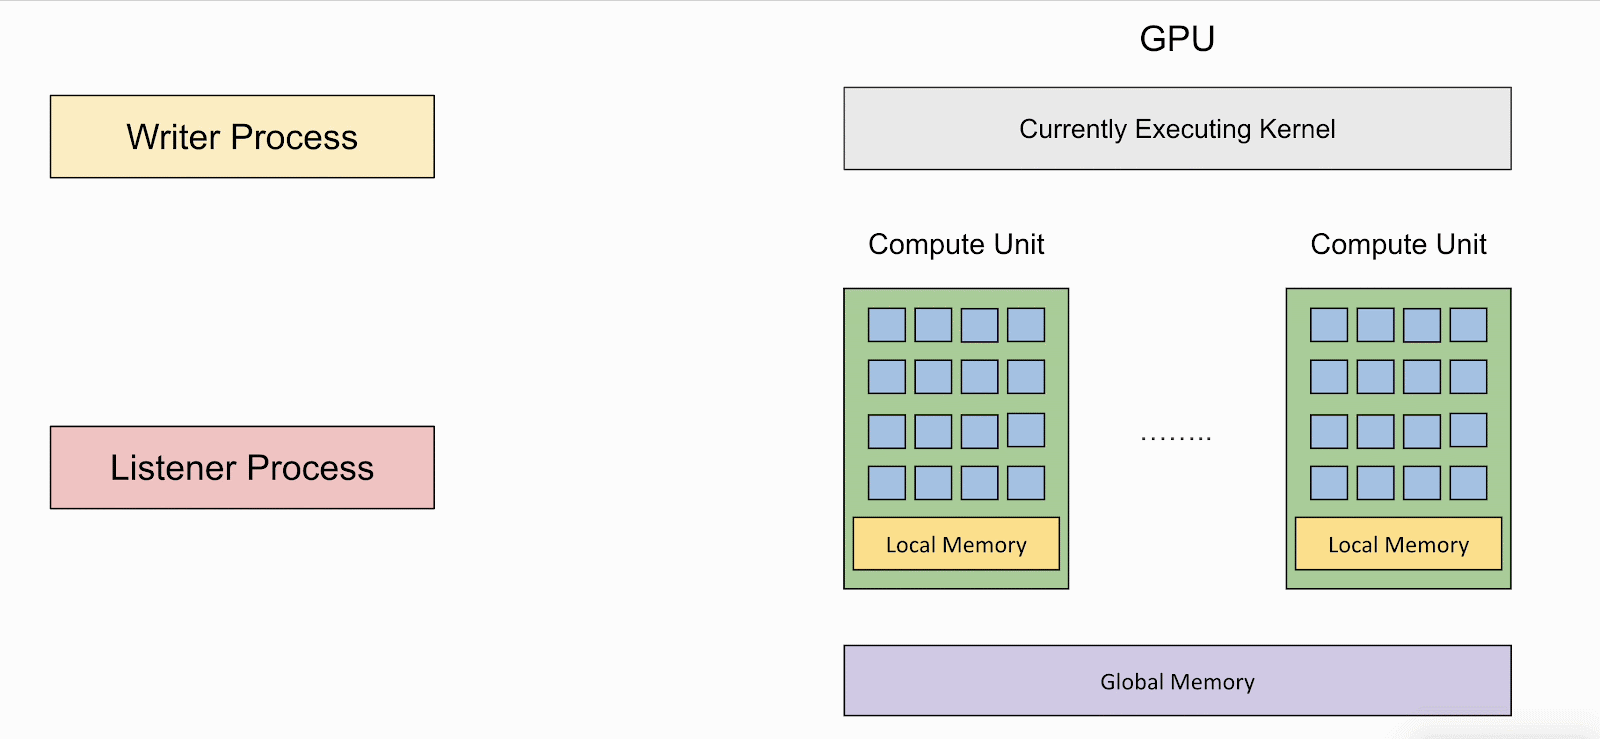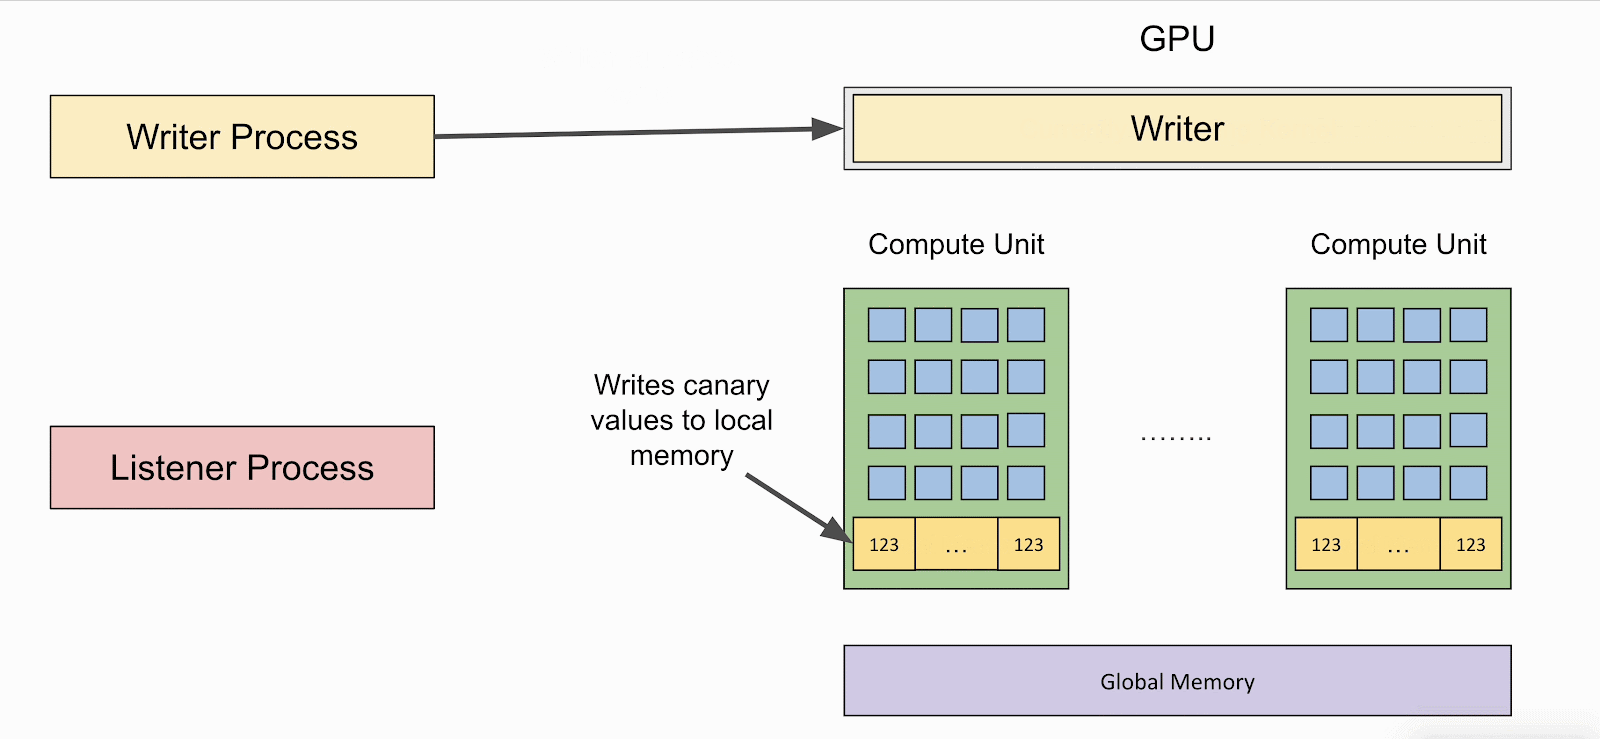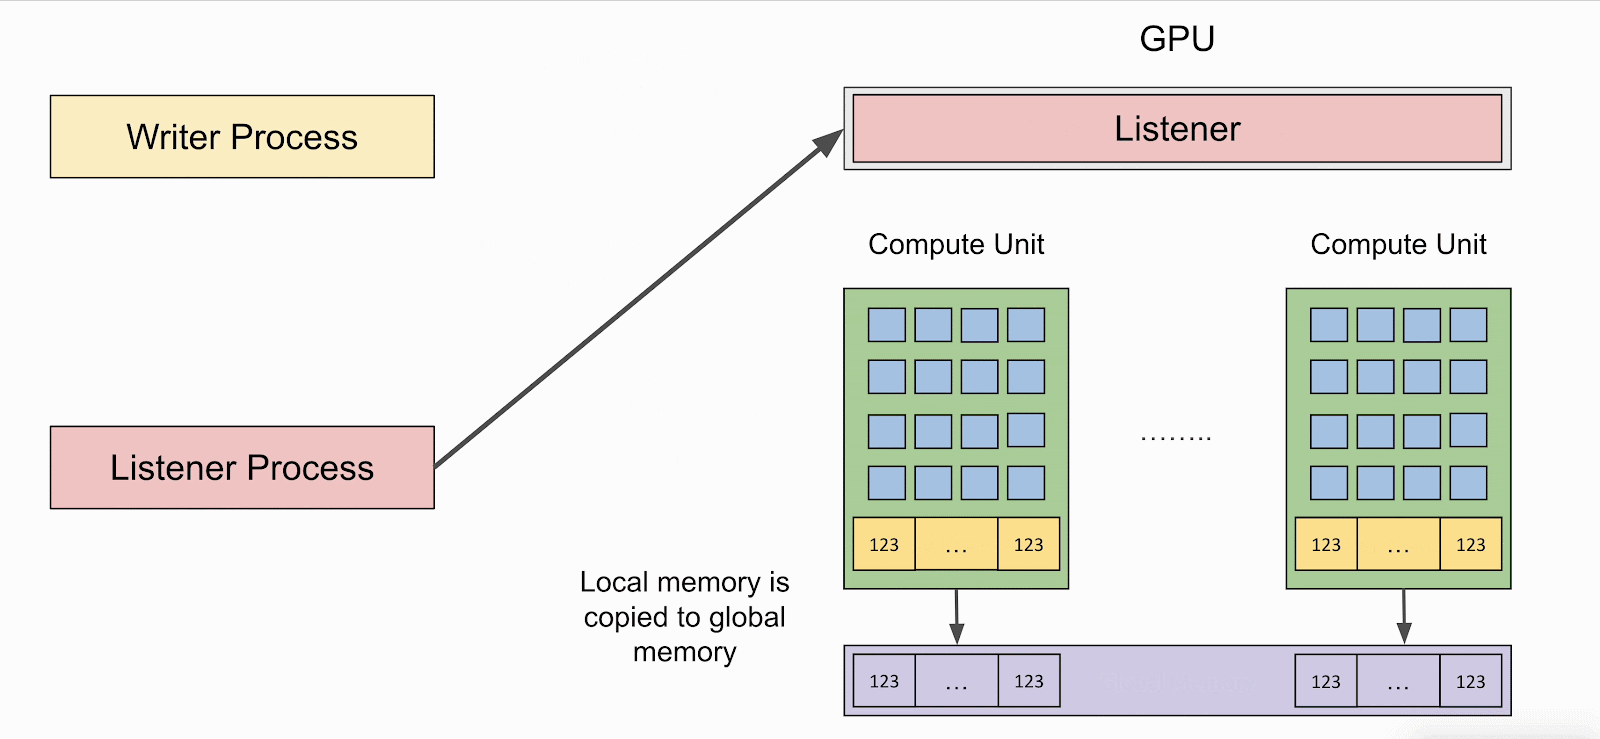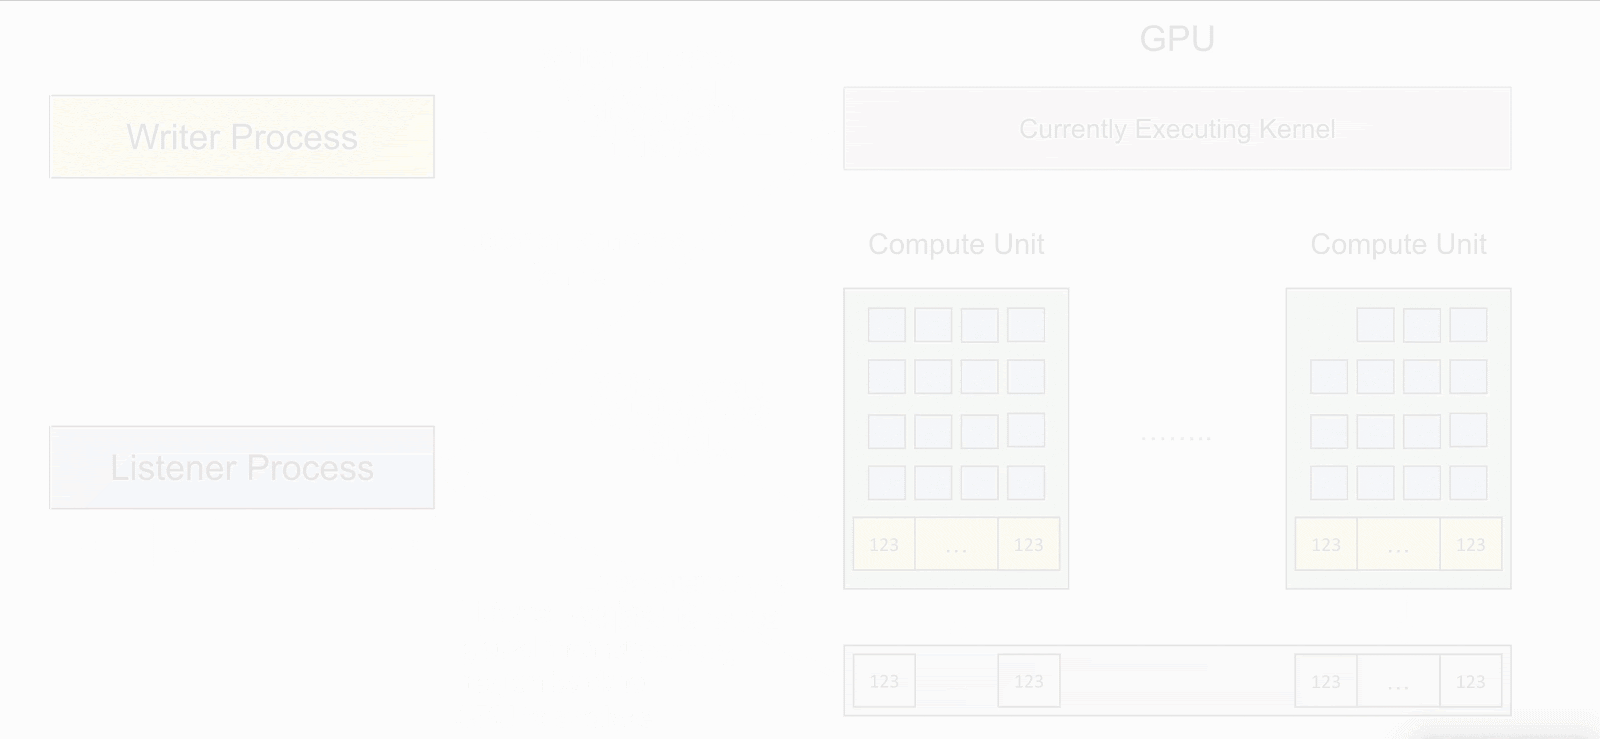
Вектор LeftoverLocals позволяет задействовать ядро GPU, у которого есть возможность извлечь данные из памяти и выдать дамп в заданную локацию. Принцип подобного взаимодействия хорошо демонстрирует графика, опубликованная в отчёте экспертов:


Trail of Bits опубликовала демонстрационный эксплойт (proof-of-concept, PoC), позволяющий проверить атаку LeftoverLocals в действии.


Брешь не затрагивает iPhone 15, плюс Apple готовит патчи для процессоров A17 и M3. А вот компьютеры с M2, судя по всему, уязвимы. AMD опубликовала список моделей GPU, которые на данный момент затронуты LeftoverLocals.

Подпишитесь на новости

Четыре VPN-стенда показали разные сроки работы до сетевых ограничений

Автор Хабра под ником PXI опубликовал результаты частного эксперимента с четырьмя VPN-стендами на протоколе VLESS. Он сравнил, как долго работают подключения с REALITY и Self-SNI TLS, напрямую и через промежуточный сервер в России.

Согласно публикации, стенд с REALITY и промежуточным сервером проработал четыре месяца, после чего автор отключил его сам.

Прямое подключение с REALITY попало под ограничения примерно через три месяца. Два стенда с Self-SNI TLS оказались недоступны через восемь и три дня соответственно.

В отдельных случаях доступность IP-адресов впоследствии восстанавливалась. Автор предполагает, что ограничения могли затрагивать как конкретный сервер, так и соседние адреса в подсети. Достоверно установить механизм блокировки по этим наблюдениям не удалось.


Убедительных доказательств активного зондирования серверов эксперимент также не дал. В журнале одного стенда обнаружился необычный HTTP-запрос, однако установить адрес отправителя автор не смог из-за неполного логирования.

PXI связывает обнаружение туннелей с анализом метаданных: размерами пакетов, интервалами между ними, продолжительностью соединений и соотношением входящего и исходящего трафика. Применение машинного обучения и конкретные правила работы DPI в исследовании не подтверждены.

Выборка ограничена четырьмя серверами у одного хостинг-провайдера. Стенды отличались объёмом трафика, транспортами и временем эксплуатации, поэтому результаты не позволяют однозначно объяснить причины ограничений или доказать преимущество одной конфигурации.

RSS: Новости на портале Anti-Malware.ru