


Мощные macOS-трояны быстро учатся обходить антивирусную защиту XProtect

Мощные macOS-трояны быстро учатся обходить антивирусную защиту XProtect

Мощные macOS-трояны быстро учатся обходить антивирусную защиту XProtect

Сразу несколько вредоносных программ для macOS продемонстрировали способность уходить от детектирования даже в том случае, если специалисты постоянно следят за новыми семплами. Речь идёт о классе троянов, известном как инфостилеры, задача которых — вытащить данные жертвы.

На способность macOS-троянов к быстрой адаптации обратили внимание исследователи из SentinelOne. В качестве примера специалисты привели три образца, способных обойти встроенную защиту ОС — XProtect.

Напомним, XProtect работает в фоновом режиме и сканирует загруженные файлы и софт. Поиск вредоносов идёт по сигнатурам, что, конечно, не гарантирует защиту от заражения новыми вариантами.

Apple постоянно обновляет базы XProtect, однако авторы троянов научились практически сразу менять свои детища для ухода от обнаружения.

В отчёте SentinelOne эксперты указывают в качестве примера на вредоносную программу KeySteal, о которой стало известно в 2021 году. С тех пор авторы заметно доработали троян.

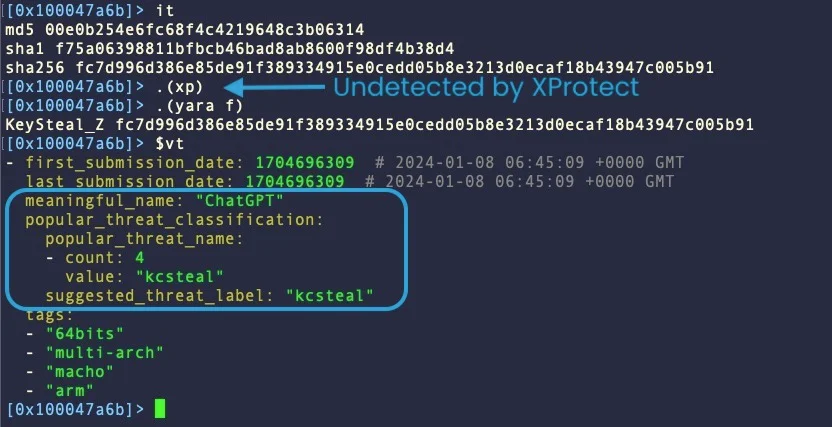
На данный момент KeySteal распространяется как встроенный в Xcode бинарник Mach-O под именами «UnixProject» и «ChatGPT». Попав в систему, вредонос устанавливает соединение с операторами и пытается украсть данные Keychain.


В последний раз Apple обновляла сигнатуры для поиска KeySteal в феврале 2023 года. С той поры авторы внесли достаточно изменений, чтобы троян спокойно обходил XProtect и другие антивирусные движки.

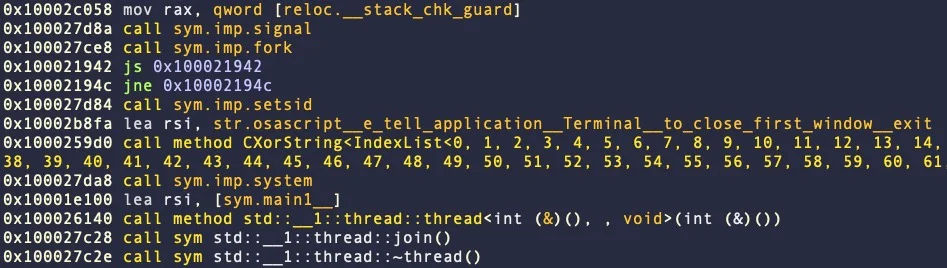
Ещё один яркий пример — написанный на Go Atomic Stealer, впервые попавшийся исследователям в мае 2023-го. Купертиновцы обновили сигнатуры Atomic Stealer в этом месяце, однако в SentinelOne засекли новый вариант на C++, который уже не детектируется.

Актуальная версия Atomic Stealer заменила обфускацию кода на AppleScript в виде простого текста. Зловред также научился завершать процесс приложения «Терминал»:


Третья вредоносная программа, демонстрирующая способность к адаптации, — CherryPie (также известна под именами Gary Stealer или JaskaGo). Впервые её поймали 9 сентября 2023-го.

В этом случае сигнатуры Apple (обновлены в декабре 2023-го) работают, однако вредонос обходит другие антивирусные движки на VirusTotal.

Подпишитесь на новости

Подписчики ChatGPT Pro жалуются на блокировки и недоступность архивов чатов

Платная подписка ChatGPT Pro оказалась не страховкой от внезапного отключения. Пользователи жалуются на блокировки без предупреждения, потерю доступа к переписке и обращения в поддержку, которые заканчиваются предложением подать апелляцию.

Один из подписчиков описал свой случай на форуме OpenAI: 7 ноября вместо входа он получил ошибку account_deactivated.

По словам автора, письма с объяснением не было. При этом он участвовал в программе OpenAI для специалистов по кибербезопасности, а вход защищал физическим ключом YubiKey.

Пользователь предположил, что причиной стали подключения к ChatGPT и Codex через VPN-серверы в разных регионах. Подтверждения этой версии нет.

Аккаунт OpenAI Support ответил: индивидуальные апелляции нельзя рассматривать на публичном форуме, нужно воспользоваться официальной формой или справочным центром. Конкретную причину отключения в ответе не назвали.

В другой ветке подписчики сообщают об отклонённых апелляциях либо долгом ожидании ответа. Некоторые утверждают, что вместе с доступом к сервису для них закрылись годы рабочих материалов, исследований и личных записей.

Масштаб проблемы неизвестен, а считать VPN причиной бана пока рановато.

Напомним о схожей истории с Claude. Нейросеть в этом году начала массово блокировать российских пользователей. Им возвращают стоимость оплаченных подписок, однако аккаунты удаляются вместе со всеми данными. Позже баны связали с IP и платежами, но формула блокировок не доказана.

RSS: Новости на портале Anti-Malware.ru